



Киберпартизаны зашифровали серверы БелЖД из-за российских военных

Киберпартизаны зашифровали серверы БелЖД из-за российских военных

Киберпартизаны зашифровали серверы БелЖД из-за российских военных

Знаменитые белорусские киберпартизаны заявили, что им удалось взломать и зашифровать серверы государственной организации «Белорусская железная дорога» (БелЖД), управляющей сетью железных дорог. Причиной атаки, по словам киберпартизан, стало использование железнодорожного полотна для переброски российских военных и соответствующей техники в страну.

В Twitter-аккаунте Belarusian Cyber-Partisans (@cpartisans) появилась пара записей, объясняющих проведение атаки и несогласие с действиями властей во главе с Лукашенко.

«БелЖД позволяет иностранным оккупационным войскам проникать на нашу землю. Мы зашифровали серверы, рабочие станции и базы данных БелЖД, однако не стали трогать системы безопасности и автоматизации, чтобы избежать экстренных ситуаций», — пишет кибергруппа в Twitter.

Киберпартизаны отметили, что у них есть ключ для расшифровки всех затронутых данных, однако вернуть всё в прежнее состояние они готовы только при определённых условиях: кибергруппировка просит освободить 50 политических заключённых, нуждающихся в квалифицированной медицинской помощи, а также вывести из Белоруссии российских военных.

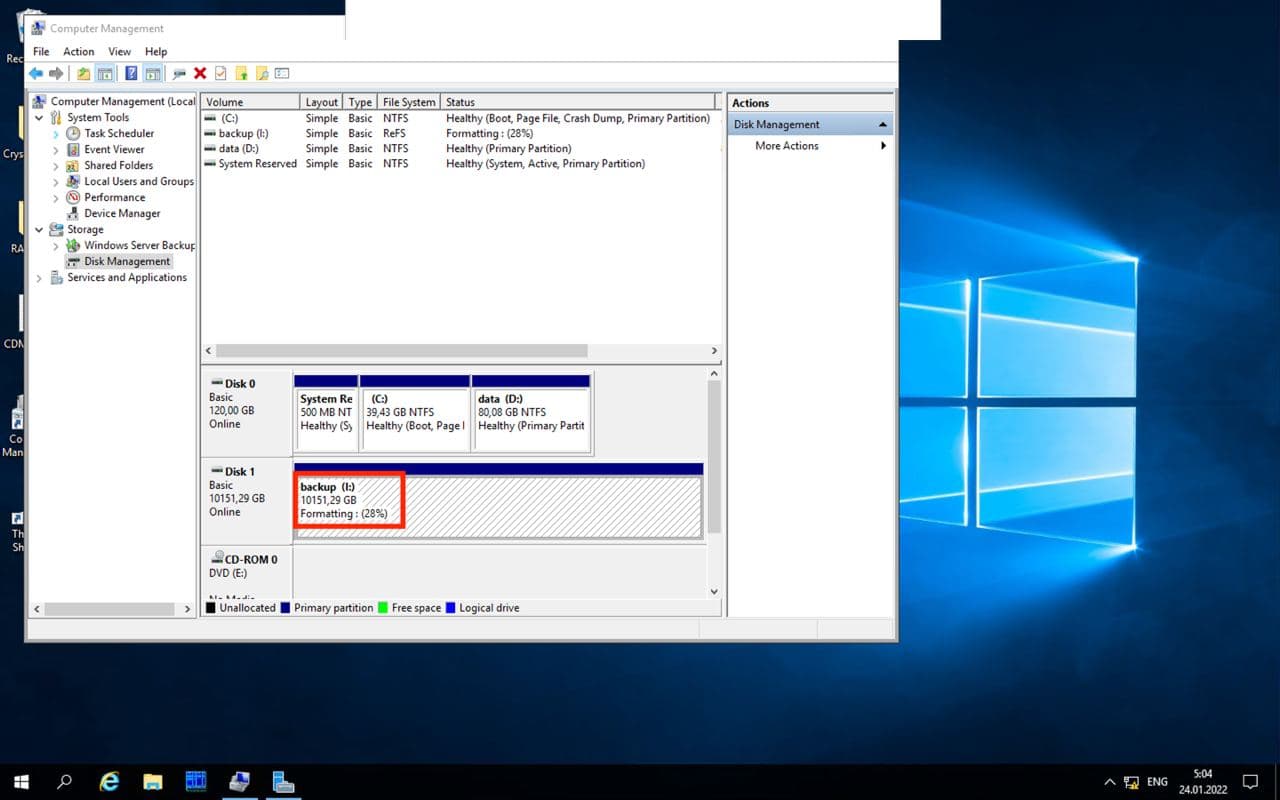
В Telegram-канале хакеры также поделились скриншотами. Судя по всему, группа получила доступ к внутренним системам БелЖД, резервным серверам и контроллеру домена Windows.


Вчера представители БелЖД опубликовали официальное заявление, в котором пассажиров предупреждают о неких «технических причинах», по которым временно недоступен ряд веб-сервисов госорганизации.

Напомним, что летом прошлого года белорусские киберпартизаны сообщили о взломе баз данных, принадлежащих Министерству внутренних дел Белоруссии. После этого группировка угрожала Лукашенко опубликовать украденную информацию.

Подпишитесь на новости

В Tailscale SSH нашли способ добраться до root через редирект сокетов

Один взломанный компьютер может стать отправной точкой для захвата других серверов в сети Tailscale. Специалист Эрика Виндиш из Cyberdione Labs описала проблемы, которые в лабораторных условиях позволили превратить обычный разрешённый SSH-доступ в права root.

Но важное условие есть: атакующий уже должен контролировать допущенное устройство и иметь нужные разрешения на соединение.

Подробности и условия воспроизведения опубликованы в отчёте Tailworm. Проверки проводились на Tailscale 1.104.2 и Headscale 0.29.5.

Главная претензия касается перенаправления Unix-сокетов. Некоторые операции выполняет привилегированный процесс tailscaled, из-за чего обычная SSH-сессия получает возможность обращаться к ресурсам, доступным только root. В тестах исследовательница использовала это для взаимодействия с Docker и выполнения команд с повышенными правами.

При широких правилах доступа атаку удалось автоматизировать: переход между разрешёнными узлами занимал меньше секунды. При этом точечные ограничения останавливали распространение.

Также описаны проблемы отказа в обслуживании и обхода ограничений в отдельных компонентах.

Автор рекомендует пересмотреть SSH-политики и отключить ненужное перенаправление. Для Headscale 0.29.5 она отдельно отмечает отсутствие независимого запрета этой функции.

RSS: Новости на портале Anti-Malware.ru