



Android-вредонос BRATA стирает мобильное устройство после кражи данных

Android-вредонос BRATA стирает мобильное устройство после кражи данных

Android-вредонос BRATA стирает мобильное устройство после кражи данных

Вредоносная программа для Android-устройств, известная под именем BRATA, обзавелась новыми функциями: отслеживание GPS, возможность использования нескольких каналов для коммуникации и даже сброс девайса до заводских настроек, чтобы скрыть следы своего присутствия в системе.

Вредонос BRATA первыми зафиксировали исследователи из «Лаборатории Касперского» в 2019 году. Тогда зловред открывал операторам удалённый доступ к мобильным устройствам жертв, большая часть которых находилась в Бразилии.

В декабре 2021 года отчёт специалистов Cleafy указал на появление BRATA в Европе. Злонамеренное приложение атаковало пользователей онлайн-банкинга и пыталось выкрасть учётные данные.

Команда Cleafy продолжила наблюдать за развитием зловреда и в итоге опубликовала новый анализ, в котором уже описываются недавно введённые функциональные возможности BRATA. Как отметили эксперты, Android-вредонос теперь атакует граждан Великобритании, Польши, Испании, Италии, Китая и Латинской Америки.

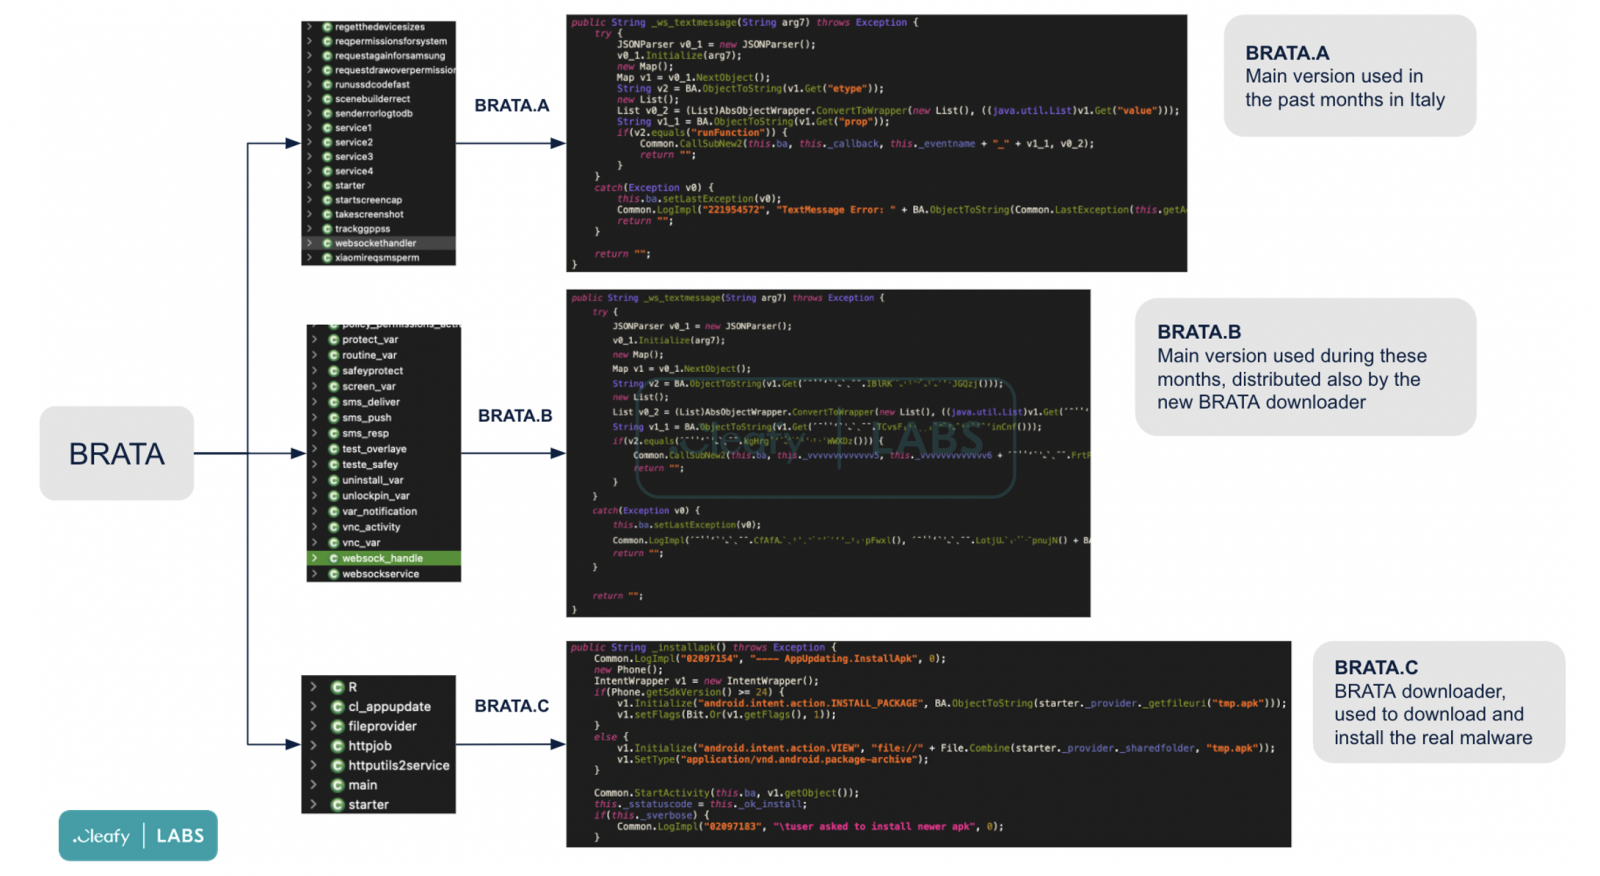
Каждый из новых вариантов программы нацелен на разный банковский софт, причём BRATA подстраивается и под язык, накладывая свои окна поверх легитимных приложений.


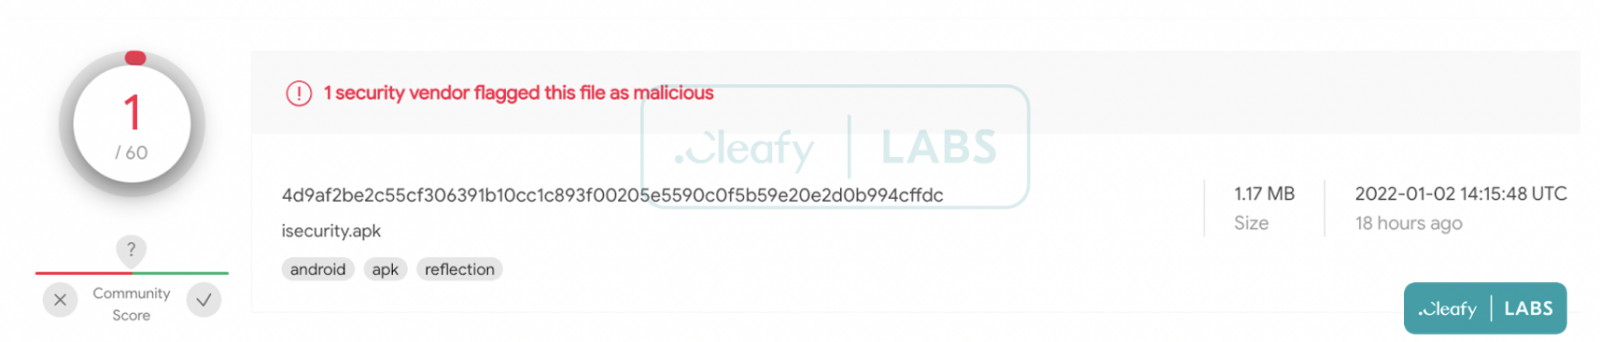
Разработчики вредоноса используют старые методы обфускации, архивируя APK-файл в зашифрованные JAR или DEX. Эта стратегия работает, поскольку мобильному зловреду удаётся обойти детектирование антивирусными движками на VirusTotal.


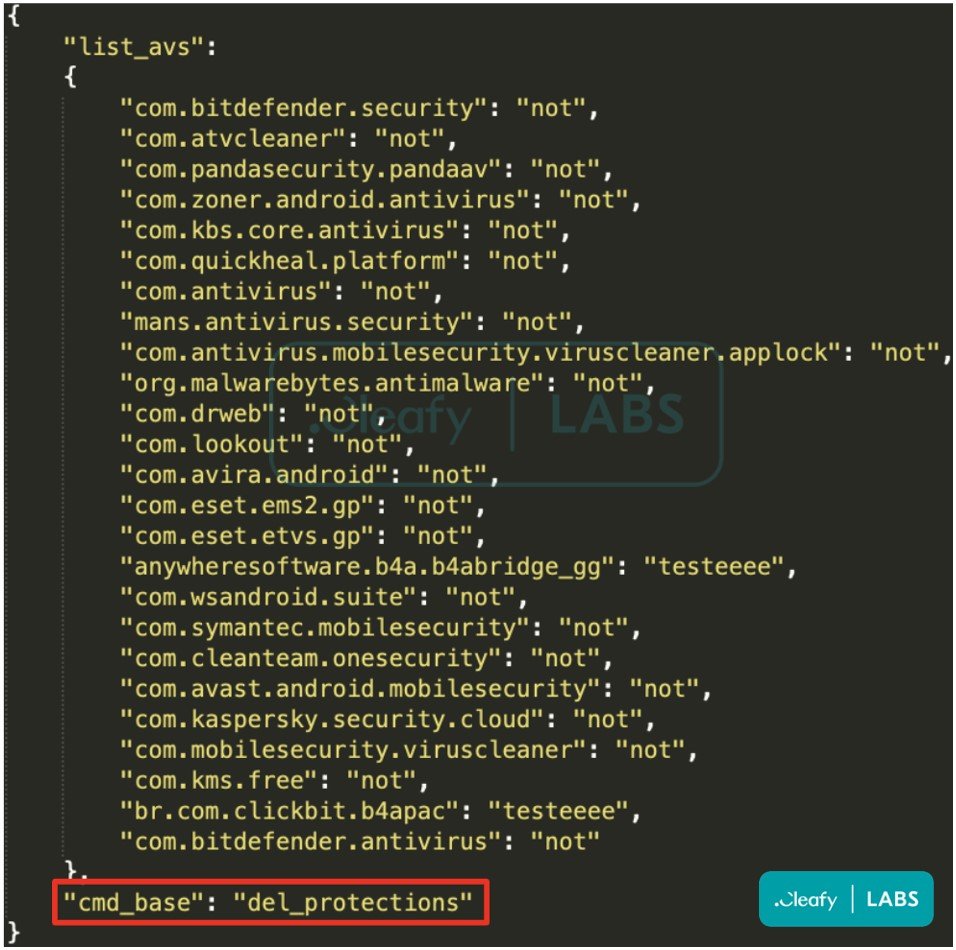
Перед извлечением данных BRATA пытается найти и завершить процессы антивирусных приложений, список которых можно найти на скриншоте соответствующей функции.


Наиболее пугающим нововведением от авторов вредоноса стала возможность сброса устройства к заводским настройкам. К такому злоумышленники прибегают только в двух случаях:

  1. Компрометация полностью удалась: зловред извлёк данные и осуществил мошенническую транзакцию.
  2. BRATA понял, что его запустили в виртуальной среде для анализа.

К сожалению, для конечного пользователя сброс будет значить потерю важной информации, личных фотографий и т. п.

Подпишитесь на новости

США велели удалить Acronis из федеральных систем до 27 января за связь с РФ

Американским федеральным гражданским ведомствам велели распрощаться с Acronis: до 27 января 2027 года продукты компании должны исчезнуть из их информационных систем. Новые закупки тоже под запретом. Швейцарская штаб-квартира и смена владельцев не сняли вопросов о российских связях разработчика.

О многолетней проверке компании рассказало издание Nextgov/FCW со ссылкой на двух бывших американских чиновников.

Распоряжение Министерства внутренней безопасности США подписано ещё 31 июля, но опубликовано в Federal Register только 30 октября. Ограничения охватывают Acronis AG и связанные структуры, включая Acronis Inc. и Acronis SCS, а также поставляемые ими продукты. Купить тот же софт через посредника — тоже не обходной манёвр.

По данным собеседников Nextgov/FCW, проверка тянулась почти десятилетие. Чиновников интересовало, продолжают ли российские разработчики работать с кодом Acronis и достаточно ли компания снизила риски цепочки поставок. При этом источники не сообщили о конкретных доказательствах наличия бэкдоров, связывающих продукты с Москвой.

После 2022 года Acronis приостановила работу в России и перевезла специалистов в другие страны. В 2025-м контрольный пакет приобрела шведская EQT. Компания подчёркивает: более 75% её акций принадлежат западным инвесторам, а сделку одобрил американский комитет CFIUS. Но для допуска в федеральные системы этого оказалось недостаточно.

На частный рынок США нынешнее распоряжение полного запрета не накладывает.

RSS: Новости на портале Anti-Malware.ru