



Вредонос BHUNT охотится за криптокошельками и использует подпись CCleaner

Вредонос BHUNT охотится за криптокошельками и использует подпись CCleaner

Вредонос BHUNT охотится за криптокошельками и использует подпись CCleaner

Эксперты рассказали о новом модульном вредоносе BHUNT, который крадёт связанные с криптокошельками данные. Имена пользователей, пароли и фразы для защиты аккаунта — всё это интересует операторов зловреда. Особенно эксперты отмечают умение BHUNT оставаться незамеченным.

Новую вредоносную программу проанализировали специалисты Bitdefender, по словам которых BHUNT очень тщательно упакован и зашифрован при помощи Themida и VMProtect. Это затрудняет обратный инжиниринг и изучение семпла зловреда.

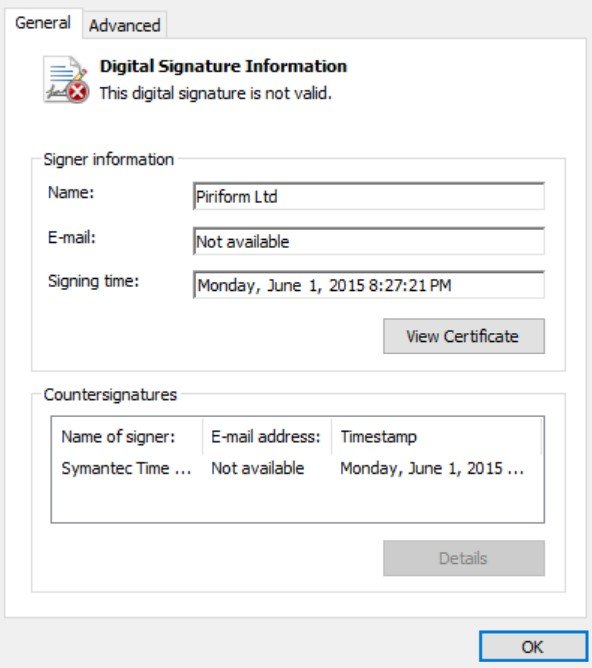
Исполняемый файл BHUNT имеет цифровую подпись, украденную у Piriform, разработчика популярного софта для очистки системы — CCleaner. Тем не менее подпись всё равно остаётся невалидной, поскольку злоумышленники скопировали её со стороннего исполняемого файла.


Как отметили в Bitdefender, BHUNT доставляется в систему жертву с помощью загрузок KMSpico (популярная утилита для нелегальной активации Windows), после чего внедряется в процесс explorer.exe. Главный компонент вредоноса — mscrlib.exe — используется для извлечения модулей на заражённой машине.

Каждый такой модуль разработан под конкретную задачу: кража криптовалютных кошельков, кража паролей и т. п. Всего исследователи насчитали пять составляющих:

  • blackjack — крадёт содержимое криптокошельков, шифрует его base-64 и загружает на командный сервер (C2).
  • chaos_crew — загружает пейлоады.
  • golden7 — крадёт пароли из буфера обмена и загружает их на C2.
  • Sweet_Bonanza — крадёт информацию из браузеров Chrome, IE, Firefox, Opera и Safari.
  • mrpropper — заметает следы.
Подпишитесь на новости

ЦОД судного дня предложили разместить в Арктике

У отработанных арктических шахт может появиться новая специальность — хранить данные вместо полезных ископаемых. Такие подземные сооружения предложили использовать для ЦОДа судного дня, который поможет восстанавливать сервисы при потере основной инфраструктуры.

Идею в разговоре с РИА Новости озвучил координатор экспертного совета проектного офиса развития Арктики, доцент РАНХиГС Александр Воротников. Среди потенциальных площадок он выделил шахты Воркуты.

По мнению эксперта, под землей можно размещать не только резервные, но и основные дата-центры. В частности, они могли бы обслуживать задачи Северного морского пути — помогать отслеживать и контролировать обстановку.

Еще один аргумент Воротникова — арктический холод, который способен сократить эксплуатационные расходы.

Поводом для обсуждения стало заявление зампреда правления «Ростелекома» Валерия Ермакова о необходимости резервной площадки судного дня — места, откуда можно восстановить работу сервисов, если основные мощности станут недоступны.

В приведённом сообщении нет ни выбранной шахты, ни бюджета, ни сроков строительства. Пригодность конкретных объектов ещё предстоит оценить.

RSS: Новости на портале Anti-Malware.ru