



Активность Linux-вредоносов выросла на 35% в 2021 году

Активность Linux-вредоносов выросла на 35% в 2021 году

Активность Linux-вредоносов выросла на 35% в 2021 году

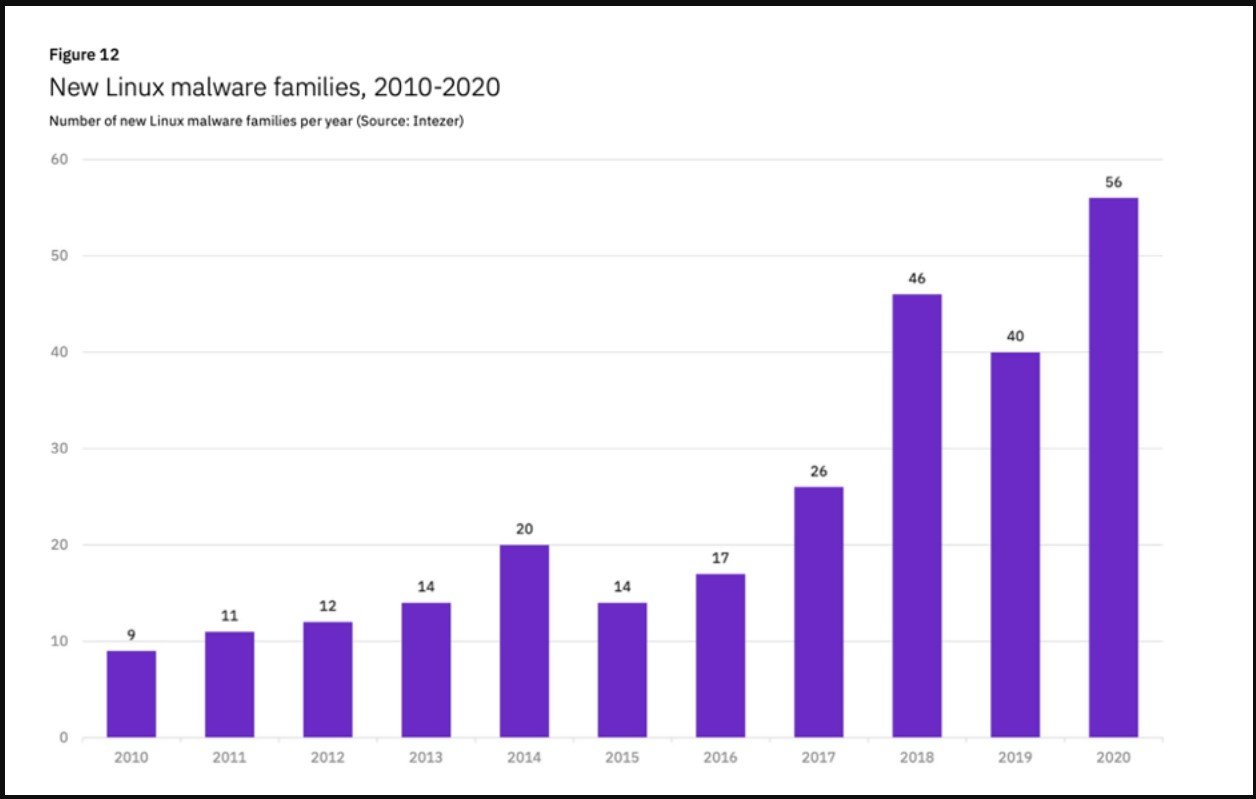
Число атак вредоносных программ на системы Linux выросло на 35% в 2021 году. Основную часть этого прироста составили попытки скомпрометировать IoT-устройства для организации DDoS. Такую статистику опубликовали исследователи из Crowdstrike.

Как правило, стандартное «умное» устройство работает на какой-либо версии Linux, функциональность которой урезана для выполнения строго определённых задач. Тем не менее, если злоумышленники объединят такие девайсы в ботнет, они смогут запустить мощную DDoS-атаку, которая будет проблемой даже для хорошо защищённой инфраструктуры.

Помимо самого DDoS, IoT-устройства могут использоваться для майнинга криптовалюты, облегчать массовые рассылки спама, выступать в качестве командных серверов и даже входных точек в корпоративную сеть.

Проанализировав подобные кибератаки за 2021 год, специалисты Crowdstrike выделили следующие интересные моменты:

  1. В сравнении с 2020-м в прошлом году был зафиксирован рост активности Linux-вредоносов на 35%.
  2. Самыми активными семействами стали XorDDoS, Mirai и Mozi — за ними числится около 21% от общего числа атак на Linux в 2021 году.
  3. Количество семплов Mozi, кстати, увеличилось в десять, если сравнивать 2020 и 2021 годы.
  4. Активность XorDDoS в прошлом году тоже выросла на 123%.

Подпишитесь на новости

В России сформулировали главную проблему ИИ — у него нет страха

Искусственному интеллекту не хватает страха перед ошибкой. Такую мысль высказал заместитель главы Минцифры России Александр Шойтов на конференции BIS Summit, посвящённой информационной безопасности бизнеса и ИТ.

«В ИИ нужно встроить систему страха, чтобы он боялся совершить ошибку, как человек», — заявил Шойтов в ходе дискуссии.

Речь, конечно, не о дрожащей нейросети, которая перед каждым ответом вспоминает ипотеку и разговор с начальником. Под страхом можно понимать встроенный механизм сомнения: способность модели оценивать последствия своих действий, признавать нехватку данных и останавливаться, если цена ошибки слишком высока.

Сейчас генеративный ИИ способен уверенно выдавать неверные ответы, придумывать факты и выполнять опасные команды без человеческого ощущения риска.

Для обычного чат-бота это заканчивается галлюцинацией, а для ИИ-агента с доступом к корпоративным системам — удалёнными файлами, утечкой данных или нарушением работы инфраструктуры.

На BIS Summit прозвучала и ещё более амбициозная идея — встроить в ИИ-модели совесть. Её озвучил Николай Лишин, заместитель руководителя ФМБА России. Если страх должен удерживать систему от ошибки, то совесть, по такой логике, должна помогать оценивать допустимость самого действия.

Получается своеобразный технический портрет идеального ИИ: достаточно умный, чтобы решить задачу, достаточно напуганный, чтобы всё перепроверить, и достаточно совестливый, чтобы вовремя отказаться. Осталось только написать для этого техническое задание.

RSS: Новости на портале Anti-Malware.ru