



Опасные уязвимости в трёх WordPress-плагинах затрагивают 84 000 сайтов

Опасные уязвимости в трёх WordPress-плагинах затрагивают 84 000 сайтов

Опасные уязвимости в трёх WordPress-плагинах затрагивают 84 000 сайтов

Специалисты по кибербезопасности обнаружили уязвимости в трёх плагинах для движка WordPress. В общей сложности эти проблемы угрожают более 83 тыс. веб-сайтов и могут использоваться для получения полного контроля над атакованными ресурсами.

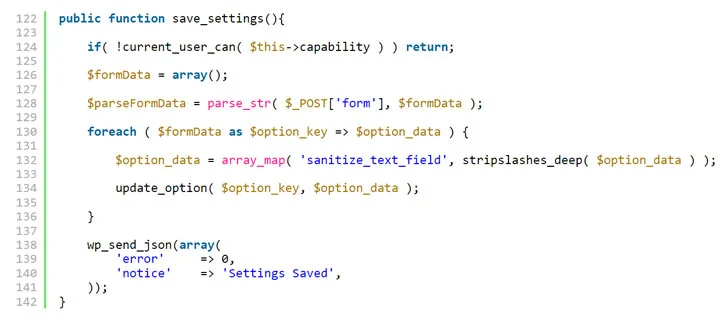
Одна из уязвимостей, которой присвоили идентификатор CVE-2022-0215, представляет собой брешь класса CSRF (cross-site request forgery, «межсайтовая подделка запроса»). Она получила 8,8 балла по шкале CVSS и затрагивает три плагина:

«Уязвимость позволяет атакующим обновить настройки сайта. Для эксплуатации злоумышленникам придётся заставить администратора сайта пройти по определённой ссылке», — пишет Wordfence.


Корень проблемы кроется в отсутствии должной валидации при обработке AJAX-запросов. В результате условный киберпреступник может изменить значение опции «users_can_register» и установить «default_role», что даст ему полный контроль над атакуемым ресурсом.

Разработчики затронутых плагинов уже выпустили соответствующие обновления, поэтому владельцам и администраторам сайтов нужно только установить их.

Подпишитесь на новости

РКН указал на Google Forms как на риск для локализации персональных данных

Собрать заявки через Google Forms удобно, но удобство не отменяет требований к персональным данным. В докладе Роскомнадзора сервис отдельно отмечен как проблемный вариант в контексте локализации баз данных граждан России. Форма на пять минут может обернуться вопросами, на которые отвечать придётся значительно дольше.

Такая позиция представлена в материалах выступления начальника управления по защите прав субъектов персональных данных РКН Юрия Контемирова на семинаре системы ГАРАНТ 5 ноября.

На слайде об «иностранных элементах» ведомство подчёркивает: первично — соблюдение требований к локализации баз на территории РФ. Рядом с перечислением операций, включая запись, хранение и извлечение данных, использование Google Forms помечено красным крестом.


Отдельно РКН разграничивает локализацию и трансграничную передачу. Последняя определяется как передача данных иностранному лицу на территорию иностранного государства. Для неё предусмотрен собственный порядок, включая уведомление ведомства.

При этом, согласно презентации, передача российскому получателю сама по себе не становится трансграничной только потому, что используется иностранный мессенджер. Но такая квалификация не снимает отдельных требований к локализации.

В докладе также указан штраф до 6 млн рублей по части 8 статьи 13.11 КоАП за нарушение требований локализации.

RSS: Новости на портале Anti-Malware.ru