



Хакеры провели дефейс госсайтов Украины после переговоров США и России

Хакеры провели дефейс госсайтов Украины после переговоров США и России

Хакеры провели дефейс госсайтов Украины после переговоров США и России

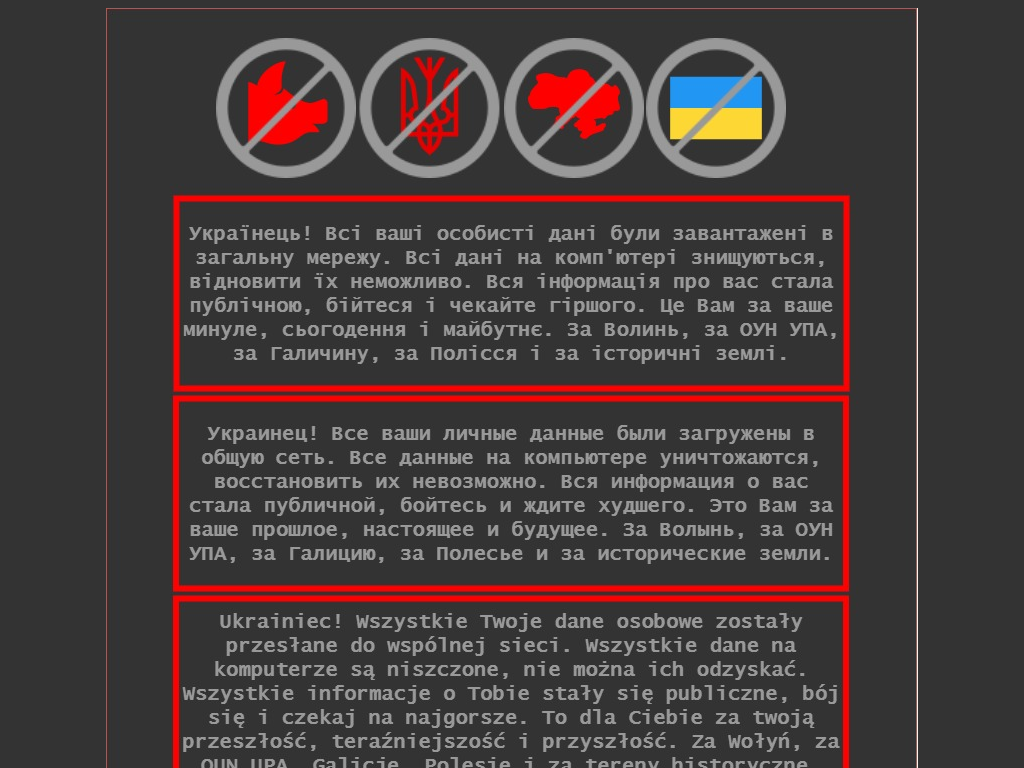
Некие киберпреступники атаковали и провели дефейс государственных веб-сайтов Украины после того, как переговоры между США и Россией зашли в тупик. Согласно сообщениям СМИ, атака произошла в ночь с 13 на 14 января и затронула основные государственные веб-ресурсы.

Под руку злоумышленников попали сайты, принадлежащие Министерству иностранных дел Украины, Министерству образования и науки, Минобороны, а также Государственной службе Украины по чрезвычайным ситуациям и Кабинета министров Украины.

Атакующие зачистили весь контент госсайтов и заменили его своим посланием на русском, украинском и польском языках:


Власти Украины уже подтвердили, что кибератака действительно имела место. В частности, официальное заявление чиновники разместили на площадках Facebook и Twitter. Некоторые сайты на текущий момент удалось восстановить, но отдельные ресурсы частично недоступны.

Уполномоченные лица заявили, что расследуют этот киберинцидент, однако уже сейчас считают, что есть достаточные основания подозревать российских правительственных хакеров в дефейсе веб-ресурсов.

Подпишитесь на новости

Ошибка в Signal могла оставлять микрофон активным после завершения звонка

Нажать кнопку «завершить звонок» и действительно закончить разговор — иногда разные вещи. В библиотеке RingRTC, которую Signal использует для звонков, обнаружили уязвимость: собеседник мог перегрузить очередь событий и помешать корректному отключению аудио, а потенциально и видео.

Проблема описана как CVE-2026-113380. Она затрагивает RingRTC до версии 2.72.0; в списке изменений разработчики указали исправление полного завершения звонков в пограничных ситуациях.

Причина связана с очередью событий механизма управления звонком. Если участник разговора переполняет её запросами, команда завершения может не обработаться должным образом. В результате пользователь способен считать разговор законченным, хотя передача звука ещё продолжается.

Тем не менее утверждать, что любой посторонний может незаметно включить микрофон произвольного пользователя Signal, оснований нет.

Опубликованная демонстрация концепции моделирует переполнение очереди. Сама по себе она не доказывает полноценную атаку на готовое приложение. Точные версии Signal с исправлением для каждой платформы в исходной публикации также не установлены.

Пользователям стоит обновить мобильное и настольное приложения. Шифрование защищает содержание разговора при передаче, но корректно положить трубку программа тоже должна уметь.

RSS: Новости на портале Anti-Malware.ru