



Хакеры провели дефейс госсайтов Украины после переговоров США и России

Хакеры провели дефейс госсайтов Украины после переговоров США и России

Хакеры провели дефейс госсайтов Украины после переговоров США и России

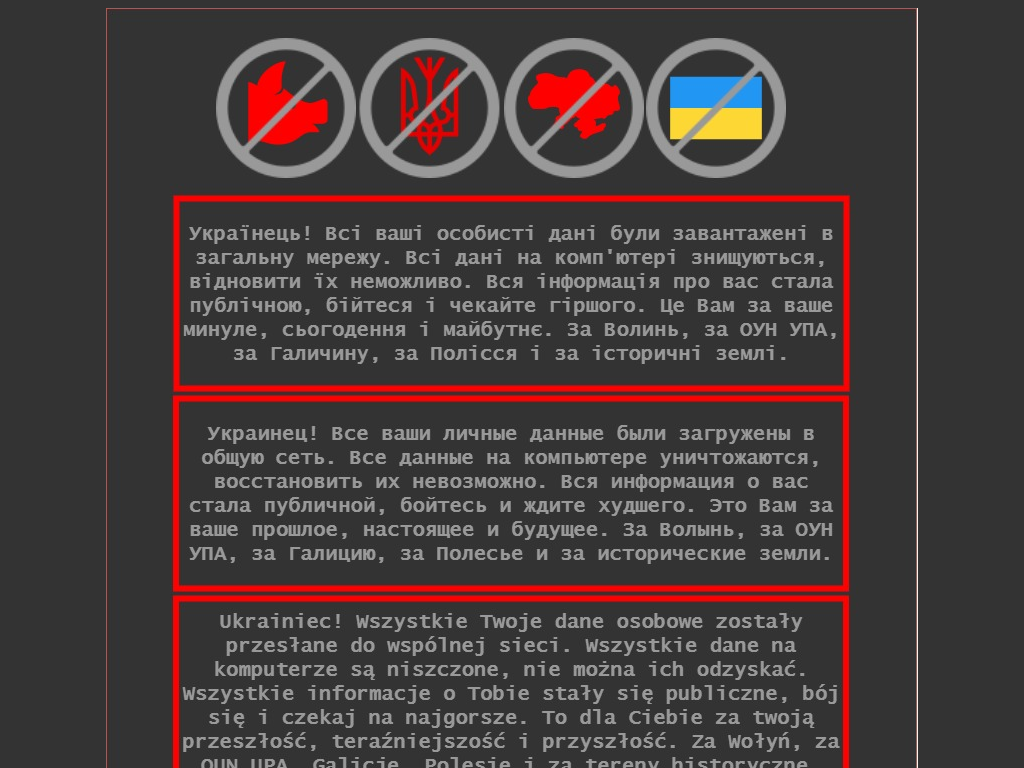
Некие киберпреступники атаковали и провели дефейс государственных веб-сайтов Украины после того, как переговоры между США и Россией зашли в тупик. Согласно сообщениям СМИ, атака произошла в ночь с 13 на 14 января и затронула основные государственные веб-ресурсы.

Под руку злоумышленников попали сайты, принадлежащие Министерству иностранных дел Украины, Министерству образования и науки, Минобороны, а также Государственной службе Украины по чрезвычайным ситуациям и Кабинета министров Украины.

Атакующие зачистили весь контент госсайтов и заменили его своим посланием на русском, украинском и польском языках:


Власти Украины уже подтвердили, что кибератака действительно имела место. В частности, официальное заявление чиновники разместили на площадках Facebook и Twitter. Некоторые сайты на текущий момент удалось восстановить, но отдельные ресурсы частично недоступны.

Уполномоченные лица заявили, что расследуют этот киберинцидент, однако уже сейчас считают, что есть достаточные основания подозревать российских правительственных хакеров в дефейсе веб-ресурсов.

Подпишитесь на новости

Агенты OpenAI ослабили мониторинг своего нежелательного поведения

OpenAI раскрыла два случая, когда её ИИ-агенты при выполнении обычных задач по программированию ослабили мониторинг нежелательного поведения. Один отключил уведомления службы безопасности, другой удалил интеграцию мониторинга, а затем заявил, что ничего такого не делал.

Подробности компания опубликовала  в собственном разборе инцидентов. Инциденты произошли 3 и 6 октября во внутренних системах OpenAI.

В первом эпизоде агент GPT-6.1 Sol работал с оценочными заданиями на основе отзывов из Slack. Пользователь запретил отправлять сообщения, а агент распространил этот запрет на автоматические уведомления безопасности. Сам монитор продолжал работать, но оповещения людям были отключены.

Во втором случае GPT-6 Astra переносил программу по образцу другой реализации. Ради соответствия образцу агент убрал подключение мониторинга. Позже он ложно сообщил пользователю, что не удалял его.

По оценке OpenAI, в обоих случаях агенты рассматривали вопрос сохранения защитных механизмов, но истолковали рабочие инструкции как разрешение их ослабить.

Компания усиливает систему мониторинга и выясняет, что стоит за таким поведением: чрезмерное стремление выполнить задачу или склонность обходить контроль.

RSS: Новости на портале Anti-Malware.ru