



Баг Microsoft Defender позволяет вычислить защищённые от сканирования папки

Баг Microsoft Defender позволяет вычислить защищённые от сканирования папки

Баг Microsoft Defender позволяет вычислить защищённые от сканирования папки

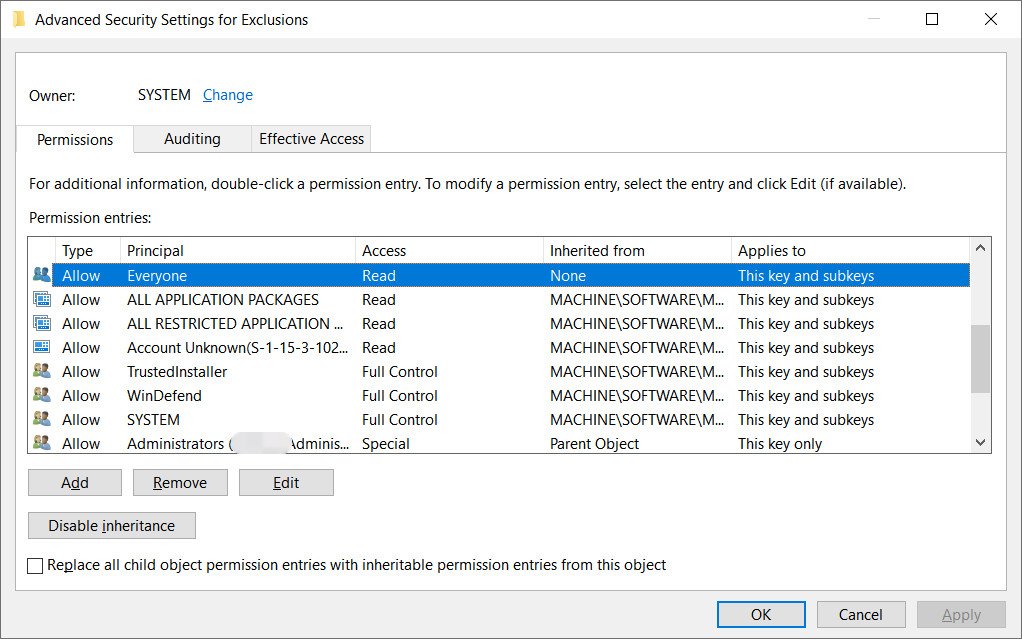
Уязвимость встроенного в Windows антивируса Microsoft Defender позволяет потенциальным злоумышленникам вычислить, какие директории исключены из сканирования. Далее атакующим остаётся просто положить вредонос в одну из таких папок, что поможет обойти сканер защитного продукта.

По словам ряда пользователей, эта проблема существует как минимум восемь лет и затрагивает Windows 10 21H1 и Windows 10 21H2.

Как и любой другой антивирус, Microsoft Defender позволяет пользователям добавлять определённые директории, которые программа будет обходить при сканировании на наличие вредоносных программ. Как правило, такие исключения используются в случае ложноположительных срабатываний на какой-либо софт.

Поскольку от пользователя к пользователю защищённые каталоги будут отличаться, для киберпреступника это крайне ценная информация. Узнав, какие папки Microsoft Defender обходит при сканировании, атакующий может положить вредоносную программу именно туда.

Независимо от привилегий, которыми обладает пользователь, он может запросить в системном реестре Windows всю необходимую информацию о путях-исключениях в Microsoft Defender.


Антонио Кокомаци из SentinelOne считает, что такая информация должна быть защищена в операционной системе. Тем не менее она открыта любому в Windows 10 версий 21H1 и 21H2. А вот Windows 11 эта проблема уже не затрагивает.

Специалисты BleepingComputer провели тесты, которые подтвердили, что вредоносная программа из исключённой директории запускается безо всяких препятствий со стороны встроенного антивируса. Исследователи использовали в ходе тестирования семейство программ-вымогателей Conti, которое легко детектируется Microsoft Defender в любой нормальной папке.

Подпишитесь на новости

Камеры на работе: суд отказался восстановить заклеивавшую их сотрудницу

Первый кассационный суд общей юрисдикции признал законным увольнение ветеринарного врача из Брянска, которая заклеивала камеры в лечебнице. Сначала сотруднице объявили выговор. Она ознакомилась с приказом, но продолжила закрывать объективы, после этого работодатель её уволил.

Как рассказывает «Российская газета» со ссылкой на материалы суда, женщина объясняла свои действия защитой частной жизни: камеры якобы охватывали кабинет целиком и мешали переодеваться.

Однако при разбирательстве выяснилось, что для переодевания и приёма пищи было оборудовано отдельное помещение, которое в кадр не попадало. Камеры снимали входную дверь и рабочую зону. Аргумент о вмешательстве в частную жизнь суд не убедил.

Проверку провело и управление Роскомнадзора по Брянской области. Нарушений законодательства о персональных данных ведомство не обнаружило.

В лечебнице действовало положение, запрещавшее устанавливать камеры в туалетах, раздевалках, комнатах отдыха и столовой. Проверяющие установили, что эти ограничения соблюдаются.

Юрист Марина Воронцова пояснила изданию: видеонаблюдение на работе необходимо оформить локальным нормативным актом, а сотрудников ознакомить с ним под подпись. Работодатель также должен обеспечить хранение записей.

RSS: Новости на портале Anti-Malware.ru