



Мошенники создали 8 тыс. доменов для торговли акциями и криптовалютой

Мошенники создали 8 тыс. доменов для торговли акциями и криптовалютой

Мошенники создали 8 тыс. доменов для торговли акциями и криптовалютой

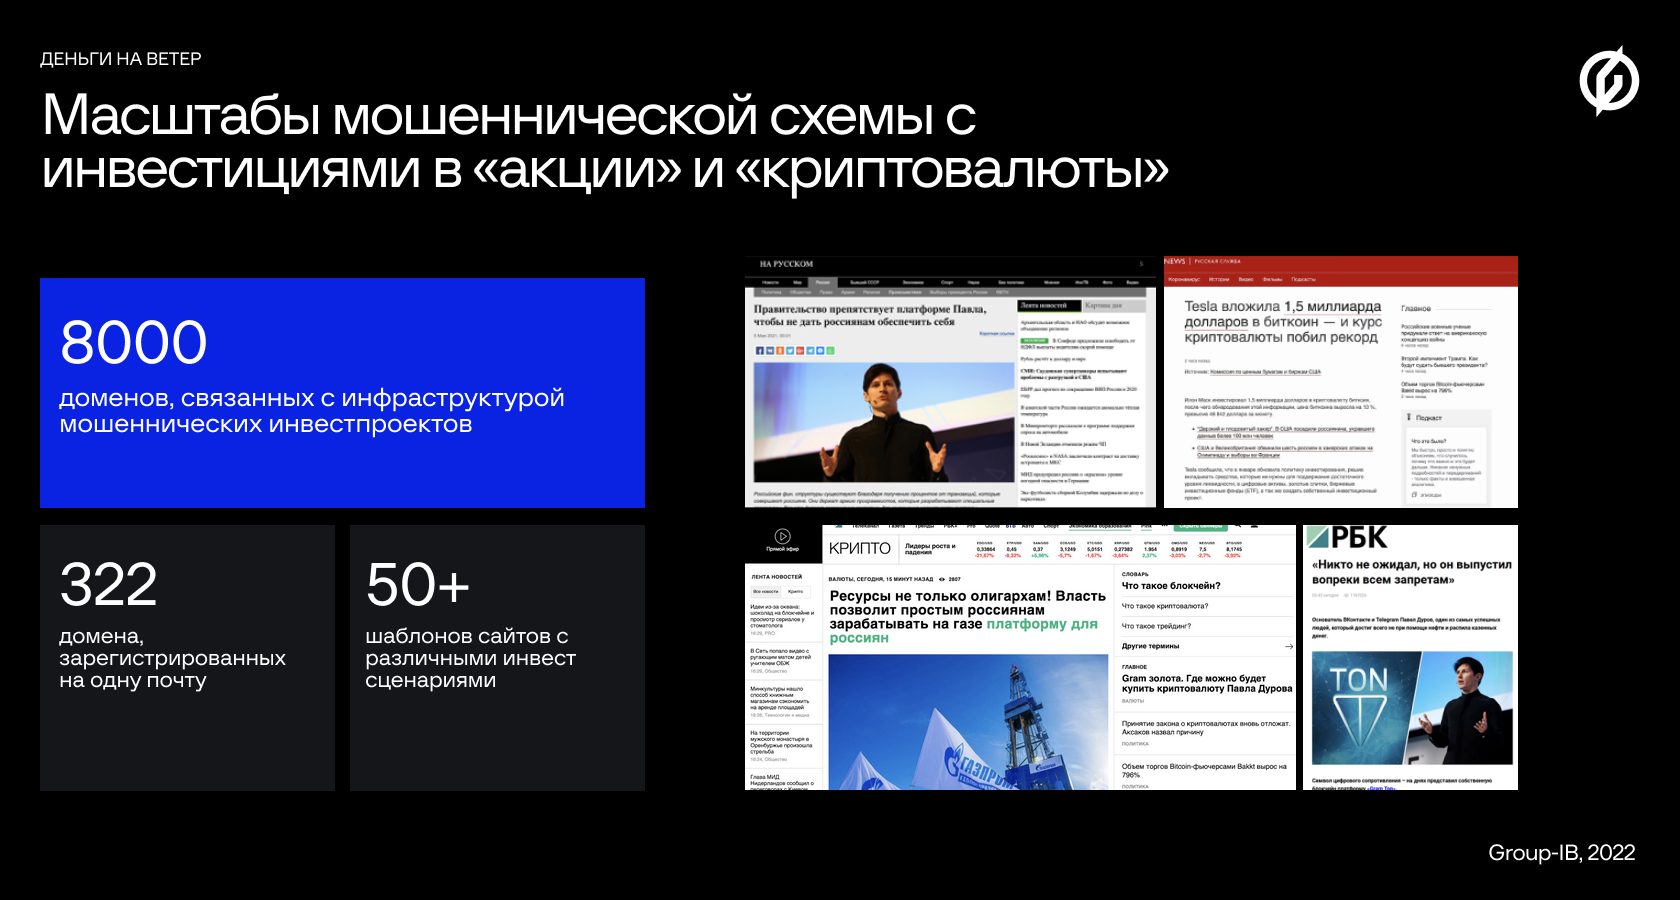
Специалисты компании Group-IB, изучившие активность мошеннических инвестиционных проектов, выявили более 50 различных схем и 8 тысяч доменов, связанных с продажей акций и цифровой валюты.

Эта деятельность рассчитана на тех, кто хочет быстро разбогатеть. Всем желающим предлагают вложить средства в криптовалюту и акции нефтегазовых компаний, а заканчивается всё потерей денег и данных банковских карт.

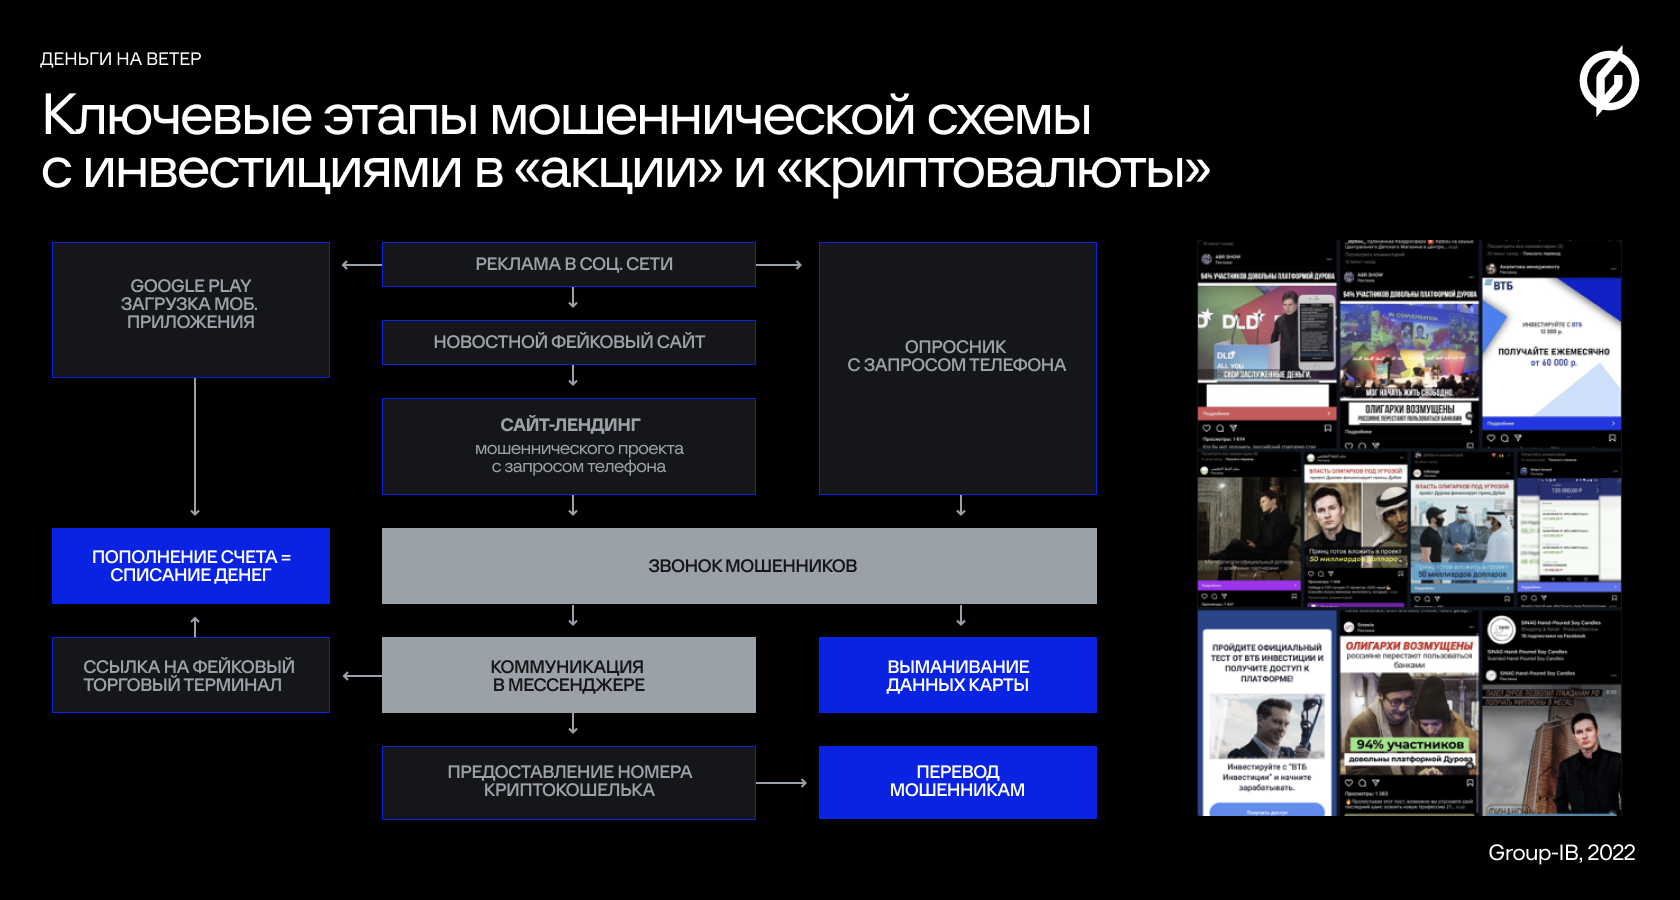
Как отметили в Group-IB, кибермошенникам полюбились так называемые гибридные схемы, в которых помимо традиционного фишинга используются поддельные мобильные приложения, выступающие в качестве терминалов, и даже звонки «личных консультантов».

Резкий скачок активности таких лжеинвесторов эксперты центра CERT-GIB зафиксировали в начале 2021 года. По данным исследователей, за последние девять месяцев число подобных доменов увеличилось на 163%.


За весь период наблюдения Group-IB отметила более 8000 доменов, участвовавших в мошеннических схемах. В период с июня по июль 2021 года только один злоумышленник (с одного адреса электронной почты) зарегистрировал 322 домена.

Также эксперты выявили более 50 шаблонов посадочных веб-страниц, на которых описывались различные инвестиционные сценарии. Попавшись на эту уловку и купив биткоины под видом инвестиций, группа из 150 человек потеряла около 300 миллионов рублей.


Лендинг-страницы злоумышленники оформляют без особых изысков, опираясь на стиль всем известных новостных ресурсов: «Россия-24», Russia Today или РБК. Потенциальную жертву пытались заставить поверить в инвестиционные схемы, обещая фантастические заработки — от 300 000 до 10 000 000 рублей в месяц.

Подпишитесь на новости

Ваши сторис помогают мошенникам: какие публикации лучше скрыть

Пока вы делитесь отпуском и семейными фотографиями, мошенники могут собирать сведения о вас и близких. Номер телефона, место работы, школьная форма ребёнка — полезные зацепки для обмана. Эксперт Jet CSIRT «Инфосистемы Джет» Анастасия Кисько рассказала, какие публикации стоит убрать из открытого доступа.

Своими рекомендациями она поделилась с Hi-Tech Mail. Первым делом стоит прикрыть номер телефона настройками приватности и не указывать работодателей своих родственников.

Осторожнее стоит быть и с детскими снимками, ибо символика школы или кружка помогает определить, где бывает ребёнок.

Геометки тоже работают на киберпреступников. По публикациям можно выяснить домашний адрес, место работы и привычные маршруты. Совет эксперта: фотографии из кафе или отпуска выкладывать после того, как покинули место.

Отдельный подарок злоумышленникам — записи с вашим лицом и голосом. Их могут использовать для дипфейков (например, поддельного обращения к родственникам с просьбой перевести деньги). Кисько рекомендует ограничить аудиторию сторис и прямых эфиров.

Наконец, стоит покопаться в старых постах и убрать домашний адрес и фотографии машины с читаемыми номерами.

RSS: Новости на портале Anti-Malware.ru