



Microsoft рассказала об уязвимости macOS, позволяющей обойти TCC

Microsoft рассказала об уязвимости macOS, позволяющей обойти TCC

Microsoft рассказала об уязвимости macOS, позволяющей обойти TCC

Microsoft предупреждает пользователей macOS об опасности: злоумышленники могут задействовать уязвимость операционной системы для обхода системы Transparency, Consent и Control (TCC) и получения доступа к защищённым данным.

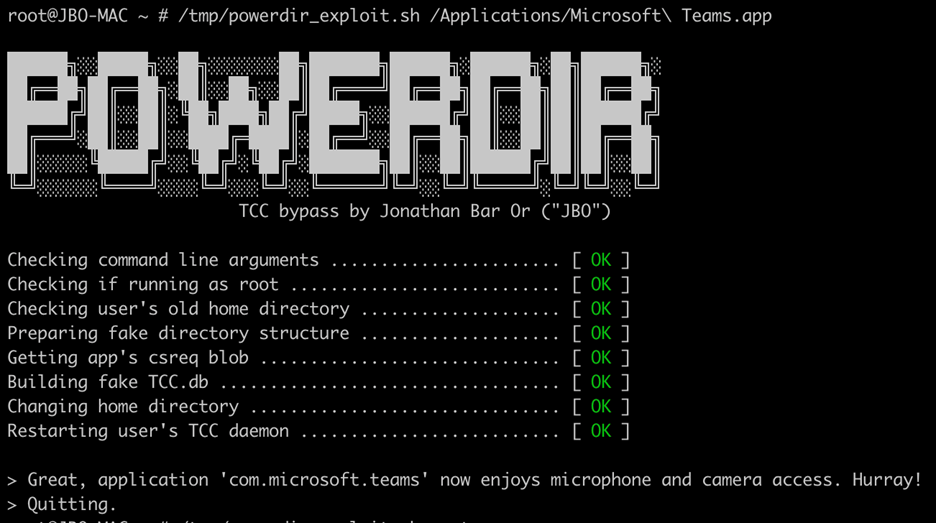
Команда Microsoft 365 Defender Research выявила брешь в безопасности, которую назвала «powerdir». Баг уже получил собственный идентификатор — CVE-2021-30970. В середине прошлого года исследователи уведомили Apple о проблеме.

Как известно, купертиновцы разработали систему TCC для блокировки доступа приложений к конфиденциальным данным пользователей. Владельцы компьютеров на macOS также могут гибко настроить права каждой программе, которая при желании может получить доступ к микрофону, камере и т. п.

Одной из задач TCC является автоматическая блокировка выполнения несанкционированного кода, однако специалисты Microsoft нашли способ обойти защитный механизм. Для успешной атаки злоумышленникам потребуется создать вторую, специальной подготовленную базу данных TCC. Именно она позволит им получить доступ к защищённым данным пользователей.

«Мы выяснили, что потенциальный атакующий может изменить целевой домашний каталог пользователя и установить фейковую БД TCC. Эта база будет содержать историю запросов прав от приложений и выданных разрешений», — объясняет Джонатан Бар Ор из Microsoft.

«Таким образом, злоумышленник может установить собственное вредоносное приложение (или скомпрометировать уже имеющееся) и получить доступ к микрофону, камере, а также снимать скриншоты, на которых будет запечатлена конфиденциальная информация».


К счастью, Apple уже выпустила соответствующий патч, который датируется 13 декабря 2021 года. Пользователям остаётся только установить его.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru