



Microsoft рассказала об уязвимости macOS, позволяющей обойти TCC

Microsoft рассказала об уязвимости macOS, позволяющей обойти TCC

Microsoft рассказала об уязвимости macOS, позволяющей обойти TCC

Microsoft предупреждает пользователей macOS об опасности: злоумышленники могут задействовать уязвимость операционной системы для обхода системы Transparency, Consent и Control (TCC) и получения доступа к защищённым данным.

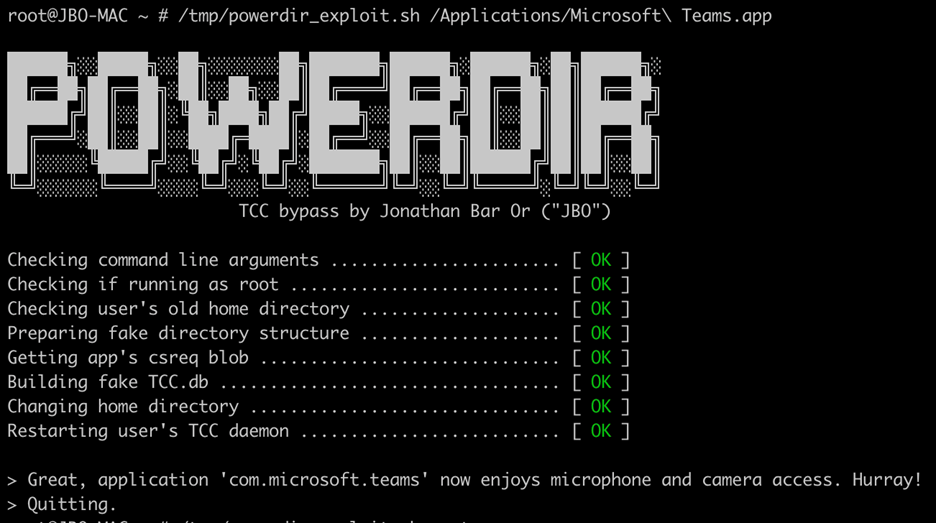
Команда Microsoft 365 Defender Research выявила брешь в безопасности, которую назвала «powerdir». Баг уже получил собственный идентификатор — CVE-2021-30970. В середине прошлого года исследователи уведомили Apple о проблеме.

Как известно, купертиновцы разработали систему TCC для блокировки доступа приложений к конфиденциальным данным пользователей. Владельцы компьютеров на macOS также могут гибко настроить права каждой программе, которая при желании может получить доступ к микрофону, камере и т. п.

Одной из задач TCC является автоматическая блокировка выполнения несанкционированного кода, однако специалисты Microsoft нашли способ обойти защитный механизм. Для успешной атаки злоумышленникам потребуется создать вторую, специальной подготовленную базу данных TCC. Именно она позволит им получить доступ к защищённым данным пользователей.

«Мы выяснили, что потенциальный атакующий может изменить целевой домашний каталог пользователя и установить фейковую БД TCC. Эта база будет содержать историю запросов прав от приложений и выданных разрешений», — объясняет Джонатан Бар Ор из Microsoft.

«Таким образом, злоумышленник может установить собственное вредоносное приложение (или скомпрометировать уже имеющееся) и получить доступ к микрофону, камере, а также снимать скриншоты, на которых будет запечатлена конфиденциальная информация».


К счастью, Apple уже выпустила соответствующий патч, который датируется 13 декабря 2021 года. Пользователям остаётся только установить его.

Подпишитесь на новости

Нарисованный ChatGPT медведь обошелся жительнице Приамурья в 15 тыс. штрафа

Жительница Магдагачи в Амурской области добавила медведя на фотографию улицы с помощью ChatGPT, чтобы разыграть подругу. Но картинка разошлась по мессенджерам, жители начали звонить в полицию, а искать нарисованного хищника отправились охотники с техникой.

Как сообщила пресс-служба судов региона, женщина использовала собственный снимок улицы Красноармейской.

Изображение оказалось достаточно убедительным, чтобы информация дошла до главы округа и начались поиски животного.

Одна из местных жительниц рассказала, что весь день боялась выйти из дома и даже не смогла сходить в магазин.

Позднее автор сама позвонила в полицию и призналась, что создала изображение с помощью ИИ. В суде она признала вину и раскаялась, объяснив, что хотела лишь пошутить.

Женщину признали виновной по части 9 статьи 13.15 КоАП РФ. Суд назначил штраф 15 тыс. рублей — ниже предусмотренного минимального размера в 30 тыс. При этом учли признание вины, раскаяние, имущественное положение и первое привлечение к ответственности.

Изъятый iPhone 15 конфисковывать не стали. Женщина просила вернуть устройство, поскольку использует его для работы.

Это уже не первый случай с искусственными медведями: в сентябре жительницу Дульдурги в Забайкалье оштрафовали на 30 тыс. рублей за похожую публикацию и конфисковали iPhone 11.

RSS: Новости на портале Anti-Malware.ru