



Фишеры используют комментарии в Google Документах для отправки ссылок

Фишеры используют комментарии в Google Документах для отправки ссылок

Фишеры используют комментарии в Google Документах для отправки ссылок

Эксперты сообщают о новом тренде фишинговых атак — использовании функции комментирования в «Google Документах» (Google Docs) для отправки электронных писем, которые будут казаться легитимными и заслуживающими доверия.

Поскольку сотрудники многих организаций используют «Google Документы» для совместной работы, уведомления от этого сервиса уже стали чем-то привычным. Именно поэтому новые фишинговые кампании могут стать по-настоящему масштабными.

Помимо большого охвата потенциальных жертв, киберпреступники с помощью «Google Документов» добиваются обхода средств защиты электронной почты. В этих атаках фишинговые письма по факту отправляются именно Google, а это значит, что шанс их детектирования практически равен нулю.

По словам специалистов, фишеры используют этот метод с октября прошлого года. Несмотря на то что Google ранее уже пыталась решить эту проблему, уязвимость до сих пор присутствует и позволяет преступникам атаковать организации.

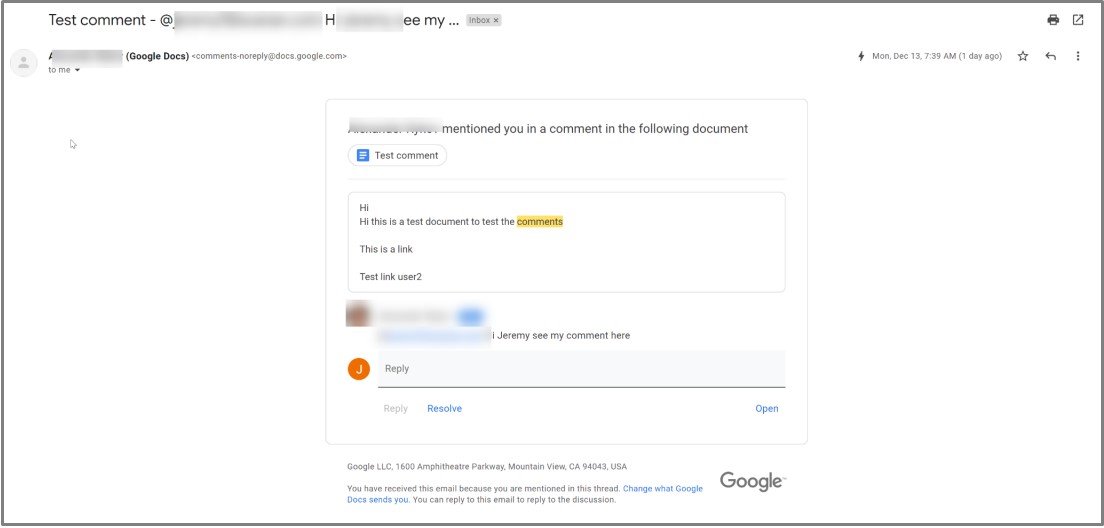
На последние кибератаки такого рода обратили внимание исследователи из Avanan. Пример потенциально опасного письма, сгенерированного и отправленного Google, эксперты привели на скриншоте:


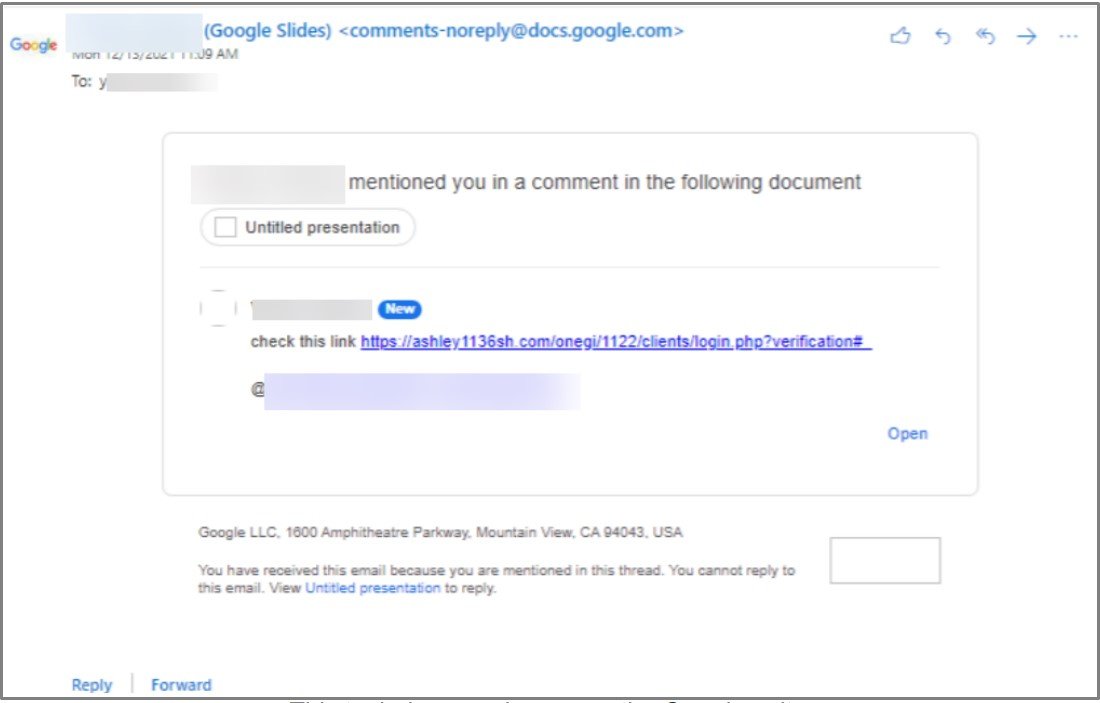
В комментарии злоумышленники могут указать что угодно: от вредоносных ссылок, по которым на компьютер пользователя загружаются вредоносы, до URL, ведущих на фишинговые сайты, собирающие учётные данные.

Также исследователи обращают внимание на интересную особенность: электронная почта киберпреступников не отображается в уведомлении, получатель видит только имя. Именно поэтому фишерам удаётся качественно имитировать легитимное письмо.


В Avanan предупредили, что та же техника работает и с «Google Презентациями», поэтому сотрудникам компаний стоит быть особенно бдительными при работе с этими двумя сервисами.

Подпишитесь на новости

Троян RedWing сам разблокирует Android-смартфон и передаёт его мошенникам

Специалисты Ф6/F6 обнаружили новый банковский троян RedWing, который практически полностью перехватывает управление Android-устройством. По оценке компании, с середины июля до середины сентября 2026 года в России было скомпрометировано более 10 тысяч смартфонов.

Вредонос распространяют через Telegram по модели «вредонос как услуга». Его маскируют под полезные приложения и медиафайлы.

В одной кампании пользователям предлагали установить сервис оповещения о воздушных атаках RadarTrevog, в другой — открыть файл «Видео с места аварии». Вот только ролик оказывался APK-приложением.

После запуска RedWing изображает страницу Google Play, предлагает установить обновление и просит доступ к Accessibility. Получив разрешение, троян скрывается из списка недавних приложений, включает бесшумный аудиотрек для постоянной работы в фоне и при необходимости перезапускает себя через будильник.


Как выяснили исследователи F6, RedWing существует как минимум в двух вариантах: троян удалённого доступа и стилер. Первый позволяет преступникам управлять устройством и проводить финансовые операции, второй сосредоточен на сборе данных.

Вредонос перехватывает ПИН-коды, пароли, графические ключи и СМС, перенаправляет звонки, снимает фото и видео с камер, записывает звук с микрофона и транслирует экран. Получив код блокировки, оператор может самостоятельно разблокировать смартфон, имитируя свайпы и нажатия.


Особенно нагло RedWing защищается от удаления: при попытке открыть антивирус, файловый менеджер или меню перезагрузки он выбрасывает пользователя на домашний экран и показывает фальшивое обновление. Троян также может воспроизводить голосовые сообщения, открывать чат от имени техподдержки, использовать устройство как прокси и подключать его к DDoS-атакам.

RSS: Новости на портале Anti-Malware.ru