



Фишеры используют комментарии в Google Документах для отправки ссылок

Фишеры используют комментарии в Google Документах для отправки ссылок

Фишеры используют комментарии в Google Документах для отправки ссылок

Эксперты сообщают о новом тренде фишинговых атак — использовании функции комментирования в «Google Документах» (Google Docs) для отправки электронных писем, которые будут казаться легитимными и заслуживающими доверия.

Поскольку сотрудники многих организаций используют «Google Документы» для совместной работы, уведомления от этого сервиса уже стали чем-то привычным. Именно поэтому новые фишинговые кампании могут стать по-настоящему масштабными.

Помимо большого охвата потенциальных жертв, киберпреступники с помощью «Google Документов» добиваются обхода средств защиты электронной почты. В этих атаках фишинговые письма по факту отправляются именно Google, а это значит, что шанс их детектирования практически равен нулю.

По словам специалистов, фишеры используют этот метод с октября прошлого года. Несмотря на то что Google ранее уже пыталась решить эту проблему, уязвимость до сих пор присутствует и позволяет преступникам атаковать организации.

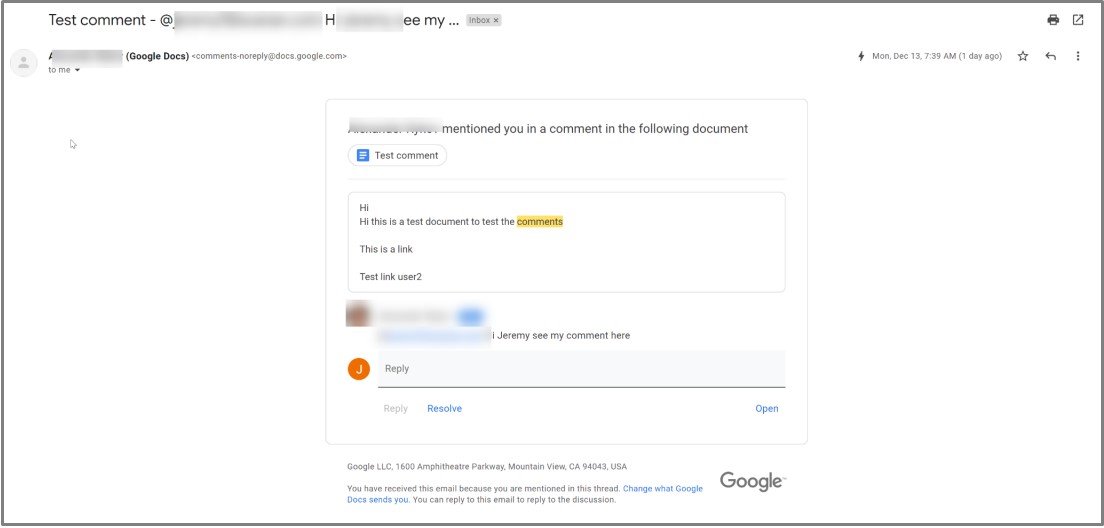
На последние кибератаки такого рода обратили внимание исследователи из Avanan. Пример потенциально опасного письма, сгенерированного и отправленного Google, эксперты привели на скриншоте:


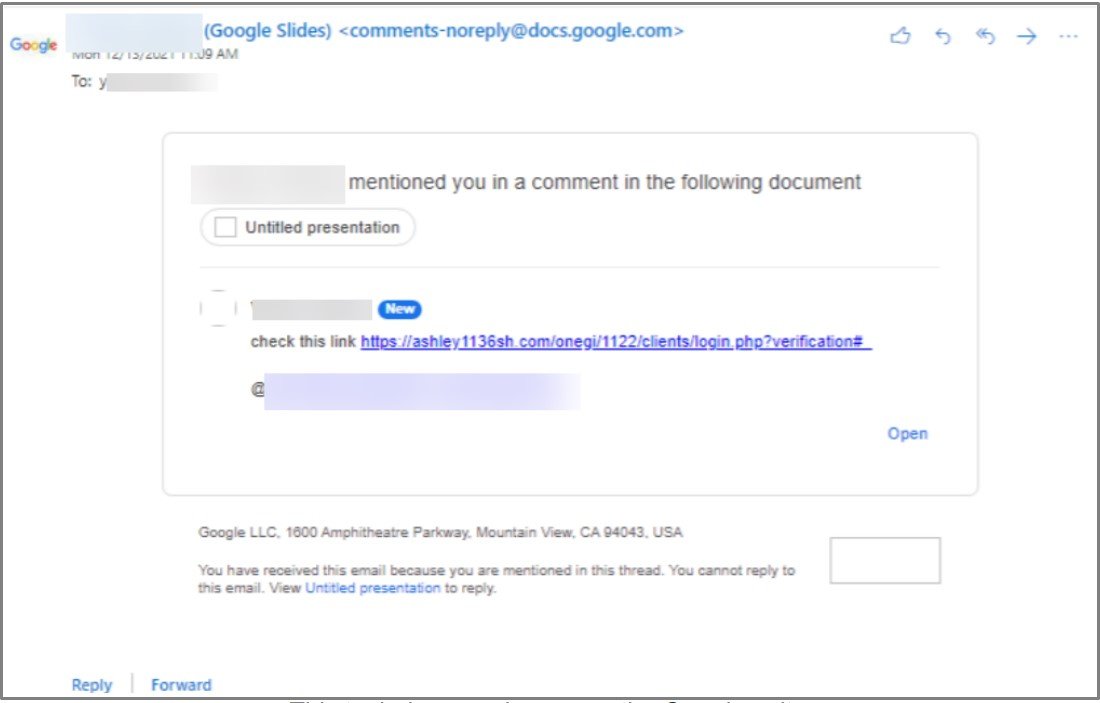
В комментарии злоумышленники могут указать что угодно: от вредоносных ссылок, по которым на компьютер пользователя загружаются вредоносы, до URL, ведущих на фишинговые сайты, собирающие учётные данные.

Также исследователи обращают внимание на интересную особенность: электронная почта киберпреступников не отображается в уведомлении, получатель видит только имя. Именно поэтому фишерам удаётся качественно имитировать легитимное письмо.


В Avanan предупредили, что та же техника работает и с «Google Презентациями», поэтому сотрудникам компаний стоит быть особенно бдительными при работе с этими двумя сервисами.

Подпишитесь на новости

DeepSeek, Gemini и Qwen вошли в совет директоров Windows-вредоноса

Исследователи из Cisco Talos обнаружили Windows-вредонос, который принимает команды не от хакера и даже не с классического C2-сервера. Следующее действие выбирает совет из четырёх коммерческих ИИ-моделей: DeepSeek, Qwen, Mistral и Google Gemini. CLOSEDQUORUM отправляет моделям сведения о заражённом компьютере: имя устройства, версию Windows и наличие прав администратора.

Затем предлагает проголосовать за одно из четырёх действий: украсть данные, внедрить код в другой процесс, закрепиться в системе или переместиться дальше по сети.

Побеждает вариант, набравший больше голосов. Если ответы не подходят, вредонос ждёт и созывает вече заново.

При выборе кражи CLOSEDQUORUM пытается извлечь учётные данные из памяти LSASS, сохранённые пароли Chrome, Edge и Firefox, а также информацию кошельков MetaMask, Exodus и Ethereum. Результаты голосования, объяснения моделей и похищенные файлы отправляются оператору через Discord.


По данным Cisco Talos, это первый публично описанный Windows-имплант, передающий моделям тактические решения C2. После запуска постоянные команды от человека ему теоретически не нужны: хакер может отойти за кофе, а DeepSeek с Gemini сами решат, пора ли красть пароли.

Впрочем, Talos не наблюдала полноценную атаку от начала до конца, а публичная сборка CLOSEDQUORUM содержит заглушки вместо API-ключей и Discord-вебхука, поэтому в таком виде не работает. Неизвестен и способ доставки вредоноса жертвам.

Эксперимент всё равно показательный: злоумышленники пробуют заменять ИИ не только генерацию кода и фишинга, но и отдельные этапы управления атакой.

RSS: Новости на портале Anti-Malware.ru