



Тестовый троян имитирует процесс выключения iPhone для закрепления в iOS

Тестовый троян имитирует процесс выключения iPhone для закрепления в iOS

Тестовый троян имитирует процесс выключения iPhone для закрепления в iOS

Исследователи в области кибербезопасности разработали новую технику, которая может применяться в атаках на владельцев смартфонов iPhone. Суть заключается в имитации выключения мобильного устройства, что позволяет вредоносу избежать удаления, а злоумышленнику — использовать микрофоны для записи и перехватывать конфиденциальные данные.

Как правило, при заражении девайса на iOS зловред можно удалить простой перезагрузкой устройства. В этом случае вредоносная программа убирается из памяти. Именно поэтому эксперты уделили внимание имитации выключения и перезагрузки, рассчитывая на то, что это поможет злонамеренному софту дольше оставаться в системе.

Свой метод атаки исследователи назвали «NoReboot», и стоит учитывать, что алгоритм не предусматривает эксплуатации каких-либо уязвимостей в мобильной операционной системе от Apple. Здесь упор сделан на обман самого пользователя, а это купертиновцы уже не могут пропатчить.

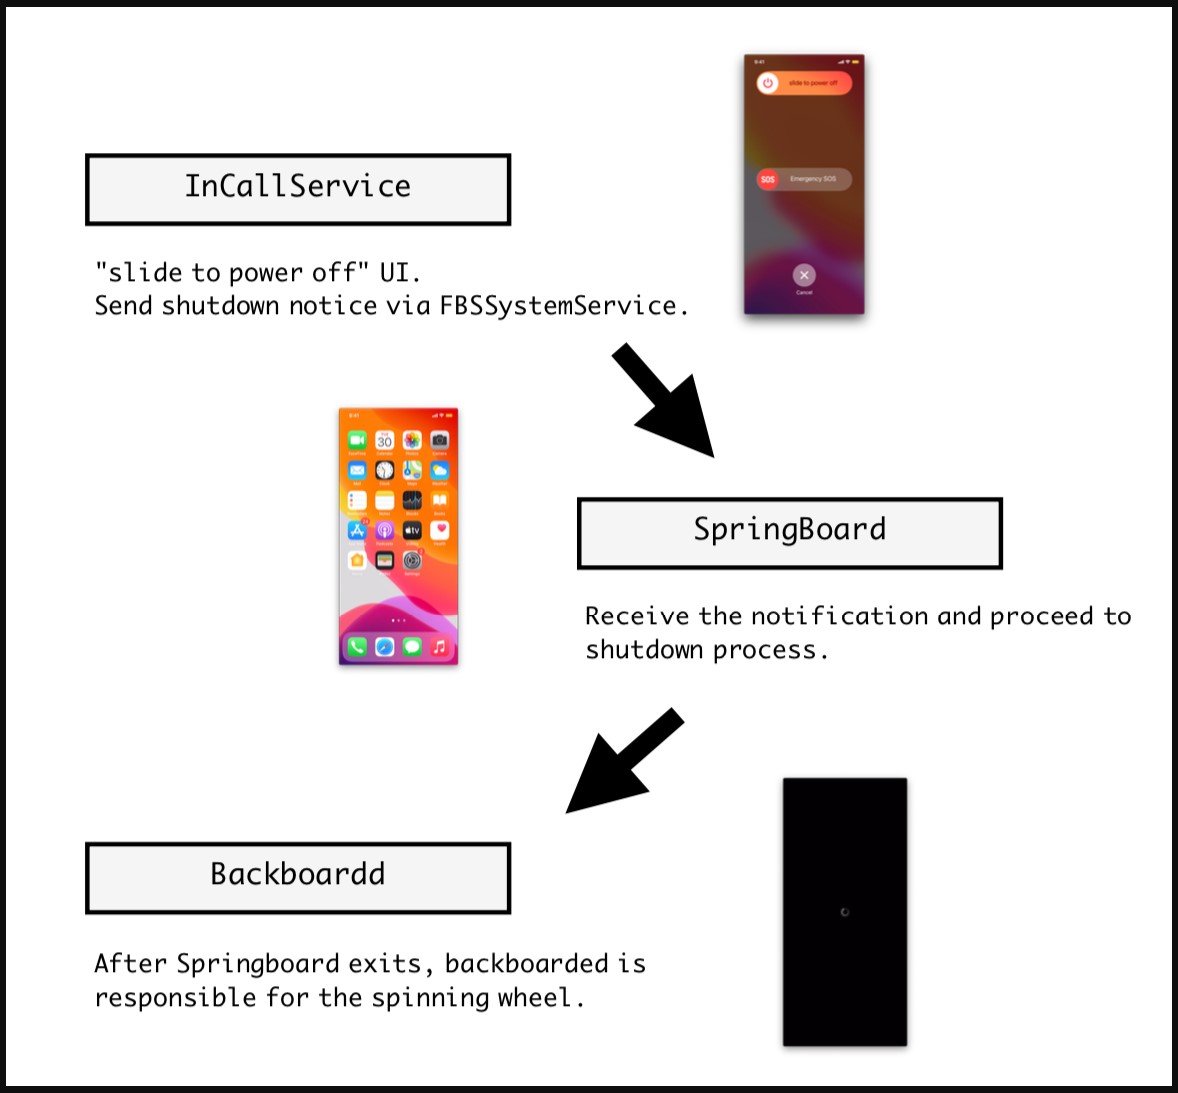
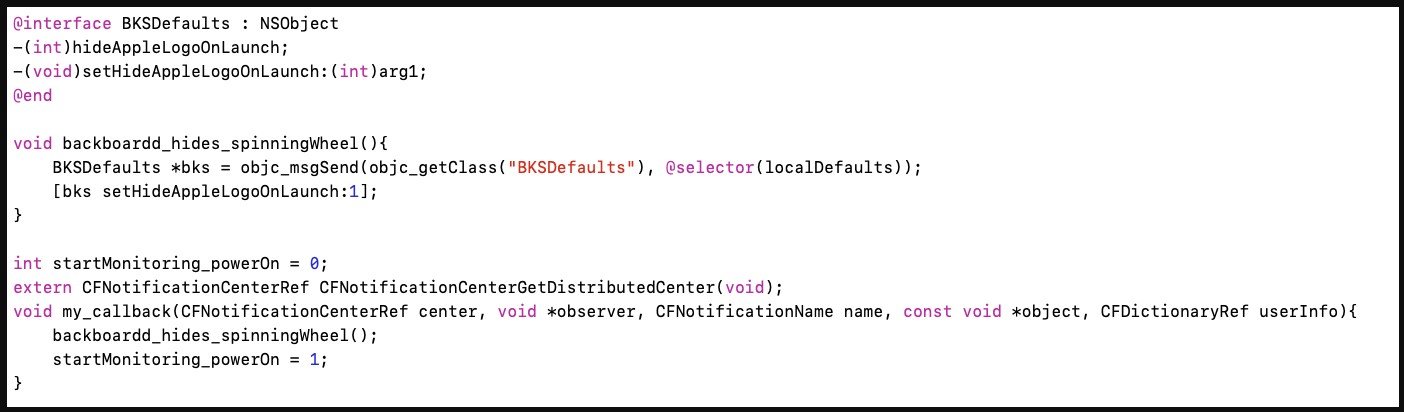
Специалисты ZecOps даже подготовили демонстрационный троян, внедряющий специальный код в три «демона» iOS и с помощью этого имитирующий выключение смартфона. Дисплей при этом становится абсолютно чёрным, камера отключается, тактильное нажатие 3D Touch ничего не даёт, звуки звонков и уведомлений отключаются, также не работает и вибрация.


PoC-трояну удаётся добраться до имитации выключения устройства благодаря перехвату сигнала, который отправляется «SpringBoard» — демону, обеспечивающему взаимодействие с пользовательским интерфейсом. Тестовый вредонос отправляет код, приводящий к принудительному завершению «SpingBoard», поэтому устройство перестаёт отвечать на действия владельца.


Далее троян доходит до демона «BackBoardd», которого заставляют отображать крутящееся колёсико (как при реальном выключении смартфона). В блоге ZecOps эксперты опубликовали видео, демонстрирующее работу тестового трояна.

Подпишитесь на новости

Шадаев: дата-центрам лучше уйти под землю, чем за рубеж

Минцифры хочет, чтобы российские компании оставляли дата-центры в стране, даже если для этого их придется строить под землей. Об этом 12 ноября на CNews Forum 2026 сказал глава ведомства Максут Шадаев. Министр заявил, что предпочел бы, чтобы ЦОДы уходили под землю, а не релоцировались.

Подробнее о заявлении министра пишет «Коммерсантъ». Напомним, в октябре ВСУ атаковали пять дата-центров, среди них объекты «Сбера», VK и Яндекса.

После ударов по ЦОД Яндекса начались масштабные сбои в сервисах компании и у организаций, которые арендуют у нее вычислительные мощности.

В Минцифры ожидают, что спрос на новые дата-центры скоро вырастет, и считают, что их будут строить в защищенных или заглубленных местах.

До конца 2026 года министерство подготовит меры поддержки для строительства ЦОД в регионах. Среди них будет льготное кредитование.

Вынести мощности за границу по закону можно. Ноябрьский указ президента разрешает временно использовать вычислительные мощности за рубежом, но только по согласованию с ФСБ России.

RSS: Новости на портале Anti-Malware.ru