



Руткит Purple Fox теперь использует фейковый инсталлятор Telegram

Руткит Purple Fox теперь использует фейковый инсталлятор Telegram

Руткит Purple Fox теперь использует фейковый инсталлятор Telegram

Эксперты Minerva Labs предупреждают о вредоносных установщиках популярного мессенджера Telegram. Как отметили специалисты, троянизированная версия инсталлятора устанавливает в систему Windows бэкдор Purple Fox.

Впервые Purple Fox попал в поле зрения исследователей в 2018 году и отметился функциональными возможностями руткита, которые позволяют ему уходить от детектирования антивирусными средствами.

В марте 2021 года мы писали, что операторы Purple Fox добавили вредоносной программе функции червя, чтобы он мог свободно распространяться по всей экосистеме Microsoft Windows. С помощью зловреда злоумышленники организуют ботнет, добывающий им криптовалюту.

О новой кампании Purple Fox рассказали специалисты Minerva Labs, отметившие в своём блоге следующее:

«Киберпреступникам удалось скрыть свои кибератаки от посторонних глаз, поскольку они разделили вредоносную нагрузку на несколько небольших файлов, большая часть которых практически не детектируется антивирусными движками. Последняя стадия этих атак приводит к установке руткита Purple Fox в систему жертвы».

«Возможности руткита помогают вредоносной программе действовать менее заметно. Например, Purple Fox может дольше оставаться в операционной системе жертвы, а за это время он вполне способен установить дополнительные зловреды».

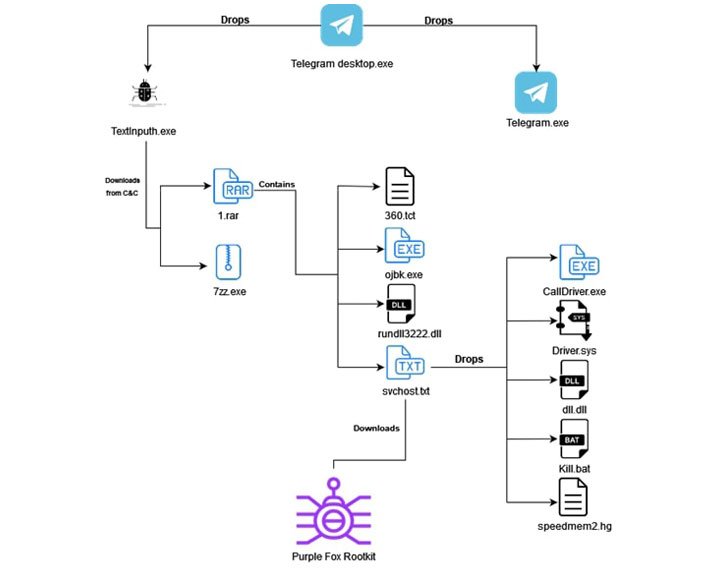
В описанной экспертами кампании операторы используют в качестве приманки установочные файлы мессенджера Telegram. Они задействуют AutoIt-скрипт, загружающий легитимный инсталлятор мессенджера, а также злонамеренный исполняемый файл TextInputh.exe.


Перед заключительным этапом атаки Purple Fox блокирует процессы известных антивирусов, чтобы избежать детектирования.

Зарубежные нейросети тайком учили на сотнях песен Басты, Билана и Лазарева

Российские артисты незаметно отправились обучать нейросети, сотни их песен нашли в открытых зарубежных датасетах. И нет, разрешения у правообладателей, похоже, никто не спрашивал. Аналитики Национальной федерации музыкальной индустрии изучили базы Laion-Disco-12M и Sleeping-D 9M через проект AI Watchdog журнала The Atlantic.

В них хранятся миллионы композиций с YouTube, а во втором наборе — ещё и тексты с Genius, пишут «Ведомости».

Главным преподавателем для ИИ оказался Баста: в датасетах нашли 193 и 104 его трека. Следом идут Feduk — 150 и 91 композиция, Сергей Лазарев — 144 и 118, Дима Билан — 140 и 119, а также группа «Звери» — 135 и 41. В списке засветились Леонид Агутин, Егор Крид, Ваня Дмитриенко и другие исполнители. Туда же попали десятки видеороликов с участием российских артистов.

Само наличие песни в базе ещё не доказывает, что конкретная нейросеть действительно на ней училась. Но вероятность такого сценария The Atlantic оценивает как высокую.

Представители музыкальной индустрии утверждают, что ни зарубежные, ни российские разработчики ИИ за лицензиями к ним не обращались. Рассуждения, видимо, были такие: если контент лежит в открытом интернете, значит, его будто бы можно молча забрать в учебник для алгоритма. Иногда источником могут становиться и пиратские площадки.

Тем временем легальные сделки на мировом рынке уже появляются: Warner Music договорилась с Suno, а Universal Music Group — с Udio. Но пока это редкие исключения.

По оценке НИУ ВШЭ, совокупные потери авторов и правообладателей из-за генеративного контента за 2025-2030 годы могут достигнуть 1 трлн рублей. Российская музыкальная индустрия теперь требует прозрачного лицензирования.

RSS: Новости на портале Anti-Malware.ru