



Безумная капча преследует новых пользователей Skype

Безумная капча преследует новых пользователей Skype

Безумная капча преследует новых пользователей Skype

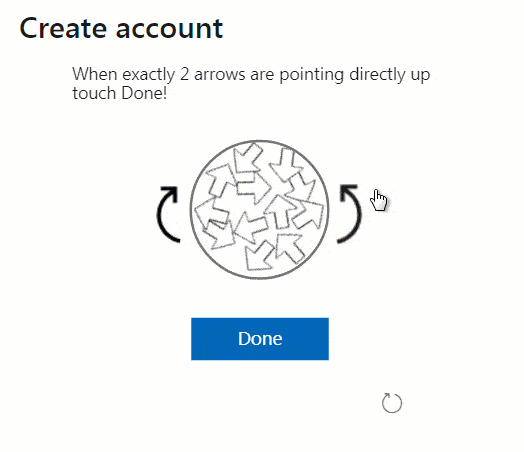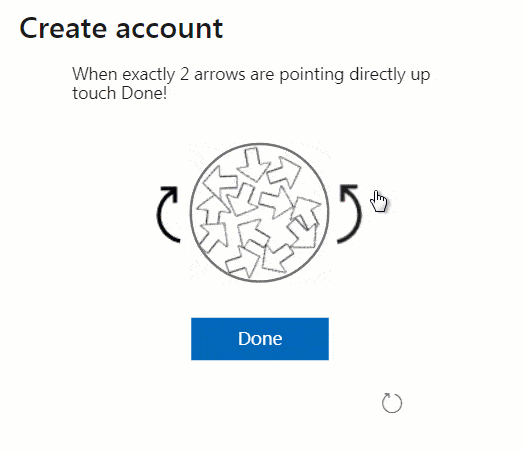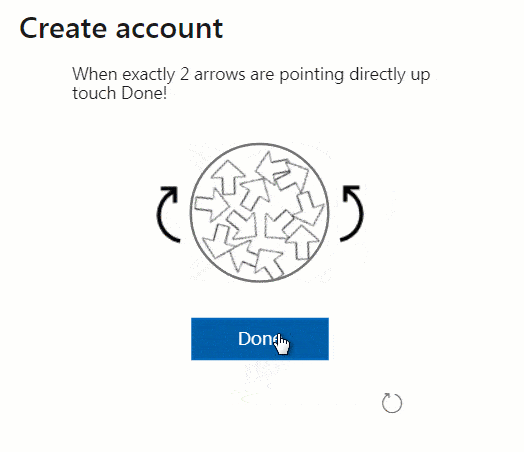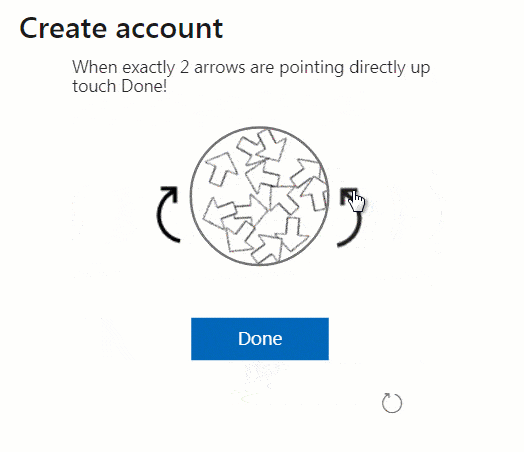
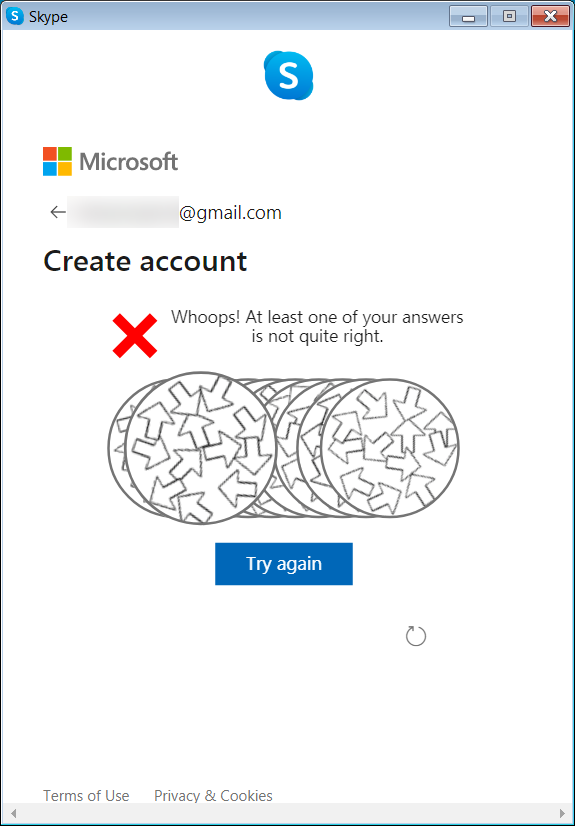
Новые пользователи Skype массово жалуются на проблемы с регистрацией в сервисе. Согласно сообщениям, процессу сильно мешает капча, заставляющая решать сложный пазл десять раз подряд перед тем, как пропустить регистрацию.

Издание BleepingComputer проверило жалобы людей и выяснило, что Skype действительно выдаёт проблемную капчу даже после подтверждения адреса электронной почты.

С багом (или фичей?) сталкиваются пользователи, загрузившие Skype на устройства. Приложение предлагает войти, используя аккаунт Microsoft, после чего начинаются проблемы с капчей. Причём подобного не наблюдается, если попытаться войти в Microsoft-аккаунт напрямую.

Смысл капчи Skype заключается в том, что пользователь должен крутить круг со стрелками до того момента, пока именно две стрелки не будут указывать на кнопку «Готово» («Done»). И это нужно проделать не раз и не два, а целых десять!


Как отметили в BleepingComputer, проблему удалось воспроизвести как на Windows, так и на macOS. В ходе тестирования сотрудники не использовали VPN, чтобы минимизировать возможное влияние нестандартного подключения.


Некоторые пользователи даже пожаловались, что им потребовалось потратить полчаса на решение капчи Skype.

Подпишитесь на новости

Приложение МЧС взломали для рассылки фейков, оповещение не пострадало

Мобильное приложение МЧС России подверглось массированной кибератаке в ночь на 2 ноября. Через него населению разослали ложную информацию. Специалисты устраняют уязвимость и восстанавливают штатную работу приложения.

О произошедшем ведомство сообщило в официальном телеграм-канале. Позднее МЧС отдельно уточнило: система оповещения населения работает штатно.

По заявлению министерства, взлом приложения не повлиял и не может повлиять на её функционирование.

Основные каналы экстренного оповещения — региональные и муниципальные системы с сиренами и громкоговорителями, СМС, телевидение и радио. Мобильное приложение ведомство назвало дополнительным сервисом информирования.

В МЧС призвали сохранять спокойствие и проверять сведения на сайте министерства и в его официальных аккаунтах. Подробности уязвимости и способ проникновения в опубликованном сообщении не раскрываются.

Киберинцидент вскрывает опасную сторону атак на сервисы безопасности: злоумышленникам необязательно отключать систему целиком, чтобы посеять тревогу. Достаточно подменить сообщение там, где пользователь привык доверять отправителю.

RSS: Новости на портале Anti-Malware.ru