



Twitter-аккаунт защищённого мессенджера An0m от ФБР постит чушь

Twitter-аккаунт защищённого мессенджера An0m от ФБР постит чушь

Twitter-аккаунт защищённого мессенджера An0m от ФБР постит чушь

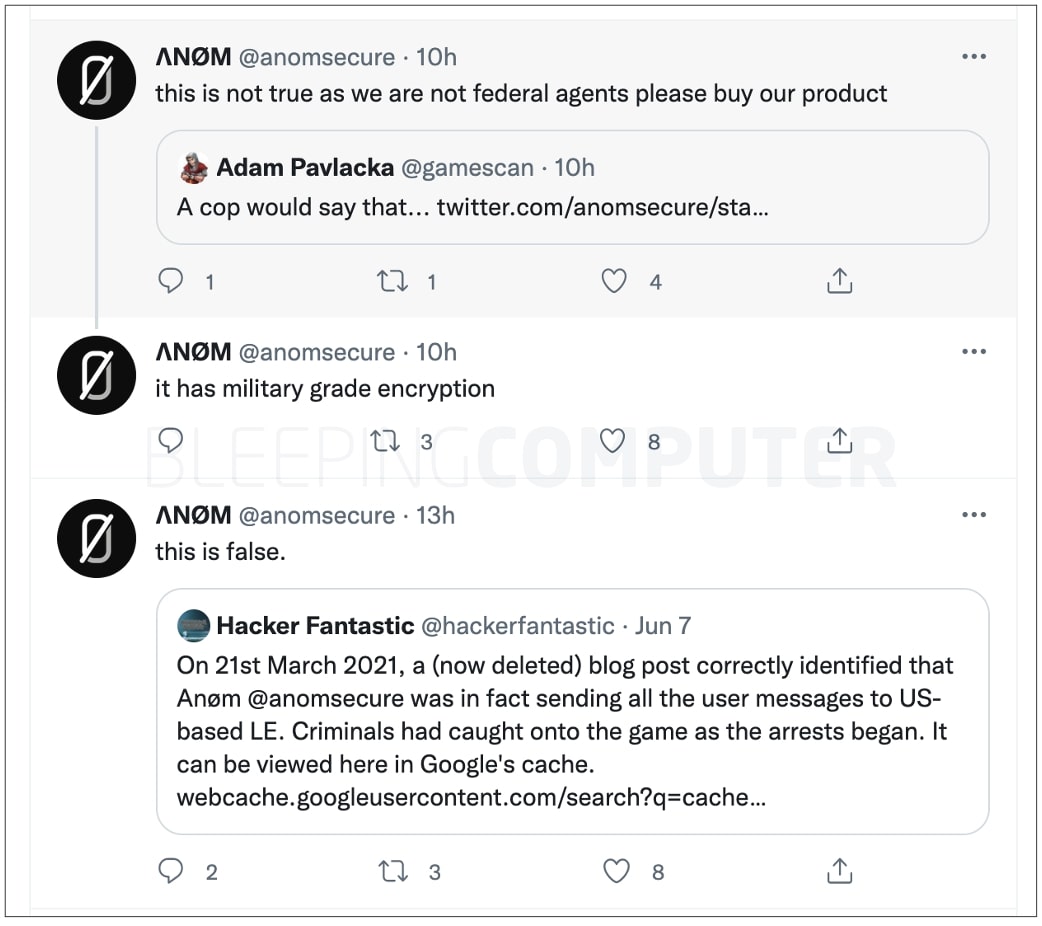
Twitter-аккаунт, который ранее связывали с защищённым мессенджером An0m от ФБР, на этой неделе начал публиковать интересные твиты. Всё выглядело так, будто некий шутник получил доступ или взломал эту учётную запись.

Напомним, что An0m представлял собой фейковый зашифрованный мессенджер от ФБР, который был создан специально для глобальной операции «Operation Ironside», организованной спецслужбами США и Австралии.

Основная цель An0m заключалась в поиске киберпреступников, которые бы клюнули на уловку «защищённого общения» в специально созданном мессенджере. Летом мы писали, что с помощью An0m правоохранителям удалось перехватить личные переписки членов кибергруппировок.

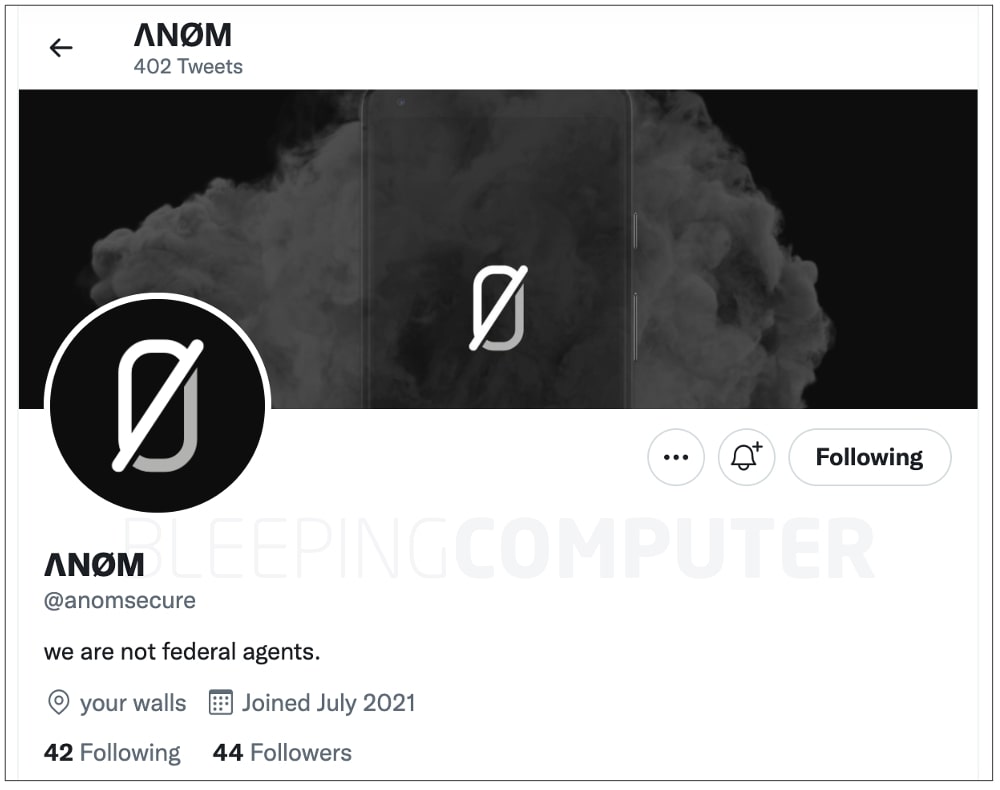
На странное поведение Twitter-аккаунта An0m обратили внимание представители BleepingComputer. Например, в строке био теперь указано: «мы не федеральные агенты».


«Кто-то получил контроль над аккаунтом ΛNØM, зашифрованном сервисе для обмена сообщениями, который ранее использовался в операции правоохранительных органов. Теперь твиты этой учётки гласят, что ΛNØM — не федеральные агенты», — пишет Мэттью Хики (Hacker Fantastic), сооснователь Hacker House.


Пока неизвестно, что именно стало причиной такого поведения Twitter-аккаунта, однако вполне логично звучит теория о том, что некто просто завёл то же имя, что было у оригинальной учётной записи.

Подпишитесь на новости

Не просто стойка с GPU: в России собрали ПАК для корпоративного ИИ

«Лаборатория Числитель» и «Информзащита» представили программно-аппаратный комплекс, который должен помочь крупным компаниям перейти от вечных ИИ-пилотов к нормальной промышленной эксплуатации моделей. Решение анонсировали на форуме TNF-2026.

В основе ПАК — высокопроизводительный ML-кластер и российская платформа контейнеризации «Штурвал». Но создатели подчёркивают: это не очередная дорогая стойка с GPU, на которой каждый проект приходится собирать руками.

Комплекс превращает вычислительные мощности в единый управляемый ресурс. ML-специалист запускает задачу, а платформа сама выделяет CPU и GPU, поднимает нужное окружение, подключает хранилище, запускает обучение и масштабирует нагрузку. Для автоматизации используются Kubernetes и инструменты MLOps, включая Kubeflow, MLflow и model serving.

Архитектура состоит из четырёх уровней: аппаратной инфраструктуры, платформы «Штурвал», MLOps-стека и прикладных ИИ-сервисов — от прогнозирования и аналитики до корпоративных ассистентов. Вокруг ядра работают IAM/SSO, объектное хранилище, реестр образов, CI/CD, мониторинг и аудит.

Заказчики получают единый пул вычислительных ресурсов, изоляцию проектов, централизованное управление доступами и полный жизненный цикл моделей — от эксперимента до публикации и обновления. При этом ML-инструменты не лезут напрямую в железо, а получают инфраструктуру как сервис.

Как сообщается в публикации о проекте, архитектура уже прошла промышленную эксплуатацию у крупного государственного заказчика.

RSS: Новости на портале Anti-Malware.ru