



Каждый пятый спящий домен потенциально опасен либо откровенно вредоносен

Каждый пятый спящий домен потенциально опасен либо откровенно вредоносен

Каждый пятый спящий домен потенциально опасен либо откровенно вредоносен

Эксперты подразделения Unit42 компании Palo Alto Networks представили результаты мониторинга трафика в доменах, которые долго не подавали признаки жизни и вдруг проснулись. Как оказалось, 22,27% давно созданных сайтов являются вредоносными, подозрительными или небезопасными для работы.

Исследование было запущено после того, как выяснилось, что в ходе атаки на SolarWinds троян использовал DGA для вывода данных целевых систем в поддомены. Специалистов заинтересовала проблема своевременного выявления доменов, которые злоумышленники регистрируют и оставляют в бездействии — зарабатывать чистую репутацию к моменту атаки, чтобы обмануть защитные фильтры.

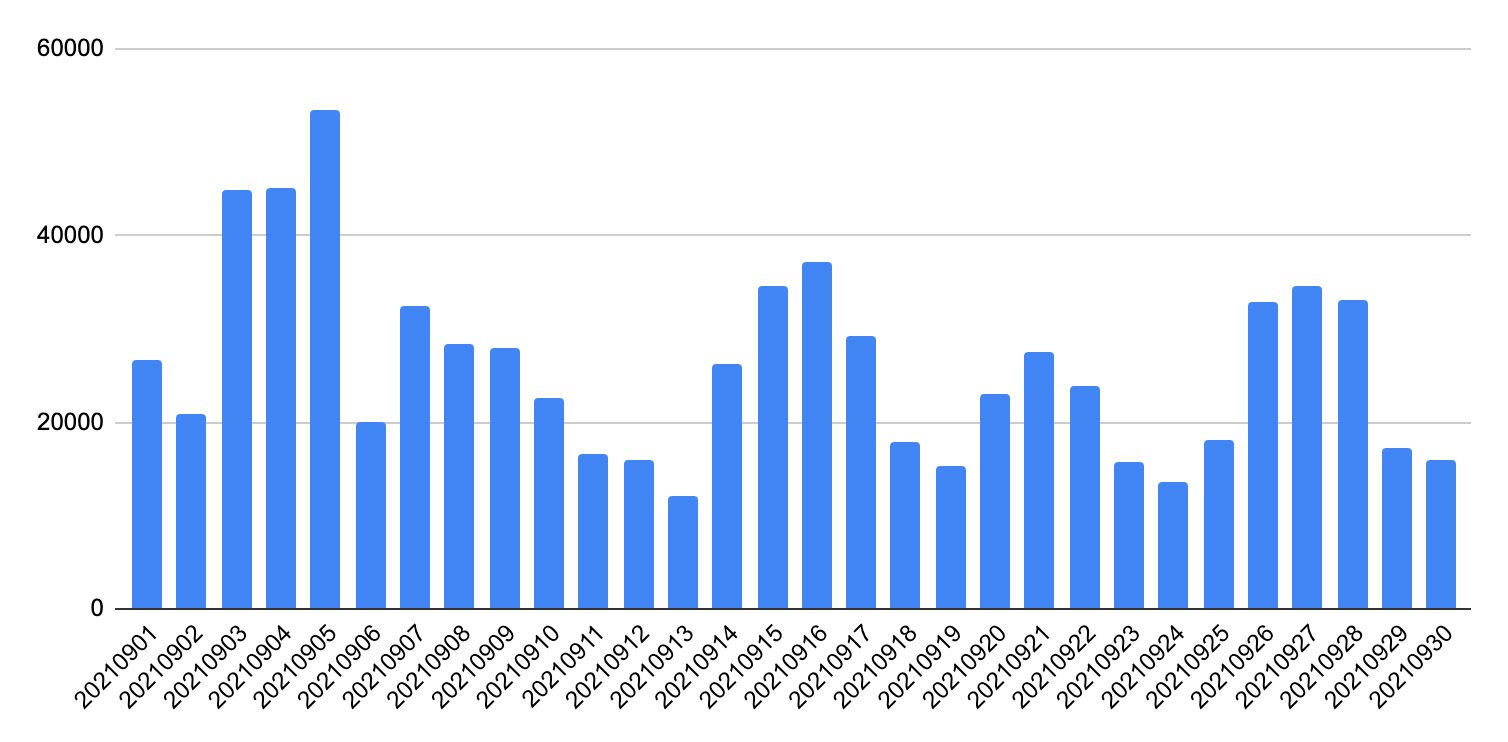
Весь сентябрь эксперты мониторили дремлющие хосты, фиксируя динамику DNS-трафика. Оказалось, что заготовленные впрок домены легитимных компаний оживают постепенно, а в тех, что принадлежат киберкриминалу, трафик может за сутки возрасти в 10 раз.

Именно характер таких изменений и позволил исследователям в среднем идентифицировать по 26 тыс. потенциально опасных хостов в сутки. К концу наблюдений выяснилось, что 3,8% таких находок откровенно вредоносные, 19% подозрительны, а 2% ненадежны в качестве рабочей среды.


Кроме внезапного и резкого взлета трафика, верными признаками злого умысла в создании стратегического запаса, по словам экспертов, являются скудный / скопированный / невразумительный контент, отсутствие данных заявителя в базе WHOIS и наличие множества сгенерированных по DGA поддоменов.

Злоумышленники обычно используют DGA, чтобы уберечь свои C2-серверы от обнаружения. Мониторинг на основе только этого признака ежедневно приносил по два положительных результата; при их пробуждении сразу объявлялись сотни тысяч поддоменов. Яркий пример тому — летняя кампания Pegasus; два его C2-домена были зарегистрированы в 2019 году, а проснулись в минувшем июле, с высоким процентом DGA-трафика (23,22% на старте, 42,04% спустя пару дней, по данным Palo Alto).    

Созданные по DGA домены используют также фишеры — тоже для маскировки, как прокси-слой для разделения трафика поисковых ботов и аналитиков (направляются на легитимные сайты) и потенциальных жертв (направляются на страницы-ловушки).

Наконец, DGA используется в целях так называемой черной оптимизации. Мошенники связывают между собой множество веб-страниц на одном и том же IP-адресе с тем, чтобы повысить рейтинг хоста в поисковой системе.

Репутационные фильтры обычно уделяют почтенным доменам меньше внимания, чем новичкам, которых они априори считают подозрительными. Исследование Palo Alto показало, что домены, спящие много месяцев, а то и пару лет, могут преподнести неприятный сюрприз с большей вероятностью — по оценке экспертов, раза в три.

Подпишитесь на новости

Фальшивая декларация ЕС: у россиян выманивают сканы загранпаспортов

Собрали документы, получили шенгенскую визу и уже мысленно гуляете по Парижу? Мошенники решили добавить в маршрут обязательную остановку — фишинговый сайт. Эксперты «Лаборатории Касперского» обнаружили схему, нацеленную на россиян, планирующих поездки в Европу.

Туристам рассылают письма якобы от управления ЕС по миграции и требуют за пять рабочих дней до въезда заполнить цифровую миграционную декларацию.

Для пущей убедительности аферисты прикрываются реальной системой пограничного контроля EES. В письме пугают дополнительными проверками и даже временным отказом во въезде, а затем отправляют на поддельный официальный портал.


Фальшивка сделана не на коленке: символика Евросоюза, аккуратный дизайн и сразу пять языков: русский, английский, турецкий, китайский и испанский. На сайте предлагают указать личные данные, даты поездки, информацию о сопровождающих и загрузить скан загранпаспорта.

Полный набор, чтобы затем устроить жертве персональный спектакль по телефону и попробовать выманить деньги или дополнительные сведения.

В Kaspersky допускают, что рассылка может быть адресной, а электронные адреса туристов злоумышленники получают из утечек баз отелей и сервисов бронирования.

Главное: EES не требует от путешественников предварительной онлайн-регистрации. Поэтому любые внезапные декларации нужно проверять на сайтах консульств и визовых центров.

RSS: Новости на портале Anti-Malware.ru