



Вредонос RedLine напомнил всем: нельзя сохранять пароли в браузерах

Вредонос RedLine напомнил всем: нельзя сохранять пароли в браузерах

Вредонос RedLine напомнил всем: нельзя сохранять пароли в браузерах

Вредоносная программа RedLine стала очередным напоминанием пользователям о том, что хранить пароли в браузерах нельзя ни при каких обстоятельствах. Как отметили эксперты по кибербезопасности, этот зловред крадёт учётные данные из Google Chrome, Microsoft Edge и Opera.

Авторы RedLine продают своё детище на форумах киберпреступной тематики за 200 долларов. Купившие вредонос «хакеры» могут не вдаваться в детали и не обладать навыками взлома, а просто положиться на сам инфостилер — он сделает всё за них.

Исследователи из AhnLab ASEC опубликовали отчёт, в котором предостерегают пользователей от занесения учётных данных в популярные браузеры. Да, это очень удобно при аутентификации, но может стоить вам потери доступа к аккаунту.

Особенно соблюдение этого правила кибергигиены актуально для сотрудников организаций. В приведённом специалистами AhnLab ASEC примере описывается некий удалённый сотрудник, чьи учётные данные от VPN-аккаунта попали в руки операторов RedLine. Три месяца спустя злоумышленники проникли в сеть компании из-за халатности работника.

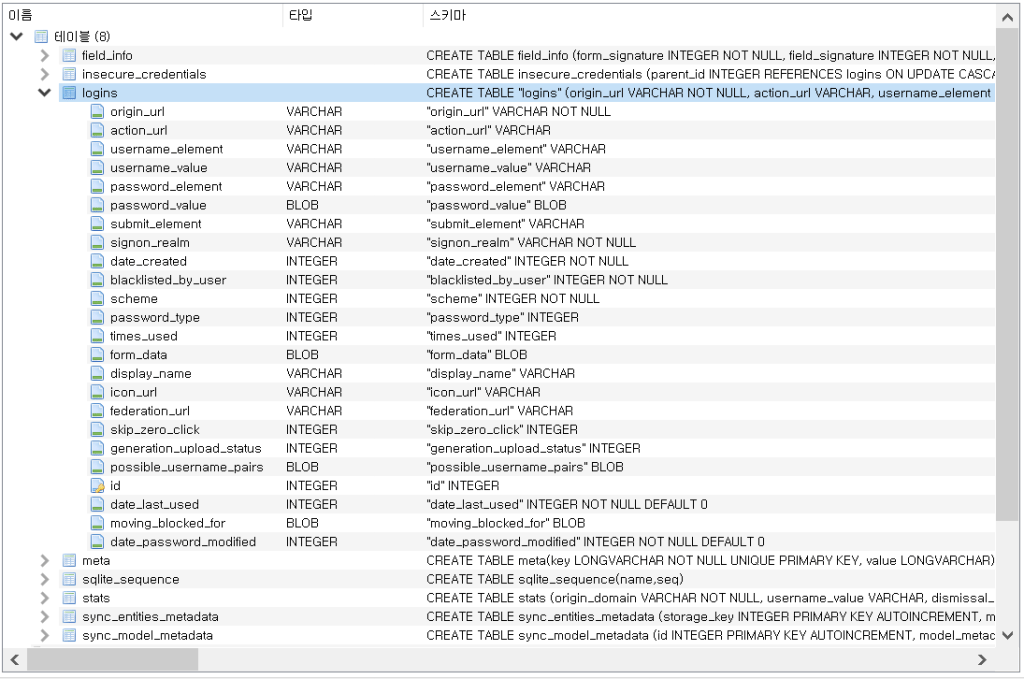
Причём на компьютере был установлен антивирус, который, однако, не смог детектировать и удалить RedLine. Интересно, что вредоносная программа ищет файл «Login Data», используемый всеми Chromium-браузерами для хранения логинов и паролей.


Тревожно, что RedLine стал очень популярным у киберпреступников, о чём свидетельствует удивительная востребованность одного из дарквеб-рынков — «2easy». Поскольку зловред устанавливается в систему через XLL-файлы, пользователям нужно быть особо бдительными при работе с неизвестными документами Microsoft Excel.

Подпишитесь на новости

Взломанные украинские сайты раздают Windows-стилер под видом CAPTCHA

Злоумышленники взламывают легитимные сайты украинских компаний и подсовывают их посетителям поддельную проверку Cloudflare. Вместо галочки «Я не робот» человек получает инструкцию, как собственноручно установить на Windows новый инфостилер Psychedelic. Киберпреступникам остаётся только наблюдать за магией социальной инженерии.

Как выяснили специалисты Arctic Wolf Labs, вредоносная страница незаметно копирует в буфер обмена команду для msiexec.exe, а затем предлагает открыть окно «Выполнить» и вставить её.

Psychedelic крадёт пароли и токены из Chrome, Edge, Brave, Opera, Vivaldi и «Яндекс Браузера». Заодно он охотится за кошельками MetaMask, Trust Wallet, OKX Wallet, SafePal, Exodus, Electrum, Bitcoin Core и другими криптохранилищами. Вредонос закрепляется через планировщик заданий, модифицирует профили браузеров и связывается с управляющим сервером.


Одноразовой кражей дело не ограничивается. Операторы могут удалённо передавать стилеру новые задания и запускать на заражённом компьютере EXE, MSI, BAT, CMD и PowerShell-сценарии.

Исследователи нашли панель управления кампанией под названием «РУБЛЁВКА TDS». На момент анализа она зарегистрировала 557 просмотров приманки, 426 кликов и 79 завершённых действий.

Большинство пришлось на Украину: 446 просмотров и 71 успешное прохождение цепочки. Следы русскоязычного интерфейса позволяют предположить участие русскоговорящих операторов, однако окончательной атрибуции пока нет.

RSS: Новости на портале Anti-Malware.ru