



Вредонос RedLine напомнил всем: нельзя сохранять пароли в браузерах

Вредонос RedLine напомнил всем: нельзя сохранять пароли в браузерах

Вредонос RedLine напомнил всем: нельзя сохранять пароли в браузерах

Вредоносная программа RedLine стала очередным напоминанием пользователям о том, что хранить пароли в браузерах нельзя ни при каких обстоятельствах. Как отметили эксперты по кибербезопасности, этот зловред крадёт учётные данные из Google Chrome, Microsoft Edge и Opera.

Авторы RedLine продают своё детище на форумах киберпреступной тематики за 200 долларов. Купившие вредонос «хакеры» могут не вдаваться в детали и не обладать навыками взлома, а просто положиться на сам инфостилер — он сделает всё за них.

Исследователи из AhnLab ASEC опубликовали отчёт, в котором предостерегают пользователей от занесения учётных данных в популярные браузеры. Да, это очень удобно при аутентификации, но может стоить вам потери доступа к аккаунту.

Особенно соблюдение этого правила кибергигиены актуально для сотрудников организаций. В приведённом специалистами AhnLab ASEC примере описывается некий удалённый сотрудник, чьи учётные данные от VPN-аккаунта попали в руки операторов RedLine. Три месяца спустя злоумышленники проникли в сеть компании из-за халатности работника.

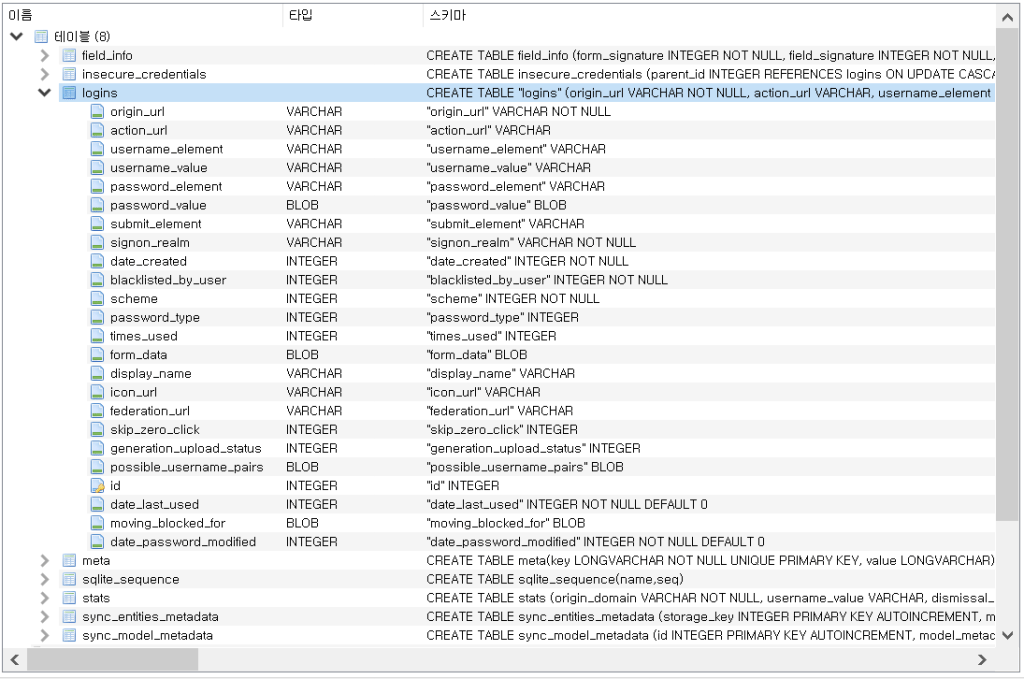
Причём на компьютере был установлен антивирус, который, однако, не смог детектировать и удалить RedLine. Интересно, что вредоносная программа ищет файл «Login Data», используемый всеми Chromium-браузерами для хранения логинов и паролей.


Тревожно, что RedLine стал очень популярным у киберпреступников, о чём свидетельствует удивительная востребованность одного из дарквеб-рынков — «2easy». Поскольку зловред устанавливается в систему через XLL-файлы, пользователям нужно быть особо бдительными при работе с неизвестными документами Microsoft Excel.

Подпишитесь на новости

Android, Linux, macOS и Windows выдают действия пользователей через файлы

Исследователи из Технического университета Граца обнаружили побочный канал, спрятанный в системах отслеживания файловых событий четырёх крупнейших ОС. Механизмы должны просто сообщать приложениям, что файл открыли, изменили или удалили. Но оказалось, что из такого цифрового шороха можно вытащить куда больше.

В исследовании File Notification Attacks разбираются inotify в Linux, FileObserver в Android, ReadDirectoryChangesW в Windows и FSEvents в macOS.

Некоторые из этих механизмов существуют уже более 20 лет. Содержимое файлов они не раскрывают, зато показывают метаданные событий, которых хватает для слежки за действиями других пользователей.

На Linux исследователи отслеживали события в /dev/input и определяли ритм нажатия клавиш с точностью от 93,1 до 100%, в том числе при удалённой работе через SSH.


Посещаемые сайты удалось распознавать с точностью 87,9%. Уязвимость CVE-2025-68788 частично закрыли в ядре ещё в декабре 2025 года, запретив некоторые события для специальных файлов в /dev.

На Android приложение без разрешений может наблюдать за изменениями в закрытой папке WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) и по именам файлов с временными метками понимать, когда пользователь отправляет, получает или удаляет фотографии, видео и документы. Патчей для Android исследователи пока не увидели.


Windows выступила особенно щедро: наблюдение за корнем диска C:\ способно раскрывать полные пути файлов, с которыми работают другие пользователи.

Этого хватило для распознавания открываемых в Firefox сайтов с точностью 97,8%. Microsoft назвала поведение предусмотренным и недокументированным.

macOS раскрывает меньше, однако FSEvents позволяет замечать установку приложений, подключение устройств, изменение настроек звука, Bluetooth, принтеров, питания и сети.

Большинство сценариев требует локальной непривилегированной учётной записи или вредоносного приложения.

RSS: Новости на портале Anti-Malware.ru