



Вредонос RedLine напомнил всем: нельзя сохранять пароли в браузерах

Вредонос RedLine напомнил всем: нельзя сохранять пароли в браузерах

Вредонос RedLine напомнил всем: нельзя сохранять пароли в браузерах

Вредоносная программа RedLine стала очередным напоминанием пользователям о том, что хранить пароли в браузерах нельзя ни при каких обстоятельствах. Как отметили эксперты по кибербезопасности, этот зловред крадёт учётные данные из Google Chrome, Microsoft Edge и Opera.

Авторы RedLine продают своё детище на форумах киберпреступной тематики за 200 долларов. Купившие вредонос «хакеры» могут не вдаваться в детали и не обладать навыками взлома, а просто положиться на сам инфостилер — он сделает всё за них.

Исследователи из AhnLab ASEC опубликовали отчёт, в котором предостерегают пользователей от занесения учётных данных в популярные браузеры. Да, это очень удобно при аутентификации, но может стоить вам потери доступа к аккаунту.

Особенно соблюдение этого правила кибергигиены актуально для сотрудников организаций. В приведённом специалистами AhnLab ASEC примере описывается некий удалённый сотрудник, чьи учётные данные от VPN-аккаунта попали в руки операторов RedLine. Три месяца спустя злоумышленники проникли в сеть компании из-за халатности работника.

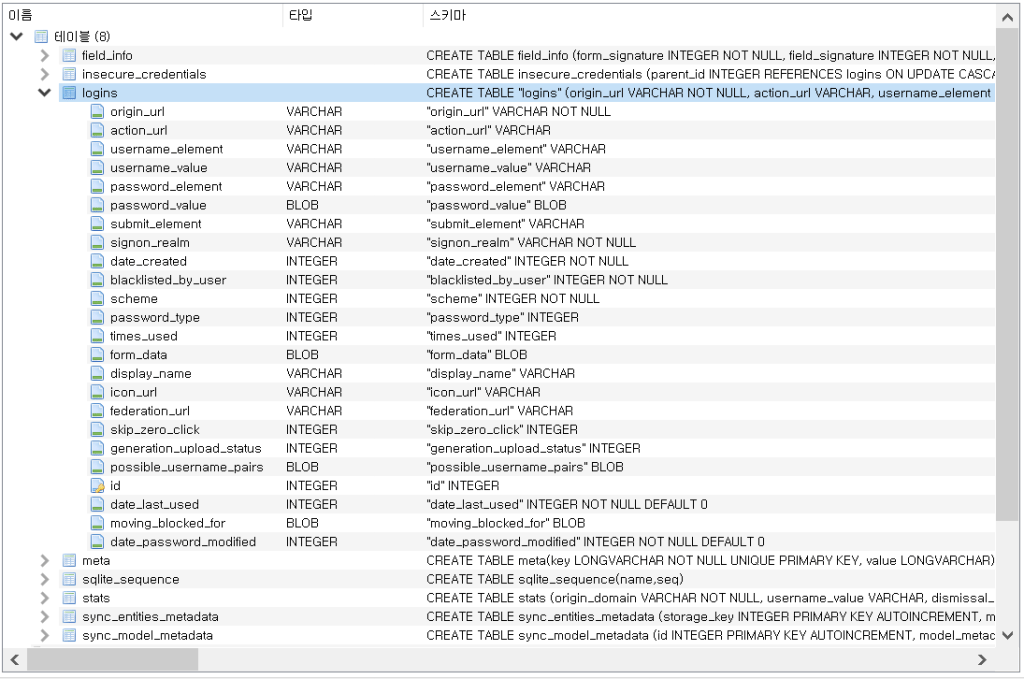
Причём на компьютере был установлен антивирус, который, однако, не смог детектировать и удалить RedLine. Интересно, что вредоносная программа ищет файл «Login Data», используемый всеми Chromium-браузерами для хранения логинов и паролей.


Тревожно, что RedLine стал очень популярным у киберпреступников, о чём свидетельствует удивительная востребованность одного из дарквеб-рынков — «2easy». Поскольку зловред устанавливается в систему через XLL-файлы, пользователям нужно быть особо бдительными при работе с неизвестными документами Microsoft Excel.

Подпишитесь на новости

ГК Солар и F6 научили веб-шлюз кормить песочницу подозрительными файлами

ГК «Солар» и F6 подтвердили совместимость системы управления веб-доступом Solar webProxy с платформой динамического анализа файлов F6 Malware Detonation Platform. Интеграция должна быстрее выявлять неизвестные угрозы и не забивать песочницу безопасными шрифтами, иконками и прочим веб-мусором.

Как сообщили компании, Solar webProxy предварительно фильтрует поступающие через веб-канал объекты и по протоколу ICAP отправляет подозрительные файлы в F6 MDP.

Там их проверяют по репутации, статическим правилам и при необходимости запускают в изолированной виртуальной среде для анализа поведения.

Администраторы смогут сами выбрать степень паранойи: отправлять в песочницу больше файлов либо настроить точный предварительный отбор. Во втором случае вычислительные ресурсы не тратятся на заведомо служебные объекты, а очередь из действительно опасных файлов разбирается быстрее.

Проблема не теоретическая. По данным команды Solar webProxy, в 2025 году на архивы пришлось в среднем 37% веб-угроз. Вредоносную нагрузку удобно прятать внутри ZIP, RAR и 7Z, маскируя под документы, установщики и другие вполне приличные на вид файлы.

F6 Malware Detonation Platform умеет принудительно вскрывать и проверять файлы и ссылки в виртуальной среде, выявляя стилеры, кейлоггеры, шифровальщики и другую малварь.

Solar webProxy, в свою очередь, контролирует веб-трафик и решает, какие объекты действительно заслужили поездку в эту цифровую камеру допросов.

Интеграция ориентирована прежде всего на средние и крупные организации из финансового сектора, промышленности и госсектора, где через веб-шлюзы ежедневно проходят внушительные объёмы данных.

RSS: Новости на портале Anti-Malware.ru