



Мастер-пароли пользователей LastPass могли быть скомпрометированы

Мастер-пароли пользователей LastPass могли быть скомпрометированы

Мастер-пароли пользователей LastPass могли быть скомпрометированы

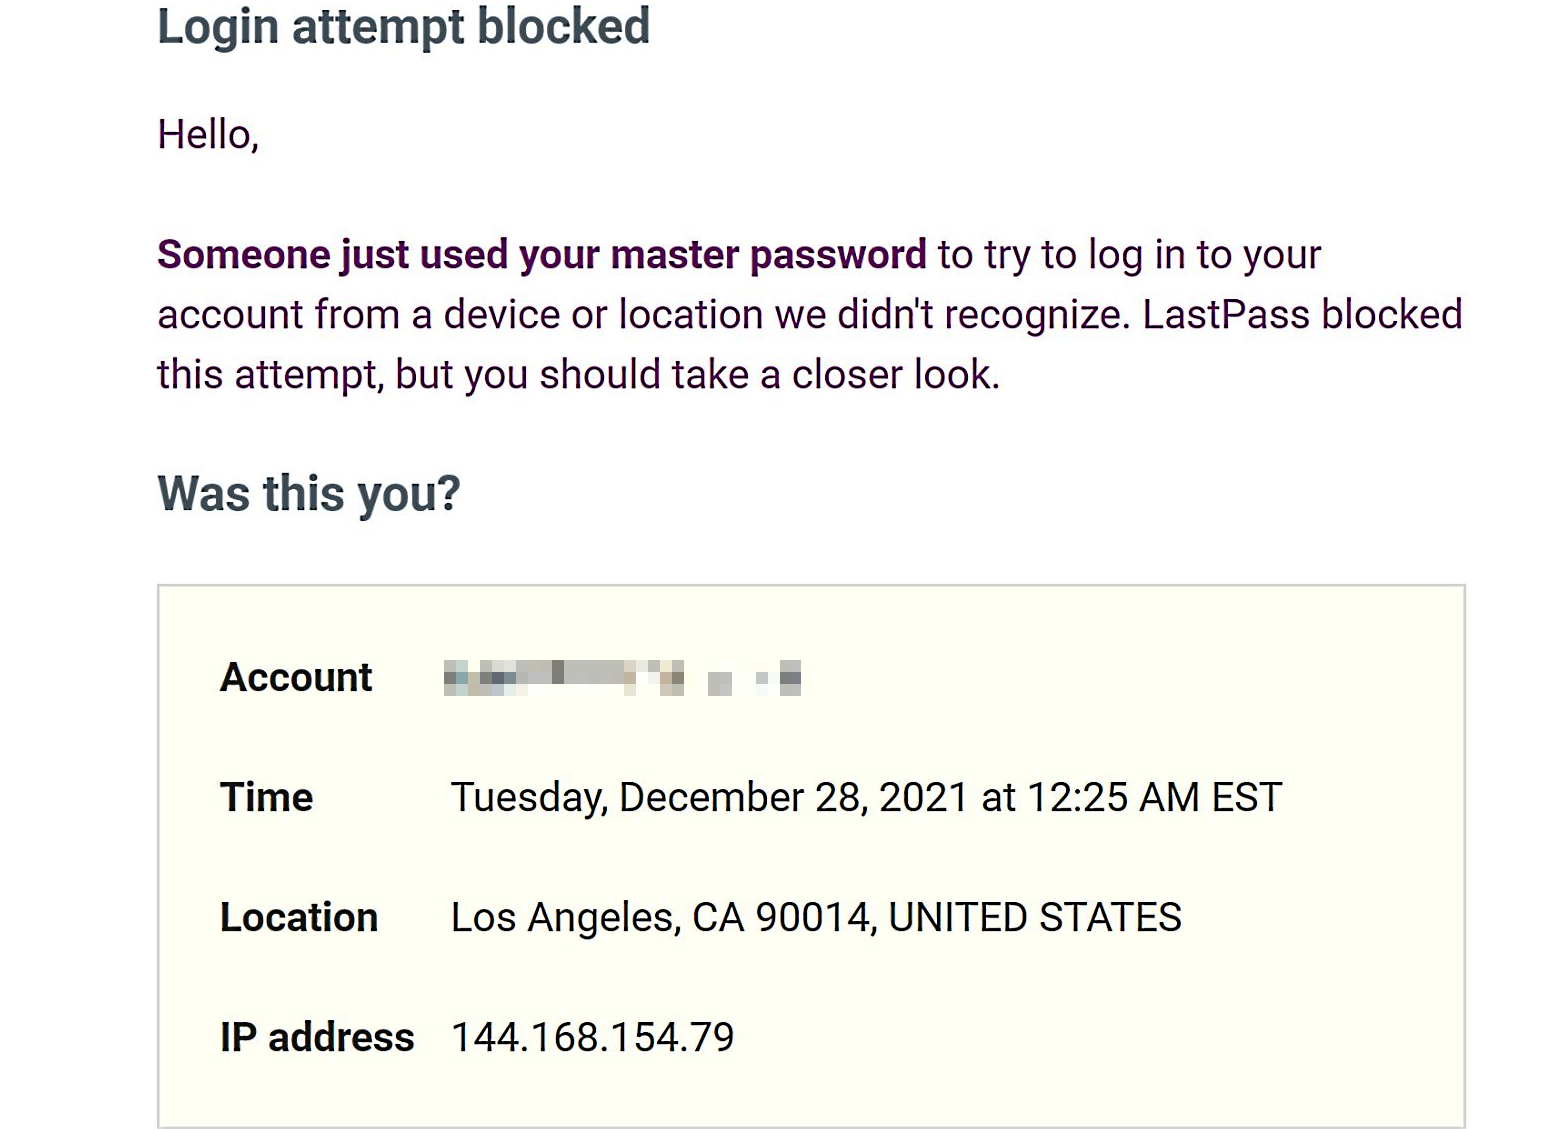
Пользователи менеджера паролей LastPass сообщают о попытках компрометации их мастер-паролей. Людям приходят соответствующие электронные письма, в которых говорится о попытках входа из неизвестного местоположения.

Также в письмах сервис оповещал пользователей о блокировке попыток аутентификации, поскольку использовалась новая геолокация, ранее неизвестная LastPass. С помощью электронной почты пользователь мог либо подтвердить вход, либо отклонить.

Параллельно в Сети появились сообщения о скомпрометированных мастер-паролях LastPass. В частности, об этом сообщил Грег Садетски и ряд пользователей Twitter и Reddit.


Представители LastPass пока не особо распространяются о произошедшем, однако известно, что это была атака вида credential stuffing. Эксперт в области кибербезопасности Боб Дьяченко сообщил, что недавно ему удалось обнаружить «тысячи учётных записей пользователей LastPass».

По словам специалиста, есть основания полагать, что в этом замешаны операторы вредоносной программы RedLine Stealer. Пользователям посоветовали активировать мультифакторную аутентификацию для защиты аккаунтов.

Подпишитесь на новости

Заблокировать 95% VPN с помощью ИИ собирались власти в России

Искусственному интеллекту подыскали ещё одну работу — вычислять VPN, которые не поймали обычными средствами. При подготовке национального плана внедрения ИИ до 2030 года обсуждалось применение нейросетей для повышения эффективности блокировок до 95%.

Как выяснил «Коммерсантъ», в проекте предлагалось анализировать с помощью ИИ признаки 70% блокируемых VPN-сервисов.

Однако Минцифры заявило, что в актуальной версии документа этой меры нет. По словам источника издания, сейчас трафик уже проверяют интеллектуальные алгоритмы, но к ИИ они не относятся.

Нейросеть могла бы искать VPN по косвенным признакам соединений. Проблема в том, что похожим образом могут выглядеть корпоративные подключения, облачные сервисы и голосовая связь.

Одна ошибка фильтра, и вместо обходного сервиса отваливается рабочий инструмент. Эксперты предупреждают: на больших объёмах трафика даже небольшая доля ошибок способна затронуть множество легитимных соединений.

Поэтому один из предложенных подходов — поручить модели поиск подозрительных узлов, а блокировать их после отдельной проверки.

RSS: Новости на портале Anti-Malware.ru