



В Samsung Galaxy Store обнаружены потенциально опасные клоны Showbox

В Samsung Galaxy Store обнаружены потенциально опасные клоны Showbox

В Samsung Galaxy Store обнаружены потенциально опасные клоны Showbox

В официальном магазине для Android-устройств Samsung найдены приложения для просмотра фильмов и ТВ-щоу, способные загрузить и выполнить другой код, в том числе вредоносный. Все они созданы на основе Showbox — уже недоступной программы, имевшей репутацию пособника пиратству.

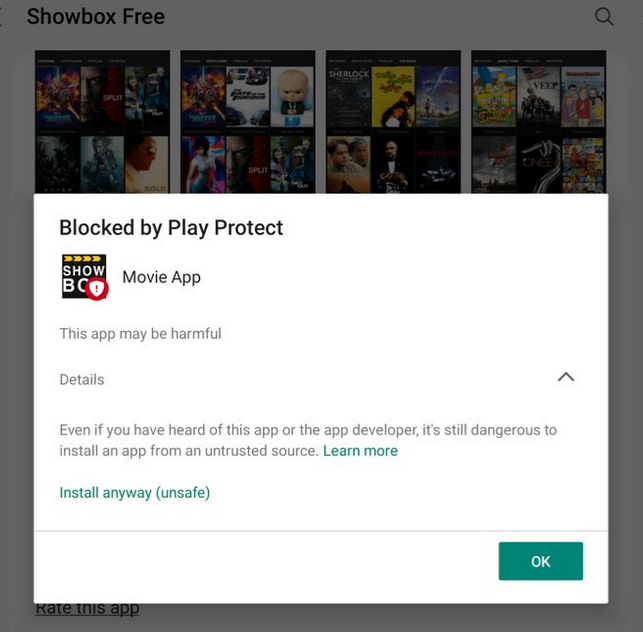
Попытка загрузки модификации Showbox из Galaxy Store вызывает предупреждение Google Play Protect о блокировке. Два десятка сканеров на VirusTotal детектируют новые находки с разными вердиктами, от Riskware и Clicker (Adware) до Trojan.


Анализ клонов Showbox показал, что компонент рекламы предоставляет возможность динамического выполнения кода из приложения. При установке на Android эти приложения запрашивают много лишних разрешений, в том числе доступ к контактам, истории звонков и телефону.

Магазин Samsung не отслеживает количество загрузок предлагаемых продуктов, однако обнаруженные угрозы собрали сотни отзывов. Некоторые комментаторы отметили проблемы при установке — появление предупреждений защиты.

Исходное приложение Showbox в свое время позиционировалось как база данных по фильмам с встроенным VPN. Судя по записям в профильном сообществе Reddit, серверы Showbox отключили два года назад, и сейчас доступны только фейки. На Google Play их нет, хотя проблем с потенциально опасным и вредоносным софтом там хватает.

Подпишитесь на новости

Четыре VPN-стенда показали разные сроки работы до сетевых ограничений

Автор Хабра под ником PXI опубликовал результаты частного эксперимента с четырьмя VPN-стендами на протоколе VLESS. Он сравнил, как долго работают подключения с REALITY и Self-SNI TLS, напрямую и через промежуточный сервер в России.

Согласно публикации, стенд с REALITY и промежуточным сервером проработал четыре месяца, после чего автор отключил его сам.

Прямое подключение с REALITY попало под ограничения примерно через три месяца. Два стенда с Self-SNI TLS оказались недоступны через восемь и три дня соответственно.

В отдельных случаях доступность IP-адресов впоследствии восстанавливалась. Автор предполагает, что ограничения могли затрагивать как конкретный сервер, так и соседние адреса в подсети. Достоверно установить механизм блокировки по этим наблюдениям не удалось.


Убедительных доказательств активного зондирования серверов эксперимент также не дал. В журнале одного стенда обнаружился необычный HTTP-запрос, однако установить адрес отправителя автор не смог из-за неполного логирования.

PXI связывает обнаружение туннелей с анализом метаданных: размерами пакетов, интервалами между ними, продолжительностью соединений и соотношением входящего и исходящего трафика. Применение машинного обучения и конкретные правила работы DPI в исследовании не подтверждены.

Выборка ограничена четырьмя серверами у одного хостинг-провайдера. Стенды отличались объёмом трафика, транспортами и временем эксплуатации, поэтому результаты не позволяют однозначно объяснить причины ограничений или доказать преимущество одной конфигурации.

RSS: Новости на портале Anti-Malware.ru