



Windows-вредонос BLISTER использует валидный сертификат для подписи кода

Windows-вредонос BLISTER использует валидный сертификат для подписи кода

Windows-вредонос BLISTER использует валидный сертификат для подписи кода

Исследователи обнаружили операции киберпреступников, которые в ходе атак полагаются на подпись и маскировку вредоносного кода под легитимные исполняемые файлы. Один из пейлоадов получил имя Blister, он выступает в качестве загрузчика и на сегодняшний день мало кем детектируется.

Операторы Blister используют несколько методов, помогающих им действовать как можно незаметнее. Один из таких методов — использование сертификатов для подписи кода. По данным экспертов Elastic, кампания активна как минимум три месяца (с 15 сентября).

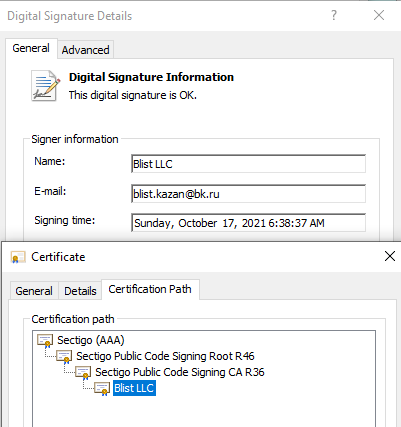
Используемый сертификат действует с 23 августа и был выпущен Sectigo специально для компании Blist LLC. Интересно, что адрес электронной почты относится к российскому имейл-провайдеру Mail.Ru.


Подпись вредоносного кода — далеко не новый приём, однако раньше киберпреступники предпочитали воровать сертификаты. Сейчас же, судя по всему, злоумышленники заказывают валидные сертификаты для скомпрометированной организации.

После анализа кампании Blister специалисты Elastic оперативно уведомили Sectigo о сомнительном использовании выпущенного ей сертификата. Теперь компания сможет отозвать его и пресечь атаки.

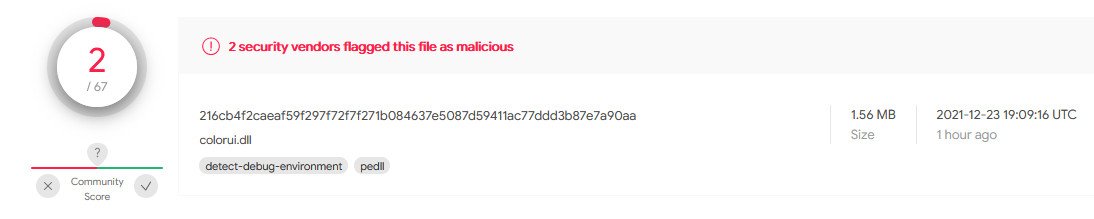
Исследователи также отметили, что операторы вредоносной программы используют и другие методы ухода от детекта. Например, Blister встраивается в легитимную библиотеку colorui.dll. Как можно увидеть на скриншоте ниже, у Blister небольшой процент детектирования на площадке VirusTotal:


Подпишитесь на новости

Доступ под контролем: эксперты обсудят риски SSO и миграции систем

26 ноября 2026 года в 11:00 состоится вебинар «Управление доступом к корпоративным системам: как навести порядок и снизить риски». Участники обсудят, как контролировать права пользователей при подключении новых приложений и поддержке унаследованных систем.

В дискуссии примут участие управляющий директор по информационной безопасности ПАО ДОМ.РФ

Дмитрий Шарапов, руководитель направления прикладной безопасности, CEO G-Hack | G-Spark Алексей Морозов и руководитель центра информационной безопасности Digital Design Андрей Миняев. Модератором выступит генеральный директор AM Media Илья Шабанов.

Эксперты разберут избыточные права, учётные записи бывших сотрудников и доступ подрядчиков. Обсудят, какие ошибки помогают атакующим попасть в корпоративные системы и что злоумышленник может сделать с легитимной учётной записью.

Отдельный блок посвятят управлению доступом при импортозамещении. Участники рассмотрят выбор архитектуры, подключение старых приложений и критерии, по которым можно определить, нужна ли компании единая платформа или несколько специализированных решений.

В программе также предусмотрен разбор рисков единого входа (SSO) и многофакторной аутентификации (MFA): способов обхода защиты, последствий отказа сервиса аутентификации и проверок перед промышленным запуском. Ещё одна тема — полномочия ИИ-агентов в корпоративных системах.

В завершение участники обсудят требования регуляторов и показатели результата централизации доступа, включая скорость отзыва прав и сокращение ручных операций. Эфир закончится блицем о трёх шагах, с которых CISO стоит начать наведение порядка в доступе.

RSS: Новости на портале Anti-Malware.ru