


Уязвимость Garrett iC Module позволяет влиять на детектор в пункте досмотра

Уязвимость Garrett iC Module позволяет влиять на детектор в пункте досмотра

Уязвимость Garrett iC Module позволяет влиять на детектор в пункте досмотра

В модуле управления стационарными металлодетекторами Garrett выявлены уязвимости, грозящие взломом и изменением настроек. Пропатченные варианты прошивок iC Module CMA уже доступны, пользователям рекомендуется их установить.

Техасская компания Garrett Electronics ведет деловые операции более чем в 100 странах. Ее арочные металлодетекторы установлены на стадионах, в аэропортах, школах, больницах и правительственных учреждениях.

Модуль iC, предназначенный для использования с металлоискателями PD 6500i и MZ 6100, предоставляет сетевой доступ к таким устройствам, позволяя осуществлять управление, мониторинг в реальном времени и диагностику с удаленного рабочего места (ноутбука или ПК). Все изменения настроек, история проходов посетителей, сигналы неисправности при этом записываются в память девайса.

Множественные уязвимости в iC Module CMA версии 5 обнаружили исследователи из Cisco Talos; три проблемы признаны критическими. Вендор получил соответствующее уведомление в августе и выпустил патчи 13 декабря.

«Возможность манипулирования модулем позволяет удаленно отслеживать статистику по металлодетекторам, такую как количество проходов и сигналов тревоги, — пишут эксперты в блоге. — Можно также изменить настройки — например, уровень чувствительности детектора, повысив риски для пользователей, полагающихся на эти средства безопасности».

Список выявленных уязвимостей:

  • CVE-2021-21901, CVE-2021-21903, CVE-2021-21905, CVE-2021-21906 (9,8 и 8,2 балла CVSS) — переполнение буфера в стеке; позволяет без аутентификации выполнить вредоносный код путем отправки на устройство особого пакета;
  • CVE-2021-21904, CVE-2021-21907, CVE-2021-21908, CVE-2021-21909 (9,1; 4,9; 6,0 балла) — выход за пределы рабочего каталога; позволяет при минимальном наборе прав просматривать, перезаписывать и удалять файлы на устройстве;
  • CVE-2021-21902 (7,5 балла) — состояние гонки в ходе аутентификации утилиты командной строки; позволяет угнать сессию пользователя.

Эксплойт во всех случаях требует доступа к сети, используемой уязвимым устройством, так что массовые атаки, по мнению экспертов, маловероятны. Пробный поиск доступных из интернета устройств Garrett результатов не дал.

Подпишитесь на новости

Windows 11 26H2 стала шустрее и у некоторых пользователей ест меньше памяти

Обновление Windows 11 26H2 выглядит скромно, но пользователи заметили приятный эффект: система быстрее откликается, а на некоторых компьютерах расход оперативной памяти снизился примерно на 2 ГБ.

Автор Windows Latest рассказал о таком результате на трехлетнем ноутбуке с 16 ГБ памяти.

При одновременной работе Edge, WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), Teams, Outlook и воспроизведении видео в 4K загрузка RAM держалась около 87%. Раньше, по его наблюдениям, даже менее тяжелая нагрузка доводила показатель до 95%.

За ускорение интерфейса отвечает в том числе Low Latency Profile. При открытии «Пуска», поиска или приложений процессор на 1-3 секунды повышает частоту, быстрее выполняет задачу и возвращается к простою.
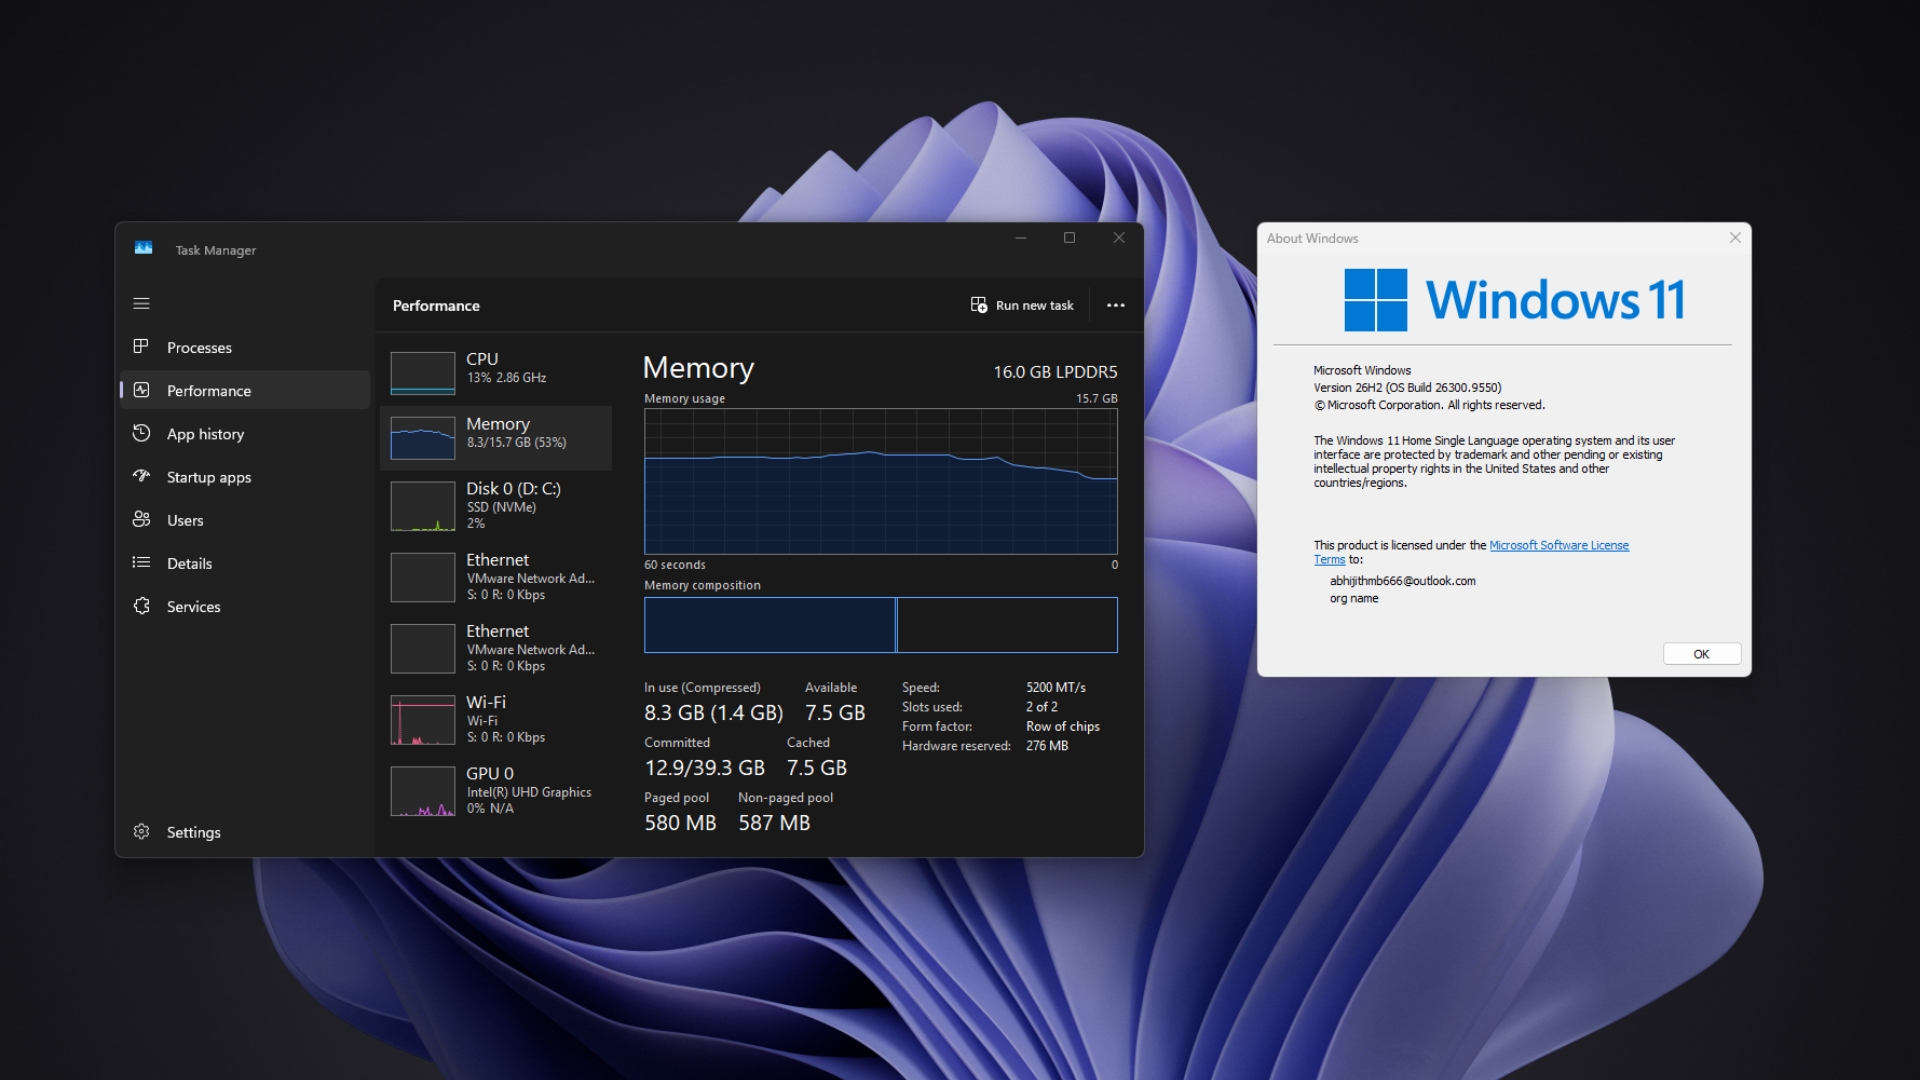

Эти улучшения распространялись постепенно через ежемесячные обновления. Поэтому два компьютера с одной версией системы могли работать по-разному. Microsoft подтверждает: 26H2 использует общую основу с 24H2 и 25H2, а небольшой пакет обновления активирует отдельные ранее доставленные функции.

А вот с памятью все менее однозначно. Другие пользователи тоже сообщают о снижении потребления, но владелец устройства с 8 ГБ RAM не заметил изменений. Microsoft пока не объявляла, что именно 26H2 сокращает расход памяти.

На цифры влияют автозагрузка, версии приложений, кеш и поведение браузера. Поэтому обещать каждому минус 2 ГБ рано. Но если Windows действительно перестает пожирать память с прежним аппетитом, это куда полезнее очередной косметической переделки меню.

RSS: Новости на портале Anti-Malware.ru