



Бреши в хэндовер затрагивают все поколения мобильной связи, начиная с 2G

Бреши в хэндовер затрагивают все поколения мобильной связи, начиная с 2G

Бреши в хэндовер затрагивают все поколения мобильной связи, начиная с 2G

Исследователи в области кибербезопасности выявили новые уязвимости в процессе хэндовер — фундаментальном механизме сотовой связи, обеспечивающем передачу абонента от одной базовой станции к другой. По совам экспертов, бреши затрагивают все поколения беспроводной телефонной технологии, начиная с 2G.

В случае эксплуатации выявленных багов злоумышленники могут запустить DoS- и MitM-атаки (Man-in-the-Middle, человек посередине), причём для этого им потребуется лишь дешёвое оборудование.

«Уязвимости хэндовер не ограничены одной реализацией процесса, а затрагивают множество сценариев. Проблемы в безопасности актуальны по сей день, при этом под угрозой все поколения сотовой сети, начиная с 2G (GSM)», — говорится в отчёте специалистов Нью-Йоркского университета.

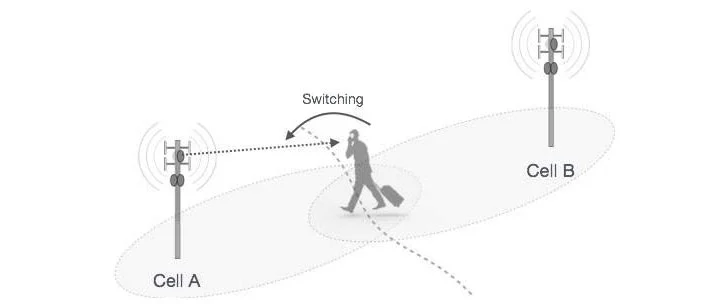
Хэндовер играет немаловажную роль в обеспечении приемлемого уровня связи для абонентов операторов связи. Например, этот процесс незаменим в том случае, если абонент во время звонка перемещается в транспорте по городу, ведь ему надо параллельно подбирать ближайшую базовую станцию.


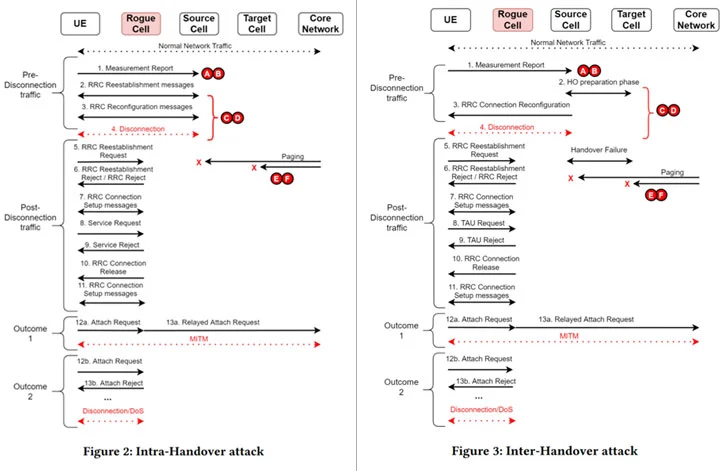
Как правило, хэндовер опирается на данные, отправляемые мобильным устройством абонента, которое измеряет уровень сигнала от базовых станций. Само собой, разработчики предусмотрели криптографическую защиту чтения сигналов смартфонов, однако сам контент никак не верифицируется.

В результате заранее подготовленный злоумышленник может заставить девайс пользователя подключиться к вредоносному узлу сотовой связи. Особенность такого вектора атаки заключается в том, что базовая станция не может обрабатывать некорректные значения в отчётах об уровне сигнала, поэтому злонамеренный хэндовер не будет распознаваться.

Что может делать атакующий в случае успешной эксплуатации уязвимостей? Ну, во-первых, стоит отметить, что у злоумышленника будет возможность просматривать, модифицировать и перенаправлять сообщения, которыми обмениваются устройство жертвы и сеть.


В качестве эксперимента исследователи проверили метод атаки на устройствах OnePlus 6, Apple iPhone 5, Samsung S10 5G и Huawei Pro P40 5G; все они оказались уязвимы.

Подпишитесь на новости

Экс-главу Минцифры Смоленской области обвиняют в мошенничестве

Бывшему министру цифрового развития Смоленской области Андрею Рудометкину предъявлены обвинения в мошенничестве в особо крупном размере и превышении должностных полномочий. Потерпевшей стороной по делу выступает региональное Минцифры.

Об этом сообщает ТАСС со ссылкой на материалы суда. Рудометкину вменяют два эпизода превышения полномочий, в том числе в составе группы и из корыстной заинтересованности, а также мошенничество по части 4 статьи 159 УК РФ. Конкретные обстоятельства предполагаемых преступлений и сумма ущерба в публикации не раскрываются.

Всего в деле четыре фигуранта. Среди них — Артём Калугин, ранее возглавлявший отдел защиты информации областного Минцифры. По данным агентства, ему вменяют злоупотребление должностными полномочиями. Ещё двое обвиняются в мошенничестве в особо крупном размере.

Рудометкин находится под стражей с конца 2025 года. Защита неоднократно просила смягчить меру пресечения, ссылаясь на троих несовершеннолетних детей и тяжёлое материальное положение семьи. Апелляционные жалобы оставлены без удовлетворения. Суд в Смоленске должен приступить к рассмотрению дела в ближайшее время.

Рудометкин возглавлял министерство с 2023 года. Его уволили с государственной гражданской службы 16 октября 2025 года в связи с истечением срока служебного контракта.

RSS: Новости на портале Anti-Malware.ru