



Единственный и бессменный админ-пароль — частая причина заражения сети

Единственный и бессменный админ-пароль — частая причина заражения сети

Единственный и бессменный админ-пароль — частая причина заражения сети

Анализ внутренних систем компании, пораженных шифровальщиком, показал, что взломщики использовали доступ по RDP с локальными правами администратора. Исследователи из AhnLab также отметили, что во всех случаях пароль был одинаков и не менялся последние год или два.

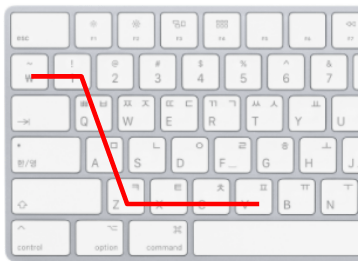
Расшифровка NTLM-хеша выявила админ-пароль — `1qazxcv; на первый взгляд он соответствовал стандартным требованиям: содержал буквы, цифру и специальный знак. Тем не менее, эксперты признали его слабым, так как последовательность символов была задана по хорошо известному шаблону:


Пострадавшая компания использовала решение Microsoft Active Directory, однако на всех зараженных устройствах была включена учетная запись администратора, открывающая доступ по RDP. По всей видимости, хакеры вначале взломали одну из внутренних систем, получили локальный админ-пароль, а затем начали сканировать сеть в поисках машин с теми же ключами.

По данным AhnLab, другие компании тоже зачастую используют один и тот же неизменный пароль для внутренних серверов и рабочих мест — чтобы облегчить доступ сотрудникам. Однако в случае кибератаки подобная практика может привести к катастрофическим последствиям.

Во избежание неприятностей эксперты советуют организациям соблюдать нехитрые правила безопасности:

  • не оставлять локальные админ-аккаунты включенными;
  • разнообразить пароли админ-доступа;
  • использовать только сильные пароли и менять их каждые три месяца или чаще;
  • регулярно проверять историю привилегированных учетных записей.
Подпишитесь на новости

Камеры на работе: суд отказался восстановить заклеивавшую их сотрудницу

Первый кассационный суд общей юрисдикции признал законным увольнение ветеринарного врача из Брянска, которая заклеивала камеры в лечебнице. Сначала сотруднице объявили выговор. Она ознакомилась с приказом, но продолжила закрывать объективы, после этого работодатель её уволил.

Как рассказывает «Российская газета» со ссылкой на материалы суда, женщина объясняла свои действия защитой частной жизни: камеры якобы охватывали кабинет целиком и мешали переодеваться.

Однако при разбирательстве выяснилось, что для переодевания и приёма пищи было оборудовано отдельное помещение, которое в кадр не попадало. Камеры снимали входную дверь и рабочую зону. Аргумент о вмешательстве в частную жизнь суд не убедил.

Проверку провело и управление Роскомнадзора по Брянской области. Нарушений законодательства о персональных данных ведомство не обнаружило.

В лечебнице действовало положение, запрещавшее устанавливать камеры в туалетах, раздевалках, комнатах отдыха и столовой. Проверяющие установили, что эти ограничения соблюдаются.

Юрист Марина Воронцова пояснила изданию: видеонаблюдение на работе необходимо оформить локальным нормативным актом, а сотрудников ознакомить с ним под подпись. Работодатель также должен обеспечить хранение записей.

RSS: Новости на портале Anti-Malware.ru