


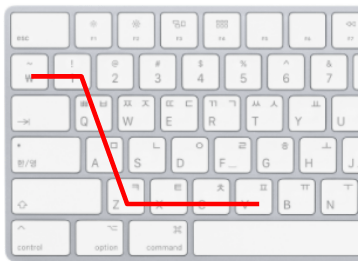

Единственный и бессменный админ-пароль — частая причина заражения сети

Единственный и бессменный админ-пароль — частая причина заражения сети

Единственный и бессменный админ-пароль — частая причина заражения сети

Анализ внутренних систем компании, пораженных шифровальщиком, показал, что взломщики использовали доступ по RDP с локальными правами администратора. Исследователи из AhnLab также отметили, что во всех случаях пароль был одинаков и не менялся последние год или два.

Расшифровка NTLM-хеша выявила админ-пароль — `1qazxcv; на первый взгляд он соответствовал стандартным требованиям: содержал буквы, цифру и специальный знак. Тем не менее, эксперты признали его слабым, так как последовательность символов была задана по хорошо известному шаблону:


Пострадавшая компания использовала решение Microsoft Active Directory, однако на всех зараженных устройствах была включена учетная запись администратора, открывающая доступ по RDP. По всей видимости, хакеры вначале взломали одну из внутренних систем, получили локальный админ-пароль, а затем начали сканировать сеть в поисках машин с теми же ключами.

По данным AhnLab, другие компании тоже зачастую используют один и тот же неизменный пароль для внутренних серверов и рабочих мест — чтобы облегчить доступ сотрудникам. Однако в случае кибератаки подобная практика может привести к катастрофическим последствиям.

Во избежание неприятностей эксперты советуют организациям соблюдать нехитрые правила безопасности:

  • не оставлять локальные админ-аккаунты включенными;
  • разнообразить пароли админ-доступа;
  • использовать только сильные пароли и менять их каждые три месяца или чаще;
  • регулярно проверять историю привилегированных учетных записей.
Подпишитесь на новости

Гособлако недогрузили на 2,7 млрд рублей, Минцифры объяснило причины

На ресурсы «Гособлака», не достигавшие целевой загрузки, потратили 2,7 млрд рублей. Такой вывод сделала Счётная палата после проверки работы платформы в 2023-2026 годах. В отдельных случаях мощности были загружены менее чем наполовину.

Как пишут «Ведомости», ознакомившиеся с отчётом аудиторов, один из примеров — виртуальная оперативная память в тестовой среде Социального фонда.

Её загрузка большую часть исследованного периода оставалась ниже установленного порога в 80%.

Минцифры возражает: низкая загрузка ещё не означает, что ресурсы бесполезны. Мощности резервируют для отказоустойчивости, нагрузка меняется из-за сезонности и разработки систем. Убрать запас — значит рисковать сбоями при её резком росте.

В отчёте есть и другая претензия: Минцифры предъявило «Ростелекому» неустойки на 1,35 млрд рублей. Замечания касались доступности систем, сведений о соисполнителях и отчётности об использовании ресурсов. Поставщик от комментариев отказался.

При этом аудиторы зафиксировали экономию: управление ресурсами позволило сократить первоначально запланированные заказы на 16,6 млрд рублей, или 30,2%.

RSS: Новости на портале Anti-Malware.ru