



Баги миллиардов чипов Wi-Fi и Bluetooth допускают кражу паролей

Баги миллиардов чипов Wi-Fi и Bluetooth допускают кражу паролей

Баги миллиардов чипов Wi-Fi и Bluetooth допускают кражу паролей

Исследователи из Дармштадтского технического университета и Центра новых производств и технологий опубликовали документ, в котором описывается способ извлечь пароли и манипулировать трафиком за счёт Wi-Fi-чипа и Bluetooth-компонента устройства жертвы.

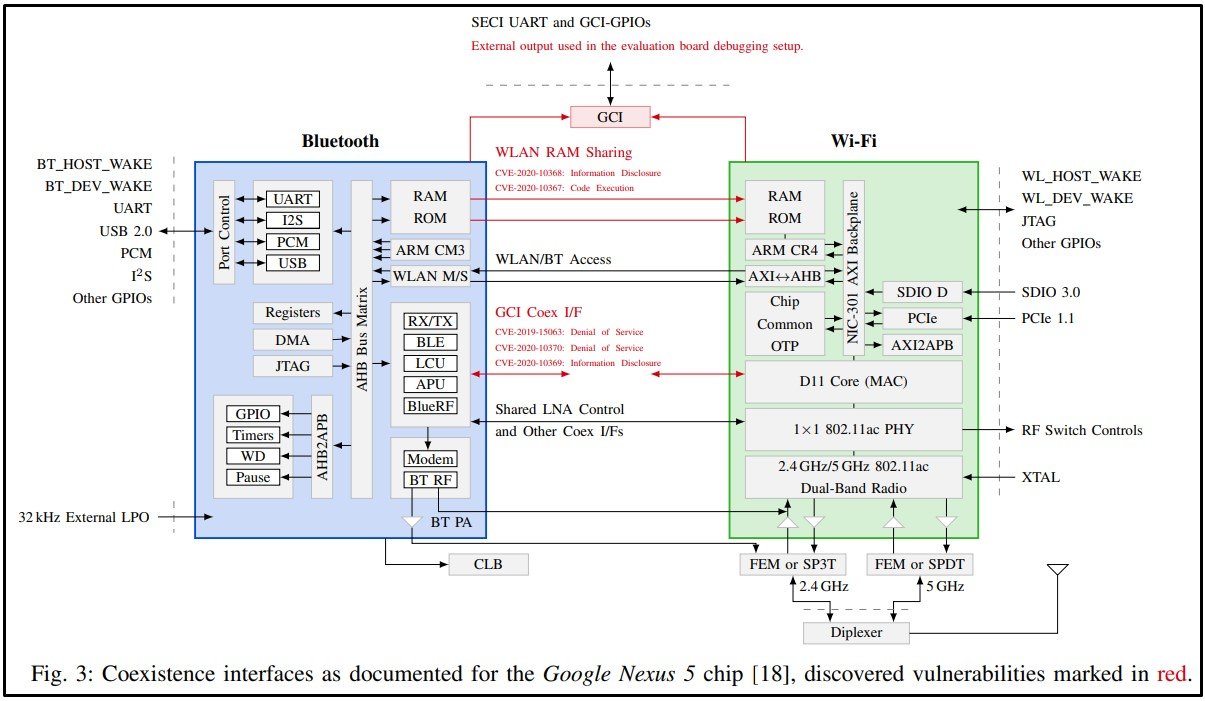
Современные смартфоны построены на однокристальных системах (System-on-a-Chip, SoC) с отдельными компонентами Bluetooth, Wi-Fi и LTE. У каждого из таких компонентов собственная реализация мер безопасности. Тем не менее зачастую они используют одни и те же ресурсы вроде антенны.

Как отметили специалисты в новом исследовании, существует способ задействовать общие ресурсы в качестве мостиков для запуска латеральных атак, приводящих к повышению прав в системе.

В результате потенциальному злоумышленнику открываются такие «прелести», как выполнение произвольного кода, чтение памяти и DoS.


Для корректной эксплуатации описанных проблем в безопасности экспертам сначала пришлось выполнить код на Wi-Fi- или Bluetooth-чипе. Допустим, это не так-то просто, скажете вы, однако задача значительно упрощается благодаря уязвимостям Bluetooth and Wi-Fi, о которых исследователи из Synopsys рассказывали летом.

Как только специалисты смогли выполнить код, они использовали новый метод для латеральных атак с помощью общих ресурсов. В отчёте (PDF) описаны DoS-атаки «по воздуху», выполнение кода, извлечение паролей и чтение конфиденциальных данных. Подтверждена уязвимость чипсетов от Broadcom, Cypress и Silicon Labs.


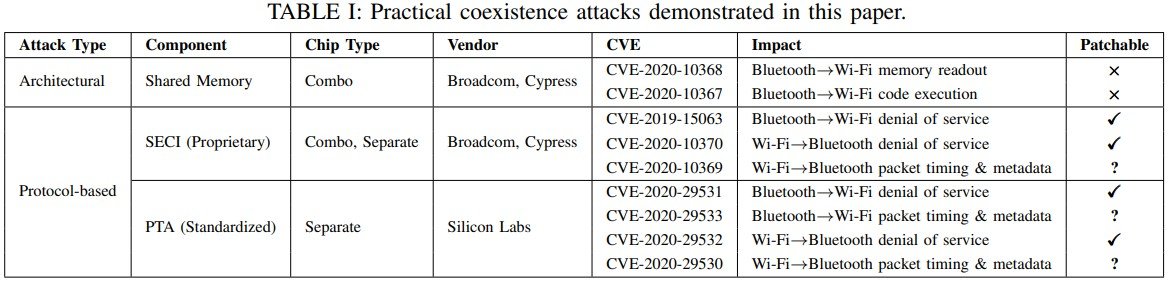
Выявленным дырам присвоили следующие идентификаторы:

  • CVE-2020-10368: утечка незашифрованных данных (Wi-Fi)
  • CVE-2020-10367: выполнение коды (Wi-Fi)
  • CVE- 2019-15063: DoS (Wi-Fi)
  • CVE-2020-10370: DoS (Bluetooth)
  • CVE-2020-10369: утечка данных (Bluetooth)
  • CVE-2020-29531: DoS (Wi-Fi)
  • CVE-2020-29533: утечка данных (Wi-Fi)
  • CVE-2020-29532: DoS (Bluetooth)
  • CVE-2020-29530: утечка данных (Bluetooth)
Подпишитесь на новости

Гособлако недогрузили на 2,7 млрд рублей, Минцифры объяснило причины

На ресурсы «Гособлака», не достигавшие целевой загрузки, потратили 2,7 млрд рублей. Такой вывод сделала Счётная палата после проверки работы платформы в 2023-2026 годах. В отдельных случаях мощности были загружены менее чем наполовину.

Как пишут «Ведомости», ознакомившиеся с отчётом аудиторов, один из примеров — виртуальная оперативная память в тестовой среде Социального фонда.

Её загрузка большую часть исследованного периода оставалась ниже установленного порога в 80%.

Минцифры возражает: низкая загрузка ещё не означает, что ресурсы бесполезны. Мощности резервируют для отказоустойчивости, нагрузка меняется из-за сезонности и разработки систем. Убрать запас — значит рисковать сбоями при её резком росте.

В отчёте есть и другая претензия: Минцифры предъявило «Ростелекому» неустойки на 1,35 млрд рублей. Замечания касались доступности систем, сведений о соисполнителях и отчётности об использовании ресурсов. Поставщик от комментариев отказался.

При этом аудиторы зафиксировали экономию: управление ресурсами позволило сократить первоначально запланированные заказы на 16,6 млрд рублей, или 30,2%.

RSS: Новости на портале Anti-Malware.ru