



Баги миллиардов чипов Wi-Fi и Bluetooth допускают кражу паролей

Баги миллиардов чипов Wi-Fi и Bluetooth допускают кражу паролей

Баги миллиардов чипов Wi-Fi и Bluetooth допускают кражу паролей

Исследователи из Дармштадтского технического университета и Центра новых производств и технологий опубликовали документ, в котором описывается способ извлечь пароли и манипулировать трафиком за счёт Wi-Fi-чипа и Bluetooth-компонента устройства жертвы.

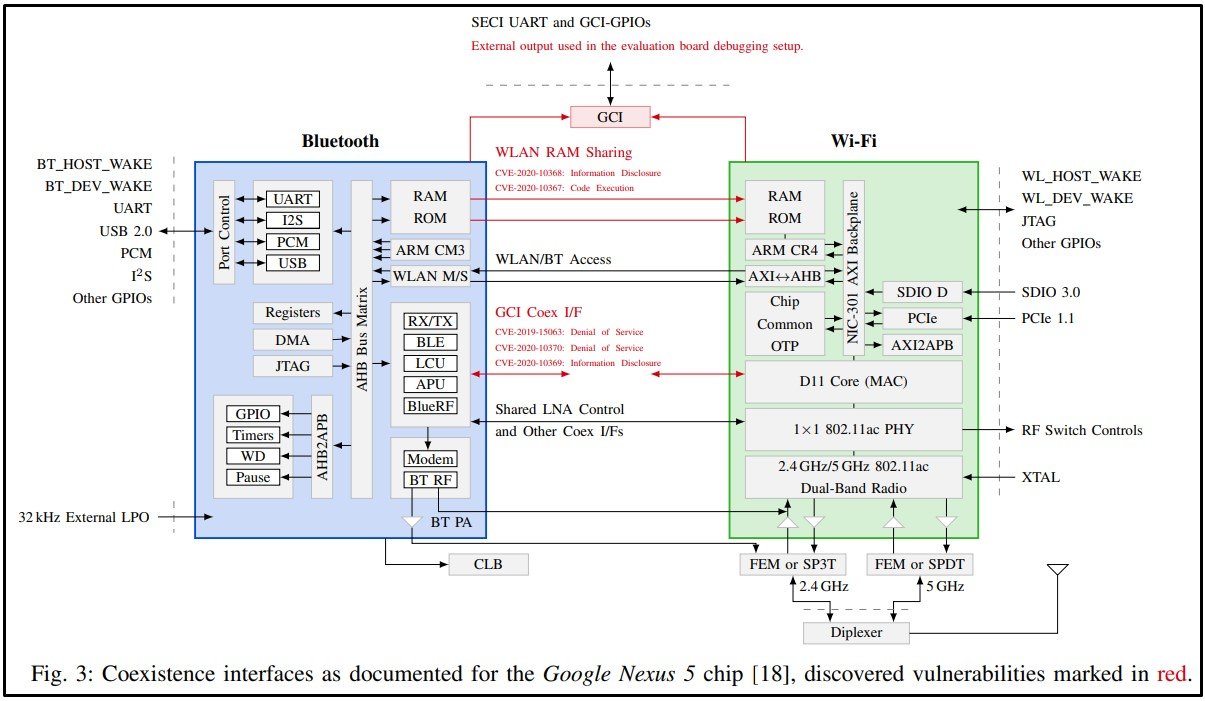
Современные смартфоны построены на однокристальных системах (System-on-a-Chip, SoC) с отдельными компонентами Bluetooth, Wi-Fi и LTE. У каждого из таких компонентов собственная реализация мер безопасности. Тем не менее зачастую они используют одни и те же ресурсы вроде антенны.

Как отметили специалисты в новом исследовании, существует способ задействовать общие ресурсы в качестве мостиков для запуска латеральных атак, приводящих к повышению прав в системе.

В результате потенциальному злоумышленнику открываются такие «прелести», как выполнение произвольного кода, чтение памяти и DoS.


Для корректной эксплуатации описанных проблем в безопасности экспертам сначала пришлось выполнить код на Wi-Fi- или Bluetooth-чипе. Допустим, это не так-то просто, скажете вы, однако задача значительно упрощается благодаря уязвимостям Bluetooth and Wi-Fi, о которых исследователи из Synopsys рассказывали летом.

Как только специалисты смогли выполнить код, они использовали новый метод для латеральных атак с помощью общих ресурсов. В отчёте (PDF) описаны DoS-атаки «по воздуху», выполнение кода, извлечение паролей и чтение конфиденциальных данных. Подтверждена уязвимость чипсетов от Broadcom, Cypress и Silicon Labs.


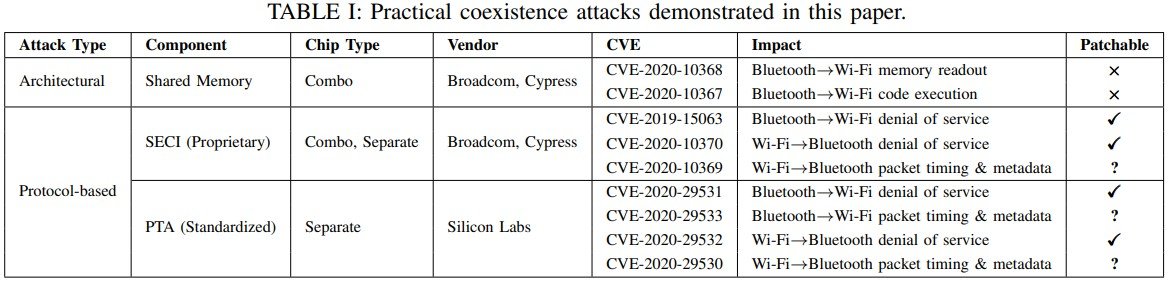
Выявленным дырам присвоили следующие идентификаторы:

  • CVE-2020-10368: утечка незашифрованных данных (Wi-Fi)
  • CVE-2020-10367: выполнение коды (Wi-Fi)
  • CVE- 2019-15063: DoS (Wi-Fi)
  • CVE-2020-10370: DoS (Bluetooth)
  • CVE-2020-10369: утечка данных (Bluetooth)
  • CVE-2020-29531: DoS (Wi-Fi)
  • CVE-2020-29533: утечка данных (Wi-Fi)
  • CVE-2020-29532: DoS (Bluetooth)
  • CVE-2020-29530: утечка данных (Bluetooth)
Подпишитесь на новости

Зоопарк остаётся: 54% зрителей AM Live управляют ИТ лишь частично

Разные производители, одна система управления — звучит удобно, но пока встречается редко. В голосовании зрителей AM Live лишь 3% выбрали такой вариант для своей компании. У 54% управление разнородной инфраструктурой объединено только частично.

Результаты обсудили в эфире «ИТ-экосистемы: удобство, экономия или зависимость?».

Ещё 23% участников сообщили об отдельных платформах с собственным управлением, 16% — о единой экосистеме одного производителя.

Интерес к единым платформам зрители объяснили прежде всего потребностью в автоматизации и централизованном управлении — 78%. Ещё 64% назвали необходимость сокращать затраты на ИТ, 61% — проблемы с совместимостью и обновлениями, 53% — дефицит специалистов для поддержки разных систем.

Сергей Рычихин назвал наиболее распространённую ситуацию зоопарком, с которым можно жить.

Главным критерием при развитии инфраструктуры 72% зрителей назвали совместимость с существующими системами, 63% — единое управление и автоматизацию, 58% — надёжность и совместимость обновлений.

При этом собрать продукты под одним логотипом недостаточно. Александр Гавриленко выделил признаки экосистемы: технологическую стыковку, единообразный пользовательский опыт, понятное масштабирование и единое окно поддержки.

Обратная сторона удобства — зависимость от поставщика. Рычихин рекомендовал подробно закреплять в договоре требования к интеграции и условия выхода.

RSS: Новости на портале Anti-Malware.ru