



Баги миллиардов чипов Wi-Fi и Bluetooth допускают кражу паролей

Баги миллиардов чипов Wi-Fi и Bluetooth допускают кражу паролей

Баги миллиардов чипов Wi-Fi и Bluetooth допускают кражу паролей

Исследователи из Дармштадтского технического университета и Центра новых производств и технологий опубликовали документ, в котором описывается способ извлечь пароли и манипулировать трафиком за счёт Wi-Fi-чипа и Bluetooth-компонента устройства жертвы.

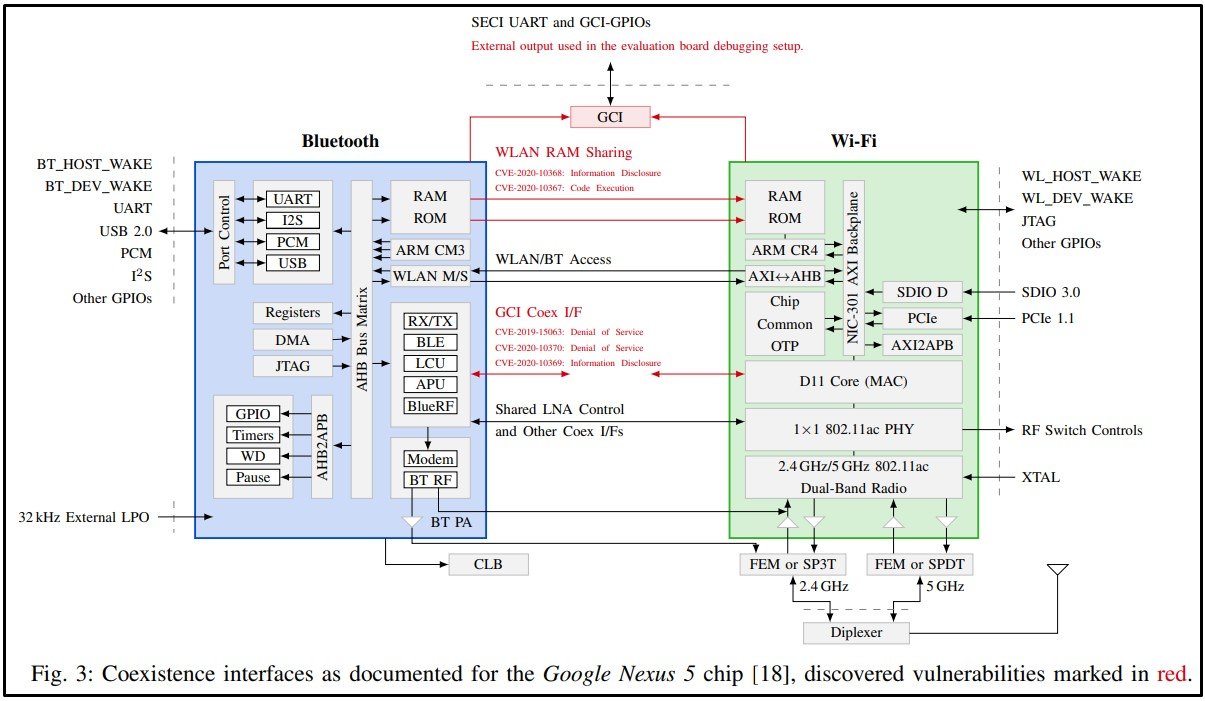
Современные смартфоны построены на однокристальных системах (System-on-a-Chip, SoC) с отдельными компонентами Bluetooth, Wi-Fi и LTE. У каждого из таких компонентов собственная реализация мер безопасности. Тем не менее зачастую они используют одни и те же ресурсы вроде антенны.

Как отметили специалисты в новом исследовании, существует способ задействовать общие ресурсы в качестве мостиков для запуска латеральных атак, приводящих к повышению прав в системе.

В результате потенциальному злоумышленнику открываются такие «прелести», как выполнение произвольного кода, чтение памяти и DoS.


Для корректной эксплуатации описанных проблем в безопасности экспертам сначала пришлось выполнить код на Wi-Fi- или Bluetooth-чипе. Допустим, это не так-то просто, скажете вы, однако задача значительно упрощается благодаря уязвимостям Bluetooth and Wi-Fi, о которых исследователи из Synopsys рассказывали летом.

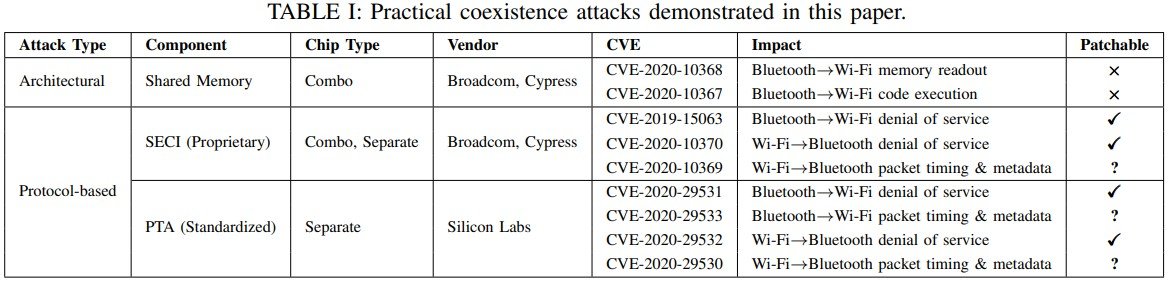
Как только специалисты смогли выполнить код, они использовали новый метод для латеральных атак с помощью общих ресурсов. В отчёте (PDF) описаны DoS-атаки «по воздуху», выполнение кода, извлечение паролей и чтение конфиденциальных данных. Подтверждена уязвимость чипсетов от Broadcom, Cypress и Silicon Labs.


Выявленным дырам присвоили следующие идентификаторы:

  • CVE-2020-10368: утечка незашифрованных данных (Wi-Fi)
  • CVE-2020-10367: выполнение коды (Wi-Fi)
  • CVE- 2019-15063: DoS (Wi-Fi)
  • CVE-2020-10370: DoS (Bluetooth)
  • CVE-2020-10369: утечка данных (Bluetooth)
  • CVE-2020-29531: DoS (Wi-Fi)
  • CVE-2020-29533: утечка данных (Wi-Fi)
  • CVE-2020-29532: DoS (Bluetooth)
  • CVE-2020-29530: утечка данных (Bluetooth)
Подпишитесь на новости

Яндекс Диск вернул автозагрузку фото, восстановление близко к финалу

Фотографиям и видео больше не нужен ручной переезд в облако: в «Яндекс Диске» восстановили мобильную автозагрузку. Снимки с телефона снова могут автоматически отправляться в хранилище, сообщила пресс-служба «Яндекс 360».

Следить за восстановлением функций можно в блоге «Яндекс 360», где компания публикует статусы доступности сервисов.

Заодно на «Диск» вернулся видеостриминг. Теперь ролики снова можно смотреть прямо в сервисе, не скачивая файл целиком на устройство.

По оценке техногиганта, это почти завершающий этап восстановления «Диска» после повреждения инфраструктуры Яндекса.

Ранее, напомним, стало известно, что ни один из трёх суперкомпьютеров Яндекса («Ляпунов», «Червоненкис» и «Галушкин») не пострадал при атаках на дата-центры компании. Оборудование уже вывезли с прежних площадок и разворачивают на новых.

Из-за атак на Яндекс облачный рынок столкнулся с неприятной перспективой: восстанавливать мощности придется дорогим оборудованием, а защищать площадки — за дополнительные деньги. Часть этих расходов в итоге может добраться до клиентских счетов.

RSS: Новости на портале Anti-Malware.ru