



Kali Linux дополнили набором инструментов для социальной инженерии

Kali Linux дополнили набором инструментов для социальной инженерии

Kali Linux дополнили набором инструментов для социальной инженерии

Offensive Security выпустила новую версию Kali Linux под номером 2021.4. Согласно примечаниям к выпуску, новый релиз дистрибутива принёс ряд нововведений: лучшая совместимость с Samba, возможность переключить зеркала менеджера пакетов, более плотная поддержка Apple M1 и многое другое.

С более продуманной совместимостью с Samba система Kali Linux 2021.4 может подключиться практически к любому существующему Samba-серверу, не беря в расчёт используемую версию протокола. Другими словами, пентестеры теперь смогут гораздо легче выявить уязвимые серверы Samba «из коробки» и без необходимости дополнительно конфигурировать Kali.

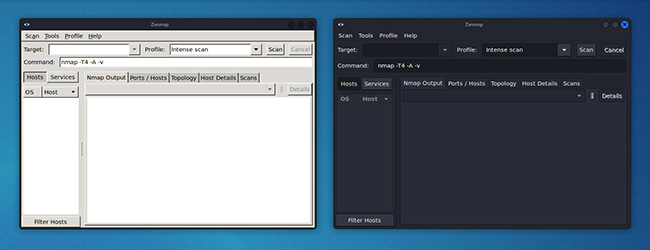
Также обновления коснулись инструментов Kaboxer, но тут скорее можно говорить о «косметике»: появилась поддержка тем окон и иконок. Это позволит программе корректно интегрироваться с видом рабочего стола. Вот вам пример для сравнения — как было и как стало:


Среди инструментов, появившихся в новой версии знаменитого дистрибутива, мы отметим следующие:

  • Dufflebag – ищет секреты в открытых EBS томах
  • Maryam – OSINT-фреймворк с открытым исходным кодом
  • Name-That-Hash – вычисляет типы хешей
  • Proxmark3 – используется для «прощупывания» Proxmark3 и RFID на возможность взлома
  • S3Scanner – сканирует Сеть на предмет открытых вёдер S3
  • Spraykatz – инструмент для извлечения учётных данных, автоматизирующий парсинг процесса lsass
  • truffleHog – ищет в git-репозиториях секреты и строки

В приложении NetHunter теперь есть набор инструментов «The Social-Engineer Toolkit». Kali NetHunter можно использовать для кастомизации имейл-уведомлений о получении личных сообщений на площадках Facebook, Messenger или Twitter.

Скачать новую версию Kali Linux можно тут.

Подпишитесь на новости

Продали российское ПО — можно вылететь из реестра. Что проверить до сделки

Продать программу или передать её с ИП основателя на компанию — ещё не значит автоматически поменять правообладателя в реестре российского ПО. Потребуется отдельное заявление и проверка Минцифры. Если новый владелец не соответствует требованиям, продукт рискует вылететь из реестра.

Как пройти процедуру и где чаще ошибаются заявители, разобрала на Хабре ИТ-юрист Ксения Сальникова.

По её словам, проверка во многом напоминает первоначальное включение: ведомство изучает документы нового правообладателя, хотя техническая экспертиза самой программы повторно не проводится.

Одного договора отчуждения недостаточно. Понадобятся сведения о структуре владения, документы на исключительные права, обновлённая документация и информация о выручке и выплатах иностранным лицам. Договоры на инфраструктуру хранения кода и сборки тоже необходимо подготовить с учётом смены владельца.


Отдельная ловушка — сайт, поскольку документацию нужно разместить на ресурсе нового правообладателя.

Если программа зарегистрирована в Роспатенте, переход исключительного права необходимо зарегистрировать и там. При этом новое свидетельство, поясняет автор, не выдают — в существующем появляется соответствующая отметка.

В личном кабинете реестра легко ошибиться даже с формой: требуется «Заявление о внесении изменений», а не похожее по смыслу уведомление.


Учтите, что проверку покупателя и переоформление документов стоит планировать заранее.

RSS: Новости на портале Anti-Malware.ru