



Kali Linux дополнили набором инструментов для социальной инженерии

Kali Linux дополнили набором инструментов для социальной инженерии

Kali Linux дополнили набором инструментов для социальной инженерии

Offensive Security выпустила новую версию Kali Linux под номером 2021.4. Согласно примечаниям к выпуску, новый релиз дистрибутива принёс ряд нововведений: лучшая совместимость с Samba, возможность переключить зеркала менеджера пакетов, более плотная поддержка Apple M1 и многое другое.

С более продуманной совместимостью с Samba система Kali Linux 2021.4 может подключиться практически к любому существующему Samba-серверу, не беря в расчёт используемую версию протокола. Другими словами, пентестеры теперь смогут гораздо легче выявить уязвимые серверы Samba «из коробки» и без необходимости дополнительно конфигурировать Kali.

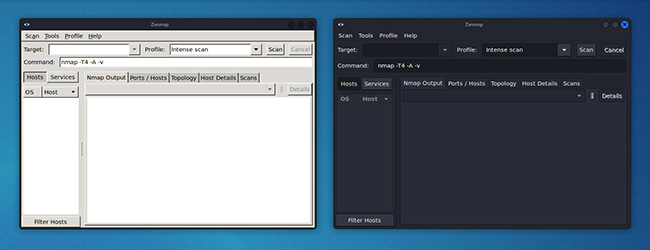
Также обновления коснулись инструментов Kaboxer, но тут скорее можно говорить о «косметике»: появилась поддержка тем окон и иконок. Это позволит программе корректно интегрироваться с видом рабочего стола. Вот вам пример для сравнения — как было и как стало:


Среди инструментов, появившихся в новой версии знаменитого дистрибутива, мы отметим следующие:

  • Dufflebag – ищет секреты в открытых EBS томах
  • Maryam – OSINT-фреймворк с открытым исходным кодом
  • Name-That-Hash – вычисляет типы хешей
  • Proxmark3 – используется для «прощупывания» Proxmark3 и RFID на возможность взлома
  • S3Scanner – сканирует Сеть на предмет открытых вёдер S3
  • Spraykatz – инструмент для извлечения учётных данных, автоматизирующий парсинг процесса lsass
  • truffleHog – ищет в git-репозиториях секреты и строки

В приложении NetHunter теперь есть набор инструментов «The Social-Engineer Toolkit». Kali NetHunter можно использовать для кастомизации имейл-уведомлений о получении личных сообщений на площадках Facebook, Messenger или Twitter.

Скачать новую версию Kali Linux можно тут.

Подпишитесь на новости

Ваши сторис помогают мошенникам: какие публикации лучше скрыть

Пока вы делитесь отпуском и семейными фотографиями, мошенники могут собирать сведения о вас и близких. Номер телефона, место работы, школьная форма ребёнка — полезные зацепки для обмана. Эксперт Jet CSIRT «Инфосистемы Джет» Анастасия Кисько рассказала, какие публикации стоит убрать из открытого доступа.

Своими рекомендациями она поделилась с Hi-Tech Mail. Первым делом стоит прикрыть номер телефона настройками приватности и не указывать работодателей своих родственников.

Осторожнее стоит быть и с детскими снимками, ибо символика школы или кружка помогает определить, где бывает ребёнок.

Геометки тоже работают на киберпреступников. По публикациям можно выяснить домашний адрес, место работы и привычные маршруты. Совет эксперта: фотографии из кафе или отпуска выкладывать после того, как покинули место.

Отдельный подарок злоумышленникам — записи с вашим лицом и голосом. Их могут использовать для дипфейков (например, поддельного обращения к родственникам с просьбой перевести деньги). Кисько рекомендует ограничить аудиторию сторис и прямых эфиров.

Наконец, стоит покопаться в старых постах и убрать домашний адрес и фотографии машины с читаемыми номерами.

RSS: Новости на портале Anti-Malware.ru