



WhatsApp ввёл исчезающие сообщения по умолчанию для новых чатов

WhatsApp ввёл исчезающие сообщения по умолчанию для новых чатов

WhatsApp ввёл исчезающие сообщения по умолчанию для новых чатов

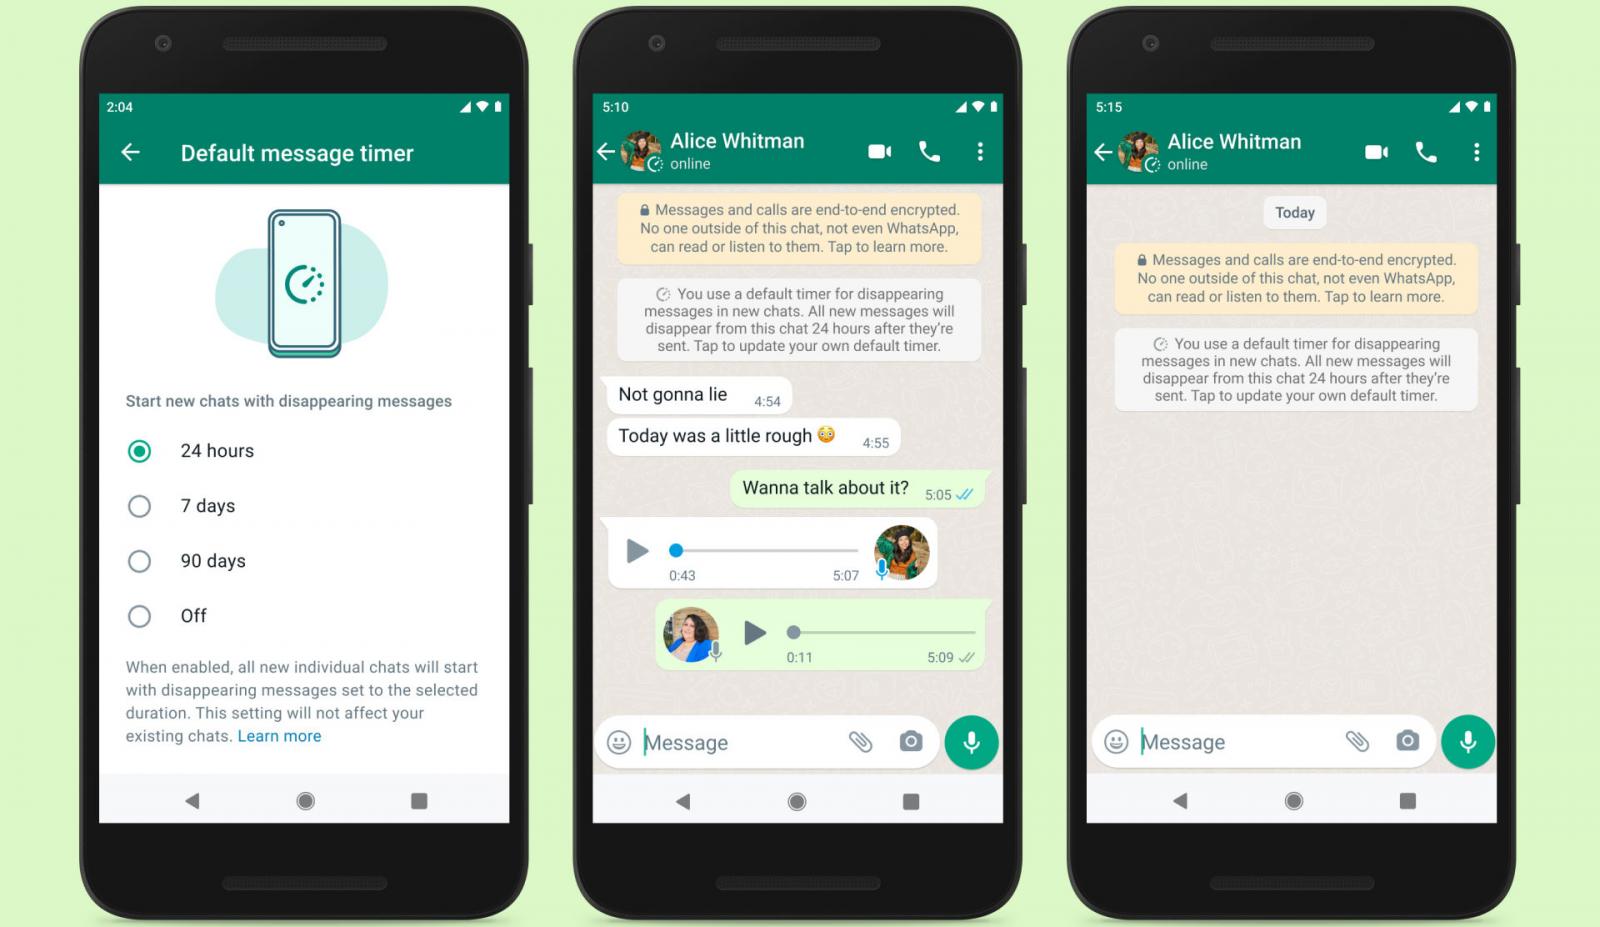
Разработчики WhatsApp решили расширить действие функций, направленных на повышение конфиденциальности пользователей мессенджера. В частности, изменения коснулись исчезающих сообщений, которые теперь можно установить по умолчанию для всех новых чатов.

Как отметили представители WhatsApp, при активации функциональности все новые чаты будут переводиться в режим исчезающих сообщений (пользователь должен будет выбрать временной отрезок).

«Также мы добавили эту возможность и для групповых чатов, однако стоит учитывать, что функция изначально опциональна, при этом она не видоизменяет и не удаляет уже существующие чаты», — пишут разработчики.

Что касается временных отрезков, пользователи смогут выбрать из двух вариантов: сообщения будут исчезать после 24 часов или спустя 90 дней. Конфигурировать это всё можно в пункте «Конфиденциальность», если пройти в настройки учётной записи.

Разработчики WhatsApp также предупредили, что исчезающие сообщения можно перенаправить третьим лицам. Если вдруг пользователю не нужны новые возможности, он всегда сможет вернуться к прежнему принципу работы — без исчезающих сообщений.

Подпишитесь на новости

ДЭГ атаковали из сетей более 30 стран: мощность DDoS достигала 1,7 Тбит/с

Во время выборов в Госдуму российская избирательная инфраструктура пережила киберштурм внушительного масштаба. За три дня специалисты отразили более 3 тыс. волн DDoS-атак мощностью до 1,7 Тбит/с и заблокировали свыше 170 млн вредоносных воздействий на веб-сервисы.

Как сообщил «Ростелеком», вредоносный трафик поступал из IP-пространств более чем 30 государств, включая Великобританию и Украину.

Среди основных стран-источников атак на инфраструктуру дистанционного электронного голосования компания назвала США, Францию и Сингапур.

Здесь стоит соблюдать цифровую гигиену уже в формулировках: расположение IP-адреса не доказывает, что за атакой стоит правительство или даже житель соответствующей страны. Ботнеты, прокси и арендованные серверы давно умеют путешествовать по глобусу.

Главными целями стали платформа ДЭГ, ГАС «Выборы», портал Госуслуг, единая система идентификации и аутентификации, инфраструктура «Ростелекома» и информационные ресурсы ЦИК.

Злоумышленники пытались нарушить доступность сервисов и проникнуть внутрь систем. Особое внимание защитники уделяли предотвращению подмены или преждевременного раскрытия результатов голосования.

Интенсивность и количество атак превысили показатели предыдущего Единого дня голосования и президентских выборов 2024 года. При этом «Ростелеком» заявляет, что обеспечил бесперебойную работу ключевых систем, защищённых каналов связи и видеонаблюдения в 89 регионах.

RSS: Новости на портале Anti-Malware.ru