



9 популярных домашних Wi-Fi-роутеров содержат 226 уязвимостей

9 популярных домашних Wi-Fi-роутеров содержат 226 уязвимостей

9 популярных домашних Wi-Fi-роутеров содержат 226 уязвимостей

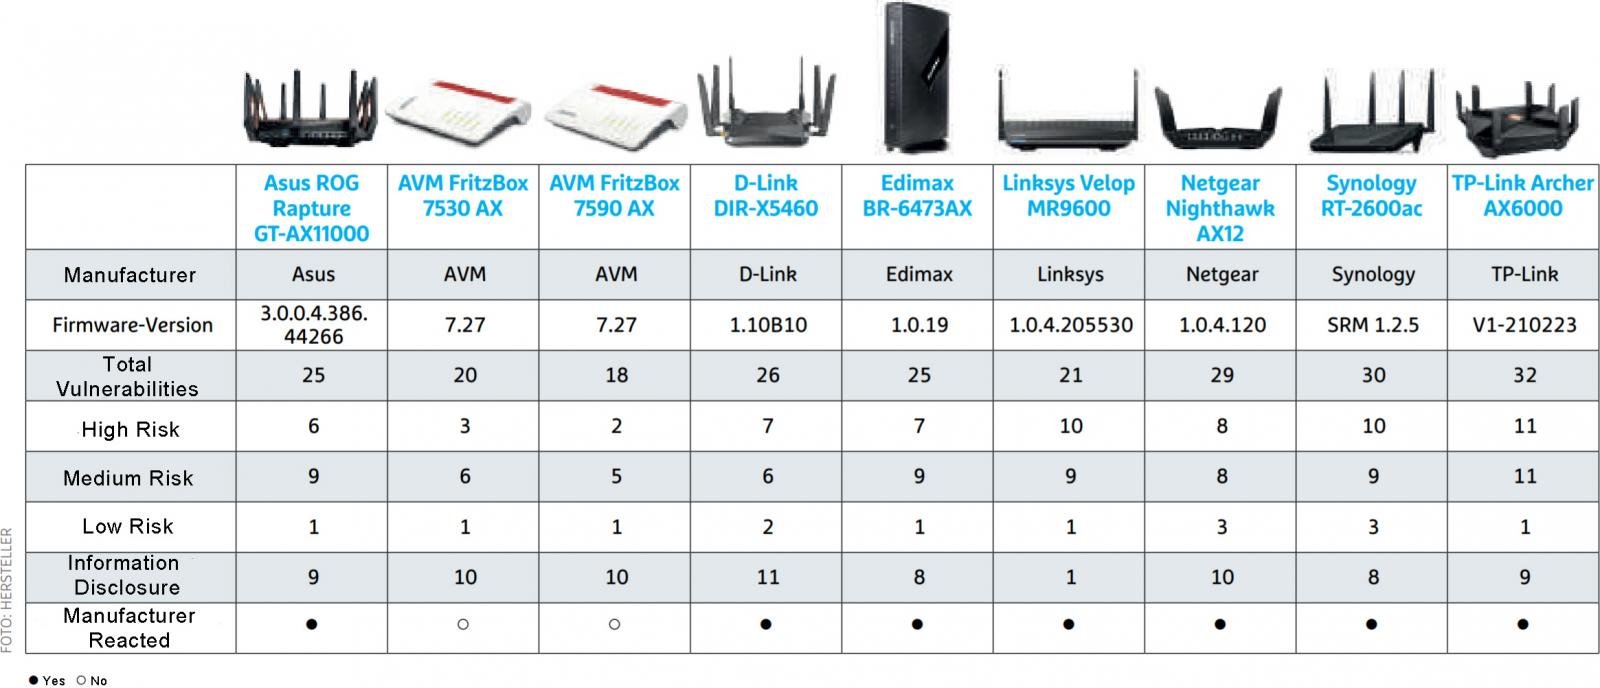
Исследователи в области кибербезопасности из IoT Inspector «прощупали» популярные Wi-Fi-роутеры и нашли в общей сложности 226 уязвимостей даже при наличии свежей прошивки. Причём это довольно популярные маршрутизаторы от Asus, AVM, D-Link, Netgear, Edimax, TP-Link, Synology и Linksys, которыми пользуются миллионы людей.

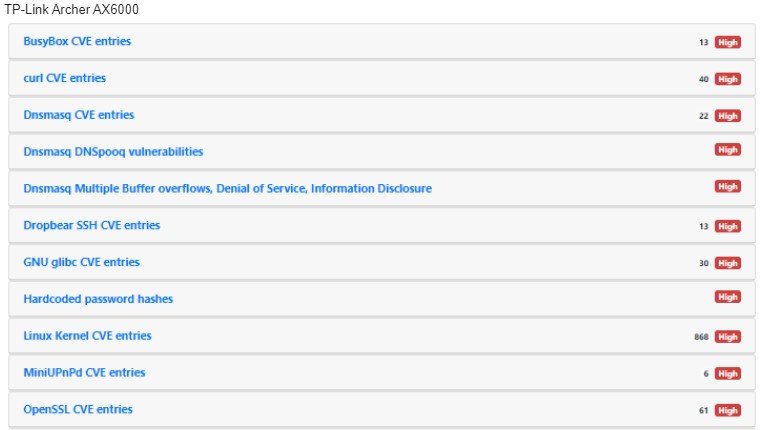
TP-Link Archer AX6000 и Synology RT-2600ac стали лидерами этого антирейтинга, поскольку в первом эксперты нашли 32 бреши, во втором — 30. К слову, многие дыры в TP-Link Archer AX6000 получили высокую степень риска, согласно данным IoT Inspector:


Стоит отметить, что специалисты изначально ориентировались на исследование популярных моделей роутеров, которые установлены в домах и квартирах многих пользователей и в офисах небольших компаний.

Для объективности производители маршрутизаторов предоставили модели с последней версией прошивки. Исследователи же проверили их на наличие уязвимостей и других багов, для чего взяли базу, насчитывающую более пяти тысяч CVE-идентификаторов.

Оказалось, что на сегодняшний многие роутеры всё ещё содержат ряд уже известных сообществу уязвимостей. И это учитывая самую актуальную на момент тестирования прошивку:


«Топами» среди выявленных уязвимостей стали следующие баги:

  • Устаревшее ядро Linux в прошивке;
  • Устаревшая мультимедийная составляющая и VPN-функции;
  • Использование старой версии BusyBox;
  • Использование слабых паролей вроде «admin»;
  • Жёстко запрограммированные учётные данные в виде простого текста.
Подпишитесь на новости

Яндекс Диск вернул автозагрузку фото, восстановление близко к финалу

Фотографиям и видео больше не нужен ручной переезд в облако: в «Яндекс Диске» восстановили мобильную автозагрузку. Снимки с телефона снова могут автоматически отправляться в хранилище, сообщила пресс-служба «Яндекс 360».

Следить за восстановлением функций можно в блоге «Яндекс 360», где компания публикует статусы доступности сервисов.

Заодно на «Диск» вернулся видеостриминг. Теперь ролики снова можно смотреть прямо в сервисе, не скачивая файл целиком на устройство.

По оценке техногиганта, это почти завершающий этап восстановления «Диска» после повреждения инфраструктуры Яндекса.

Ранее, напомним, стало известно, что ни один из трёх суперкомпьютеров Яндекса («Ляпунов», «Червоненкис» и «Галушкин») не пострадал при атаках на дата-центры компании. Оборудование уже вывезли с прежних площадок и разворачивают на новых.

Из-за атак на Яндекс облачный рынок столкнулся с неприятной перспективой: восстанавливать мощности придется дорогим оборудованием, а защищать площадки — за дополнительные деньги. Часть этих расходов в итоге может добраться до клиентских счетов.

RSS: Новости на портале Anti-Malware.ru