



9 популярных домашних Wi-Fi-роутеров содержат 226 уязвимостей

9 популярных домашних Wi-Fi-роутеров содержат 226 уязвимостей

9 популярных домашних Wi-Fi-роутеров содержат 226 уязвимостей

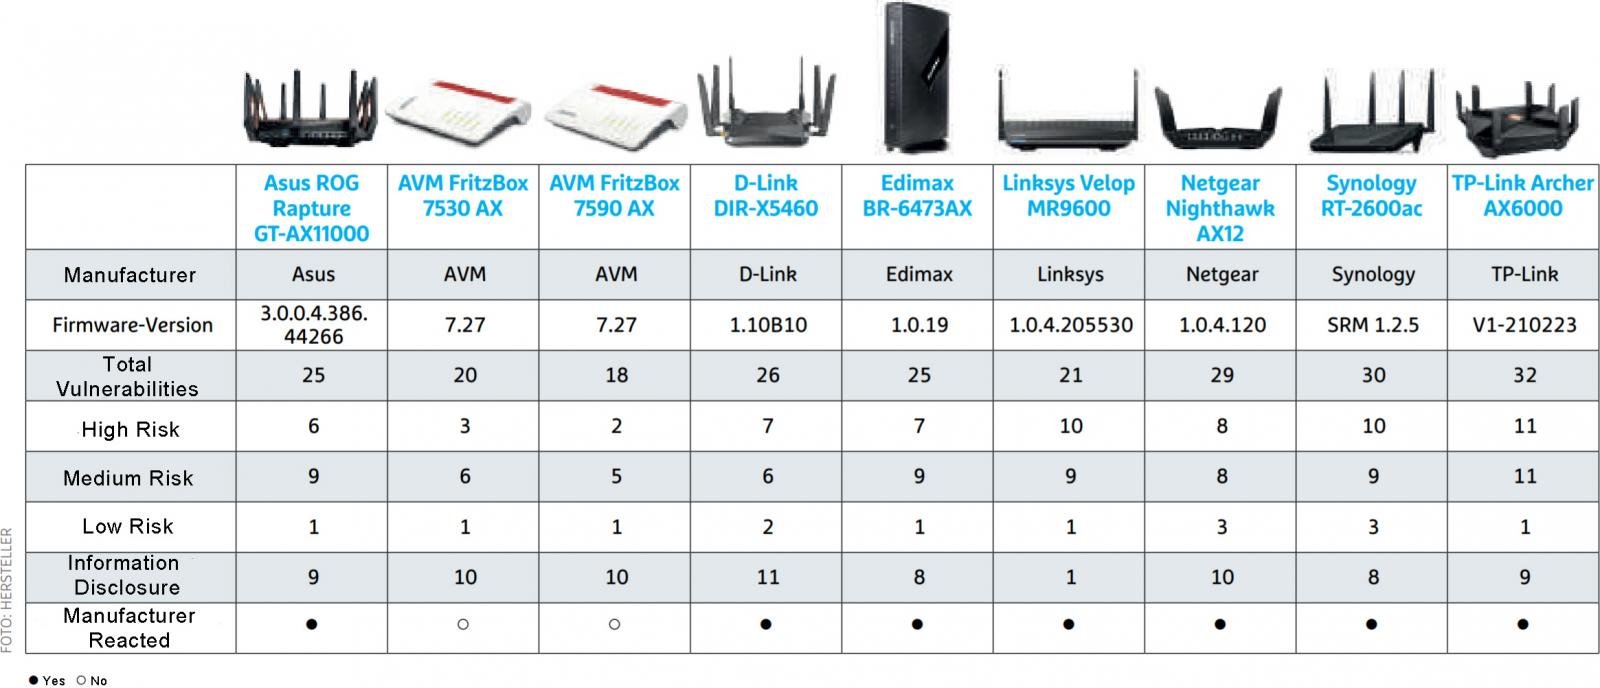
Исследователи в области кибербезопасности из IoT Inspector «прощупали» популярные Wi-Fi-роутеры и нашли в общей сложности 226 уязвимостей даже при наличии свежей прошивки. Причём это довольно популярные маршрутизаторы от Asus, AVM, D-Link, Netgear, Edimax, TP-Link, Synology и Linksys, которыми пользуются миллионы людей.

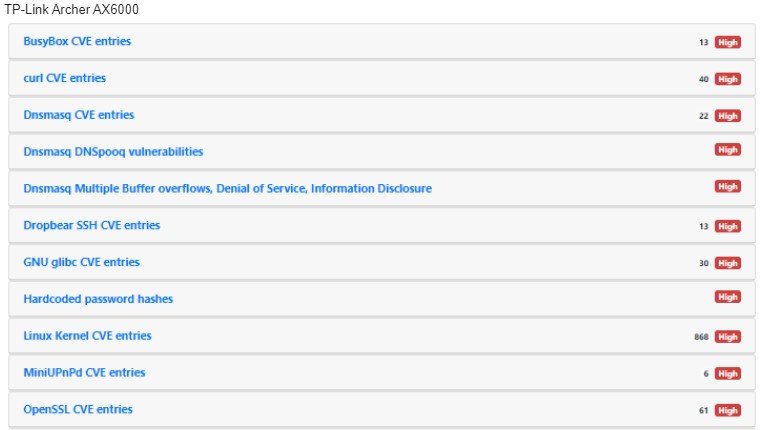
TP-Link Archer AX6000 и Synology RT-2600ac стали лидерами этого антирейтинга, поскольку в первом эксперты нашли 32 бреши, во втором — 30. К слову, многие дыры в TP-Link Archer AX6000 получили высокую степень риска, согласно данным IoT Inspector:


Стоит отметить, что специалисты изначально ориентировались на исследование популярных моделей роутеров, которые установлены в домах и квартирах многих пользователей и в офисах небольших компаний.

Для объективности производители маршрутизаторов предоставили модели с последней версией прошивки. Исследователи же проверили их на наличие уязвимостей и других багов, для чего взяли базу, насчитывающую более пяти тысяч CVE-идентификаторов.

Оказалось, что на сегодняшний многие роутеры всё ещё содержат ряд уже известных сообществу уязвимостей. И это учитывая самую актуальную на момент тестирования прошивку:


«Топами» среди выявленных уязвимостей стали следующие баги:

  • Устаревшее ядро Linux в прошивке;
  • Устаревшая мультимедийная составляющая и VPN-функции;
  • Использование старой версии BusyBox;
  • Использование слабых паролей вроде «admin»;
  • Жёстко запрограммированные учётные данные в виде простого текста.
Подпишитесь на новости

Бесперебойники дёргают электросети раз в минуту, учёные нашли причину

Энергосети по всему миру годами дёргаются ровно раз в минуту, частота тока ненадолго проседает и возвращается к норме. Команда исследователей из Германии нашла одного из виновников — аккумуляторные системы бесперебойного питания.

Как объясняют авторы исследования в Nature Energy, управляющий софт может запускать проверки батарей по синхронизированным часам.

По отдельности такие операции почти незаметны, но при одновременном старте множества устройств всплески потребления складываются и влияют на частоту в сети. Массовый перекличка и даёт такой эффект.


Разгадку искали на территории исследовательского центра Юлих, установив измерительное оборудование в 80 точках. Характерный минутный ритм обнаружился там, где работали крупные аккумуляторные системы.

При детальном изучении одной установки учёные зафиксировали скачок потребления в начале каждой минуты.


Пока эти колебания не считаются критической угрозой устойчивости электросетей. Но бесследно они тоже не проходят, ибо турбины ГЭС вынуждены слегка замедляться и снова разгоняться, что увеличивает износ. В Ирландии амплитуда минутного сигнала с 2016 по 2021 год выросла вчетверо.


Решением здесь может стать распределение проверки по времени со случайным сдвигом.

RSS: Новости на портале Anti-Malware.ru