



Фишеры быстро начали использовать тему омикрон-штамма в кибератаках

Фишеры быстро начали использовать тему омикрон-штамма в кибератаках

Фишеры быстро начали использовать тему омикрон-штамма в кибератаках

Злоумышленники, занимающиеся фишинговыми атаками, быстро сообразили, что африканский штамм SARS-CoV-2 «омикрон» может послужить отличной приманкой для жертв. В очередной раз киберпреступники подтвердили своё умение подстраиваться под тренды и важные социальные темы.

Получив подобное письмо, человек с большой долей вероятности откроет его, поскольку атакующие используют фактор страха. СМИ в последнее время постоянно рассказывают об омикрон-штамме, поэтому тайминг будет идеальным.

Благодаря публикуемой каждый день информации о новом варианте коронавирусной инфекции даже полностью вакцинированные граждане опасаются за своё здоровье. «Омикрон» преподносится как весьма трансмиссионный штамм.

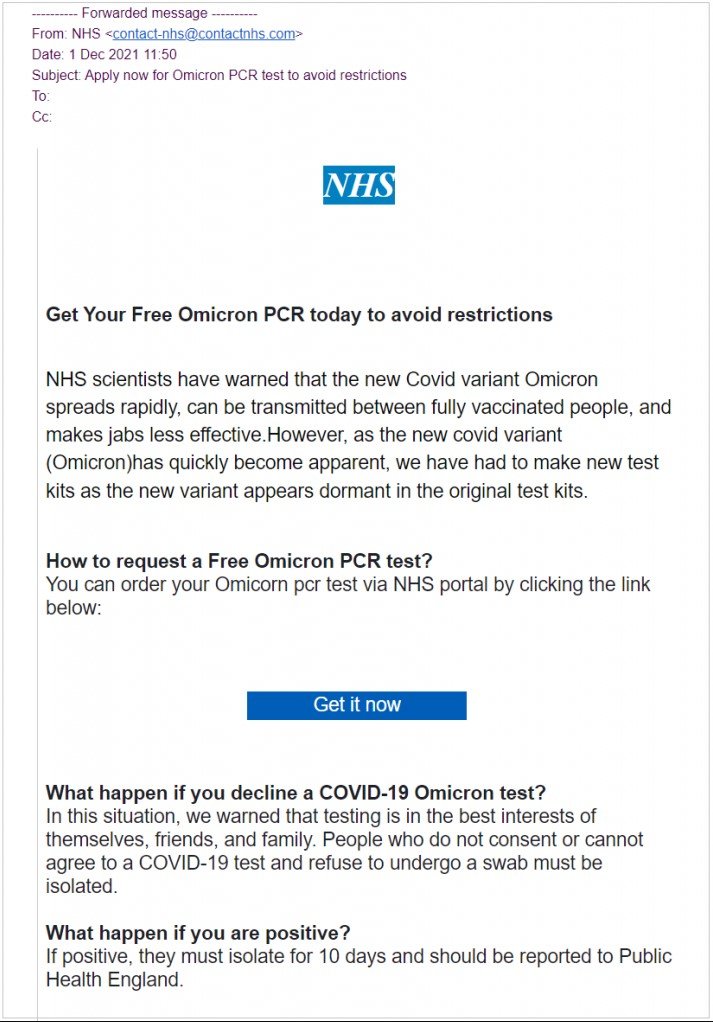
Британская организация «Which?» опубликовала два примера фишинговых писем, в которых злоумышленники прикрывались медицинскими учреждениями и якобы предупреждали людей об «омикроне».


В фишинговых сообщениях получателям предлагали пройти бесплатный ПЦР-тест. Если пользователь переходил по ссылке в письме, его перенаправляли на точную копию сайта Национальной службы здравоохранения Великобритании.

На этом ресурсе нужно ввести полное имя, дату рождения, адрес проживания, телефонный номер и адрес электронной почты. В конце процедуры предполагается оплата в размере $1,65, которая якобы пойдёт на покрытие стоимости услуг доставки.

Сумма небольшая, но на это есть причина: задача соумышленников в этом случае не украсть как можно больше денег, а завладеть данными банковской карты пользователя.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru