



HP пропатчила червеобразную уязвимость, затрагивающую более 150 МФУ

HP пропатчила червеобразную уязвимость, затрагивающую более 150 МФУ

HP пропатчила червеобразную уязвимость, затрагивающую более 150 МФУ

Компания Hewlett Packard (HP) выпустила обновления, в которых разработчики устранили уязвимость, затрагивающую более 150 моделей многофункциональных устройств (МФУ). Брешь опасна тем, что позволяет создать червеобразный эксплойт и перемещаться по другим уязвимым принтерам внутри сети.

Проблему, получившую идентификатор CVE-2021-39238, обнаружили эксперты F-Secure Александр Большев и Тимо Хирвонен. В настоящее время соответствующий патч доступен на официальном сайте HP.

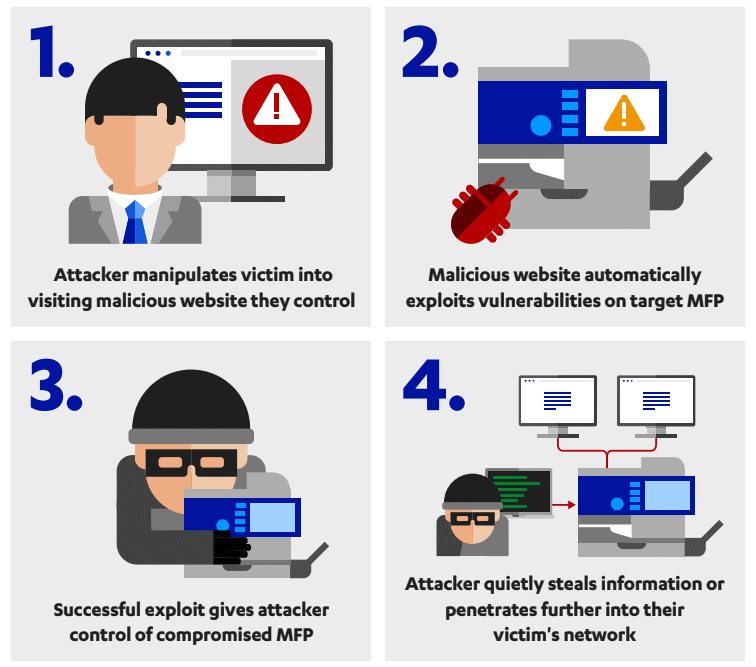
По словам специалистов, уязвимость представляет собой возможность переполнения буфера в парсере шрифтов. Потенциальный злоумышленник может использовать этот баг для получения контроля над прошивкой устройств, кражи данных или создания ботнета из уязвимых МФУ.

Эксперты F-Secure также подчеркнули, что эксплуатация CVE-2021-39238 практически не оставляет следов, что затруднит расследование подобного киберинцидента в организации. Использовать брешь можно как с помощью вредоносных сайтов, так и прямой атакой на устройства из Сети.


Кроме того, условный атакующий может загрузить вредоносный код с помощью USB-накопителя, который подключается к принтерам HP, или отправить фишинговую рассылку с вредоносным PDF-документом, который запустит эксплойт.

Большев и Хирвонен также указали и на другую уязвимость — CVE-2021-39237. К счастью, этот баг можно использовать только при наличии физического доступа к МФУ. На данный момент, как отметили специалисты F-Secure, реальной эксплуатации брешей в атаках зафиксировано не было.

Подпишитесь на новости

Мошенники предлагают скачать GTA 6 до релиза и крадут данные россиян

Мошенники рассылают россиянам предложения установить шестую часть Grand Theft Auto раньше официального выхода, который назначен на 19 ноября. Вместо игры жертва получает вредоносный файл или фишинговую ссылку. Злоумышленники охотятся за сохраненными в браузере паролями, данными банковских карт и криптокошельков.

Об этом РИА Новости рассказал эксперт по информационной безопасности компании «Стахановец» Алексей Миронов.

По его словам, спрос на неофициальные сборки подогревают слухи о скором выходе игры на компьютере. При этом Rockstar Games выпускает GTA 6 только на PlayStation 5 и Xbox Series X|S, а версию для компьютеров компания пока даже не анонсировала.

Миронов предупреждает, что вредоносная программа может запускаться как обычная игра, чтобы жертва ничего не заподозрила. Хуже всего, если на компьютер попадет шифровальщик; он зашифрует личные файлы, после чего мошенники потребуют выкуп.

«Восстановление без резервной копии часто невозможно», — считает эксперт.

Миронов советует не верить сообщениям о ранних ПК-версиях GTA и не скачивать игру из неофициальных источников. На игровых и платежных аккаунтах стоит включить двухфакторную аутентификацию, а перед вводом данных карты проверять адрес сайта. Резервные копии важных файлов эксперт рекомендует хранить на отдельном носителе.

RSS: Новости на портале Anti-Malware.ru