



Операторы TrickBot проверяют разрешение экрана, чтобы избежать анализа

Операторы TrickBot проверяют разрешение экрана, чтобы избежать анализа

Операторы TrickBot проверяют разрешение экрана, чтобы избежать анализа

Операторы вредоносной программы TrickBot начали использовать новый способ, позволяющий установить разрешение экрана жертвы, а также обойти детектирование антивирусными продуктами и анализ со стороны ИБ-специалистов.

Авторы TrickBot ещё в прошлом году добавили новую функцию, дающую вредоносу возможность моментально прекращать работу, если он зафиксирует нестандартные разрешения экрана — 800x600 и 1024x768. Теперь исследователи наткнулись на новую вариацию атак TrickBot, в которых злоумышленники добавили HTML-вложениям код верификации.

Как отметил специалист, скрывающийся за псевдонимом TheAnalyst, новые вложения ведут себя иначе при открытии в виртуальной среде. Например, в реальную систему загружается ZIP-архив, а вот пользователя виртуальной машины аттач просто перенаправляет на официальный сайт ABC (American Broadcasting Company).

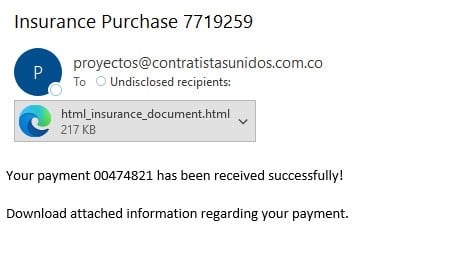
Письма операторов TrickBot замаскированы под уведомления о приобретении страховки. Если жертва клюнет на уловку и откроет HTML-вложение в браузере, запустится встроенный вредоносный скрипт и в систему установится пейлоад.


Помимо этого, на злонамеренной странице пользователя встречает сообщение, в котором отправитель просит дождаться загрузки документа. Также в HTML-коде есть пароль, который необходимо ввести для доступа к упомянутому документу.

Атакующие используют метод HTML smuggling («контрабанда HTML»), позволяющий обойти фильтрацию контента в браузере и поместить вредоносный файл в систему жертвы. Эта техника встречается впервые у TrickBot, однако в целом она не новая.

Подпишитесь на новости

Дата-центр VK атаковали беспилотники. Сервисы работают, утверждает компания

По дата-центру VK в Ленинградской области ударили беспилотники. Об атаке компания сообщила 18 октября, отдельно подчеркнув: пользовательские сервисы доступны в обычном режиме. Согласно заявлению холдинга, отключать привычные приложения и ждать восстановления не пришлось.

Как сообщает «Интерфакс», VK подтвердила сам факт атаки, но подробностей о повреждениях в приведённом заявлении нет.

Речь идёт об инфраструктуре компании, которой принадлежат «ВКонтакте», «Одноклассники», «Дзен», «Почта Mail» и «Облако Mail». В её портфеле также мессенджер МАКС, видео- и музыкальные сервисы, образовательные платформы и продукты для бизнеса.

До этого губернатор Ленобласти Александр Дрозденко сообщил об уничтожении 95 беспилотников над регионом. По его данным, обломки падали на жилые дома и линии электропередачи.

Угрозы для цифровых сервисов давно не ограничиваются взломами и DDoS. Серверы стоят во вполне физических зданиях, которым тоже нужна защита.

При этом делать вывод, что дата-центр не пострадал, рано: доступность приложений и состояние самой площадки — разные вещи. Пока публичная позиция VK сводится к одному: атака была, сервисы работают.

RSS: Новости на портале Anti-Malware.ru