



Чаще всего российский бизнес атакуют шифровальщики Dharma, Crylock, Thanos

Чаще всего российский бизнес атакуют шифровальщики Dharma, Crylock, Thanos

Чаще всего российский бизнес атакуют шифровальщики Dharma, Crylock, Thanos

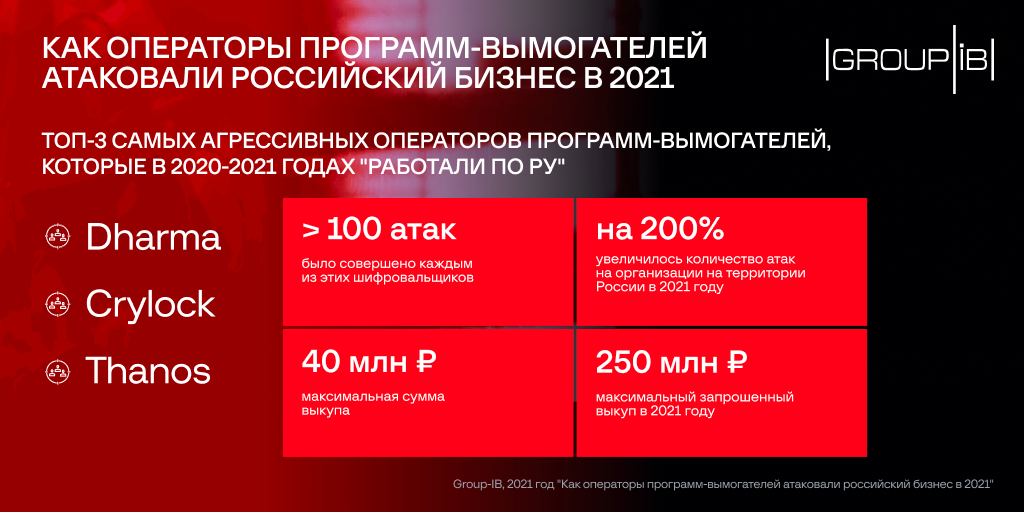
Специалисты компании Group-IB проанализировали ландшафт киберугроз и выделили самые агрессивные программы-вымогатели, атакующие организации на территории России. В 2020-2021 годах наиболее активными шифровальщиками стали Dharma, Crylock и Thanos.

Как отметили исследователи, каждый из перечисленных выше вымогателей совершил более 100 кибератак на российский бизнес. Кроме того, в 2021 году число кампаний шифровальщиков увеличилось более чем на 200%, а максимально запрошенная сумма выкупа дошла до 250 миллионов рублей.

В общей сложности Dharma, Crylock и Thanos ответственны более чем за 300 киберинцидентов. Согласно опубликованной Group-IB инфографике, максимальный выплаченный вымогателям выкуп составил 40 млн рублей.


Основной причиной роста активности операторов шифровальщиков стало распространение модели «вымогатель как услуга» (Ransomware-as-a-Service). Именно на эту схему опираются Dharma, Crylock и Thanos. Более того, другие группировки — например, RTM — также начали использовать программы-вымогатели.

Изначально ориентируясь на кражу из систем ДБО, RTM страхуется дополнительным развёртыванием шифровальщика в сети жертвы. Если хищение по каким-то причинам не удалось, шифровальщик должен помочь получить средства организации.

Сумму выкупа операторы программ-вымогателей адаптируют под каждую жертву, это зависит от масштабов её бизнеса. По данным Group-IB, средняя сумма выплаченного выкупа составила три миллиона рублей, максимальная — 40 млн руб. Самый большой кусок пыталась урвать кибергруппировка OldGremlin — 250 млн руб.

Чаще всего шифровальщики проникают в сети жертв через скомпрометированные публично доступные терминальные серверы по протоколу RDP. Именно такой вектор атаки исследователи зафиксировали в 60% случаев. В 22% атак злоумышленники рассчитывали на фишинговые рассылки, а 14% киберинцидентов состоялись из-за уязвимостей в приложениях.

Подпишитесь на новости

Торвальдс высмеял запрет ИИ: тогда откажитесь и от компиляторов

Линус Торвальдс резко выступил против запрета использовать ИИ для описания изменений в ядре Linux. В ответ на предложение писать сообщения к коммитам вручную он саркастически предложил разработчику отказаться ещё и от компиляторов. Хотите доказать, что понимаете машину? Тогда пишите на ассемблере.

Свою позицию создатель Linux изложил в письме для разработчиков ядра от 13 октября.

Поводом стало предложение Лорана Пиншара: описания коммитов должны составлять люди, пусть и с помощью машинного перевода. По его мнению, это помогло бы отсеивать патчи от тех, кто просто пересылает ответы нейросети, не понимая результата. Если разработчик действительно разобрался в коде, объяснить изменения самостоятельно ему несложно.

Торвальдс такую логику не принял. Продолжая издевательскую аналогию, он предложил запретить и текстовые редакторы: нечего прятать ошибки набора за кнопкой Backspace. Доказывайте компетентность без удобных инструментов — раз уж решили измерять её таким способом.

Его требование к участникам проекта другое: стараться делать работу качественно и понимать, что именно они отправляют. Выбор инструмента сам по себе этого понимания не подтверждает и не отменяет.

При этом письмо не означает, что любой сгенерированный патч теперь можно бездумно тащить в ядро. Торвальдс прямо требует осмысленной работы от автора. Нейросеть может помочь написать код и пояснения, но должность ответственного за результат ей никто не выдавал.

RSS: Новости на портале Anti-Malware.ru