



Чаще всего российский бизнес атакуют шифровальщики Dharma, Crylock, Thanos

Чаще всего российский бизнес атакуют шифровальщики Dharma, Crylock, Thanos

Чаще всего российский бизнес атакуют шифровальщики Dharma, Crylock, Thanos

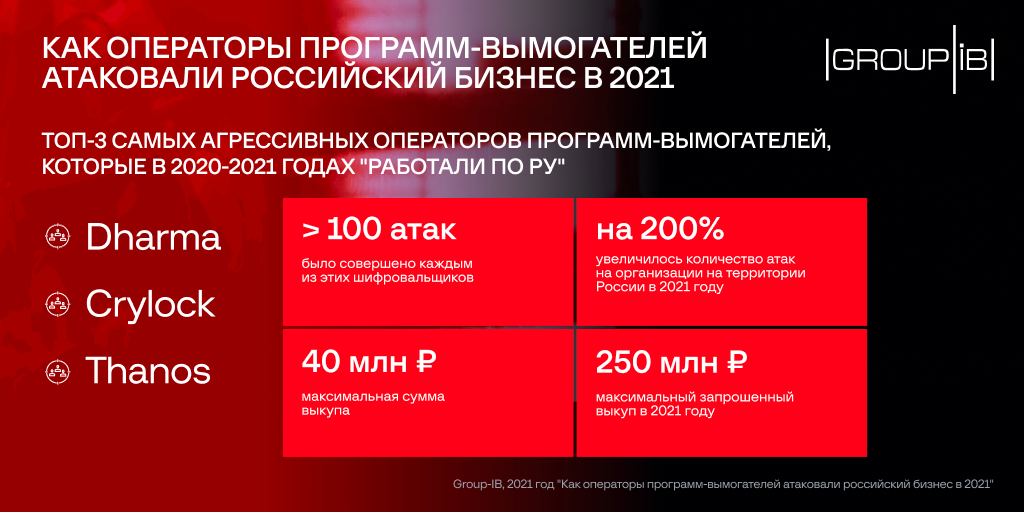
Специалисты компании Group-IB проанализировали ландшафт киберугроз и выделили самые агрессивные программы-вымогатели, атакующие организации на территории России. В 2020-2021 годах наиболее активными шифровальщиками стали Dharma, Crylock и Thanos.

Как отметили исследователи, каждый из перечисленных выше вымогателей совершил более 100 кибератак на российский бизнес. Кроме того, в 2021 году число кампаний шифровальщиков увеличилось более чем на 200%, а максимально запрошенная сумма выкупа дошла до 250 миллионов рублей.

В общей сложности Dharma, Crylock и Thanos ответственны более чем за 300 киберинцидентов. Согласно опубликованной Group-IB инфографике, максимальный выплаченный вымогателям выкуп составил 40 млн рублей.


Основной причиной роста активности операторов шифровальщиков стало распространение модели «вымогатель как услуга» (Ransomware-as-a-Service). Именно на эту схему опираются Dharma, Crylock и Thanos. Более того, другие группировки — например, RTM — также начали использовать программы-вымогатели.

Изначально ориентируясь на кражу из систем ДБО, RTM страхуется дополнительным развёртыванием шифровальщика в сети жертвы. Если хищение по каким-то причинам не удалось, шифровальщик должен помочь получить средства организации.

Сумму выкупа операторы программ-вымогателей адаптируют под каждую жертву, это зависит от масштабов её бизнеса. По данным Group-IB, средняя сумма выплаченного выкупа составила три миллиона рублей, максимальная — 40 млн руб. Самый большой кусок пыталась урвать кибергруппировка OldGremlin — 250 млн руб.

Чаще всего шифровальщики проникают в сети жертв через скомпрометированные публично доступные терминальные серверы по протоколу RDP. Именно такой вектор атаки исследователи зафиксировали в 60% случаев. В 22% атак злоумышленники рассчитывали на фишинговые рассылки, а 14% киберинцидентов состоялись из-за уязвимостей в приложениях.

Подпишитесь на новости

ВС признал переписку с адвокатом в телефоне обвиняемого доказательством

Переписка с адвокатом в смартфоне не получила автоматический пропуск из уголовного дела. Верховный суд РФ признал допустимыми сообщения, найденные в телефоне обвиняемого: мужчина добровольно передал устройство оперативникам и сообщил пароль. Защита ссылалась на адвокатскую тайну, но суд этот довод отклонил.

Позиция изложена в определении ВС от 14 октября 2026 года по делу № 19-УД26-24-А3.

Фигурант утверждал, что заказал из-за границы растительное удобрение, а наркотическое вещество оказалось в посылке по ошибке отправителя. Однако суд счёл, что содержимое телефона подтверждает его осведомлённость ещё до таможенного досмотра.

Среди прочего мужчина отправлял адвокату сведения о предстоящем контроле и ссылку на статью об ответственности за заказ митрагинина.

ВС указал: адвокатская тайна связана с оказанием юридической помощи, а адвокат не вправе разглашать её без согласия доверителя. Но здесь исследовали телефон самого обвиняемого, добровольно выданный вместе с паролем. Оперативно-разыскное мероприятие суд признал законным, отметив наличие судебного разрешения.

При этом явку с повинной и опрос, оформленные без адвоката, исключили из доказательств. Переписка же в деле осталась. Итоговый приговор — 15 лет и шесть месяцев колонии строгого режима — ВС менять не стал.

В этой истории стоит учитывать, что речь шла о добровольной передаче устройства, сообщении пароля и законности ОРМ. Даже такой сомнительный прецедент не даёт оснований считать, что любую переписку с поверенным теперь можно прочитать.

RSS: Новости на портале Anti-Malware.ru