



Неуловимый JavaScript-дроппер щедро раздает RAT-троянов и инфостилеров

Неуловимый JavaScript-дроппер щедро раздает RAT-троянов и инфостилеров

Неуловимый JavaScript-дроппер щедро раздает RAT-троянов и инфостилеров

Исследователи из HP обнаружили нового JavaScript-зловреда, который уже активно используется для засева троянов удаленного доступа и программ для кражи информации. Вредонос, получивший кодовое имя RATDispenser, пока плохо детектируется антивирусами.

Новоявленный загрузчик, по данным экспертов, объявился в интернете три месяца назад. Из 155 выявленных образцов 94% работали как дроппер, то есть не использовали сетевые соединения для доставки целевой полезной нагрузки.

Распространяется RATDispenser через спам-письма с вредоносным вложением. Для маскировки приаттаченный файл снабжен двойным расширением — .txt.js.

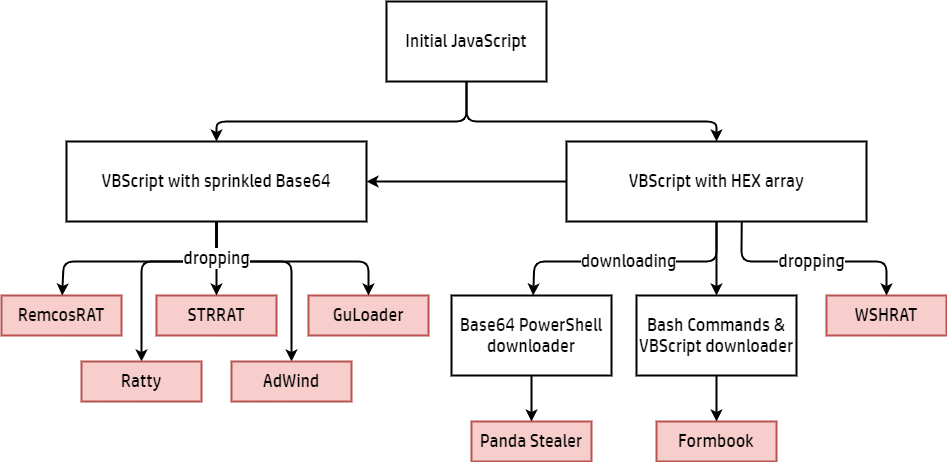
С той же целью вирусописатели используют обфускацию; при запуске зловред расшифровывает себя и записывает VBScript-файл в папку %TEMP%, используя cmd.exe. В итоге на машину жертвы загружается RAT-троян или инфостилер.

На настоящий момент выявлено восемь разных вредоносов, доставляемых с помощью RATDispenser. Чаще всего это STTRAT или WSHRAT, остальные (AdWind, Formbook) — менее чем в 20% случаев. Не исключено, что операторы JavaScript-загрузчика предоставляют его в пользование как сервис (Malware-as-a-Service, MaaS).

Эксперты различают три версии вредоноса; больше пока не найдено, но в ближайшее время могут появиться новые. На VirusTotal, по данным HP, загружено 77 сэмплов; средний уровень детектирования — всего 11%.

Подпишитесь на новости

ИИ взломал Internet Download Manager за полчаса ради экономии $11

Пиратство вышло на новый технологический уровень: вместо поиска готового кряка пользователь Reddit поручил обход лицензии нейросети. И та справилась примерно за 30 минут.

Автор эксперимента под ником No_Ideal8394 рассказал на Reddit, что использовал лишённую защитных ограничений модель Qwen3.8-Flash-Next-Uncensored для модификации Internet Download Manager версии 6.43.

После вмешательства ограничения пробного периода исчезли, а программа стала отображаться как полноценная лицензированная версия.

Пользователь передал модели исполняемый файл IDM и около 250 тысяч токенов контекста. Нейросеть проанализировала программу, нашла участок, связанный с проверкой регистрации, и предложила патч, изменяющий всего один байт. Затем автоматизированный скрипт добавил необходимые параметры в реестр Windows.


На аренду облачного GPU экспериментатор потратил €5, чтобы не платить примерно $11 в год за лицензию. Экономический триумф сомнительный, зато технологическая демонстрация получилась показательной.

Генераторы ключей и готовые патчи для популярных программ существуют десятилетиями. Новость здесь в другом: большая языковая модель смогла самостоятельно разобрать бинарный файл и найти способ отключить лицензионную проверку. Это уже автоматизация реверс-инжиниринга, причём доступная человеку без глубокой экспертизы.

Разумеется, эксперимент нарушает лицензионные условия разработчика.

RSS: Новости на портале Anti-Malware.ru