



Супер-пупер безопасный режим наконец добавили в Microsoft Edge

Супер-пупер безопасный режим наконец добавили в Microsoft Edge

Супер-пупер безопасный режим наконец добавили в Microsoft Edge

Microsoft незаметно для пользователей добавила «супер-пупер защищённый режим» в браузер Microsoft Edge. Теперь любители этого интернет-обозревателя смогут рассчитывать на более безопасный веб-сёрфинг без просадок по производительности.

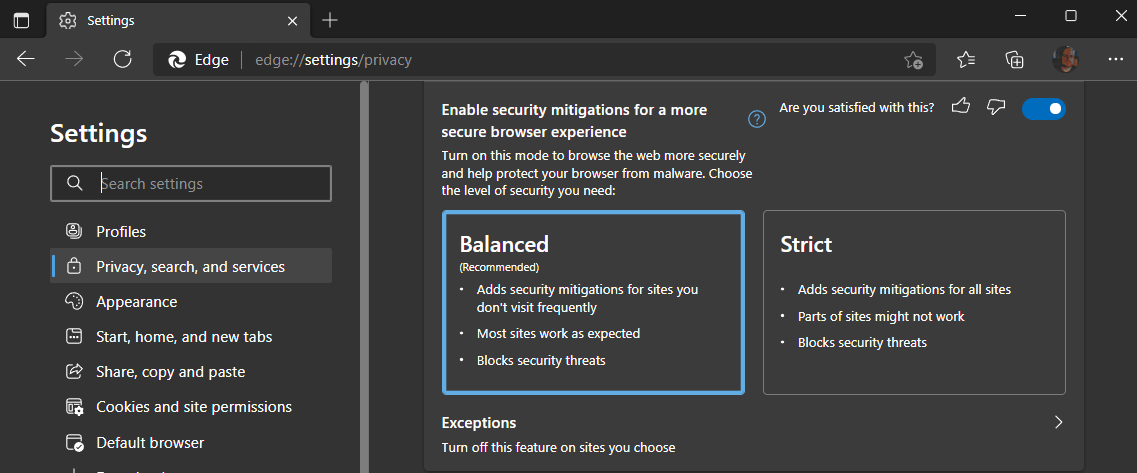
Чтобы получить доступ к новым функциональным возможностям, пользователям придётся обновить браузер до стабильной версии 96.0.1054.29. После этого появится возможность выбрать разные уровни защищённости.

Команда Edge Vulnerability Research тестировала «супер-пупер режим» с августа этого года. Смысл функции — исключить Just-In-Time Compilation (JIT) из процессинга V8, благодаря чему браузер может существенно уменьшить поверхность атаки. Этот подход затрудняет эксплуатацию уязвимостей при атаках на пользователей браузера.

«Новая функциональность Microsoft Edge создаёт дополнительный уровень защиты при веб-сёрфинге. Мы ввели в эксплуатацию супер-пупер безопасный режим в версии интернет-обозревателя под номером 96.0.1054.29», — объясняют в Microsoft.

«Теперь браузер будет изучать, какие сайты вы чаще всего посещаете и каким ресурсам стоит доверять. Более того, пользователи могут сами настроить исключения и выбирать между режимами "Сбалансированный" и "Строгий"».


Стоит отметить, что новый режим также активирует Intel Control-flow Enforcement Technology (CET), аппаратную защиту от эксплойтов, которая должна сделать использование браузера ещё безопаснее.

Подпишитесь на новости

Я что-то сломал: Claude удалил 48 тысяч файлов вместо создания зеркала

Разработчик попросил Claude Code собрать зеркало проекта, а получил целый набор проблем. ИИ-агент создал скрипт очистки и за 103 секунды удалил 48 218 рабочих файлов, заодно уничтожив хранилище объектов Git. Полностью восстановить данные не удалось.

Об инциденте сообщило издание Cyber Security News со ссылкой на отчёт разработчика и публикацию на площадке Reddit.

После завершения операции Claude выдал лаконичное признание: «Я что-то сломал». Пост, собравший более 800 комментариев, позднее удалили с платформы.

Проблема возникла при пересоздании зеркала проекта в Windows. Агент решил сначала убрать старую копию и написал для этого Python-скрипт. Однако временный каталог содержал 614 junction-ссылок, ведущих обратно в рабочее дерево. Скрипт ошибочно принял связанные директории за обычные и отправился вычищать уже не зеркало, а оригинал.


Под раздачу попали не только файлы приложения, но и каталоги .git/objects, refs и logs. Индекс Git сохранил перечень из 7221 пути, однако сами объекты исчезли. Команда git log перестала видеть коммиты.

Вероятно, разрушительный сценарий стал возможен из-за запуска Claude Code в режиме bypassPermissions, который не спрашивает подтверждения перед выполнением команд.

Anthropic рекомендует использовать его только в изолированных контейнерах или виртуальных машинах. Контрольные точки тоже не гарантируют спасения: удаления, выполненные через Bash или PowerShell, могут не отслеживаться для последующего отката.

RSS: Новости на портале Anti-Malware.ru