



Сайт для взрослых StripChat слил ПДн миллионов пользователей и моделей

Сайт для взрослых StripChat слил ПДн миллионов пользователей и моделей

Сайт для взрослых StripChat слил ПДн миллионов пользователей и моделей

Популярный сайт для взрослых StripChat пополнил ряд жертв компрометации информации, в результате чего утекли персональные данные миллионов пользователей и вебкам-моделей. Причиной киберинцидента стала незащищённая база данных.

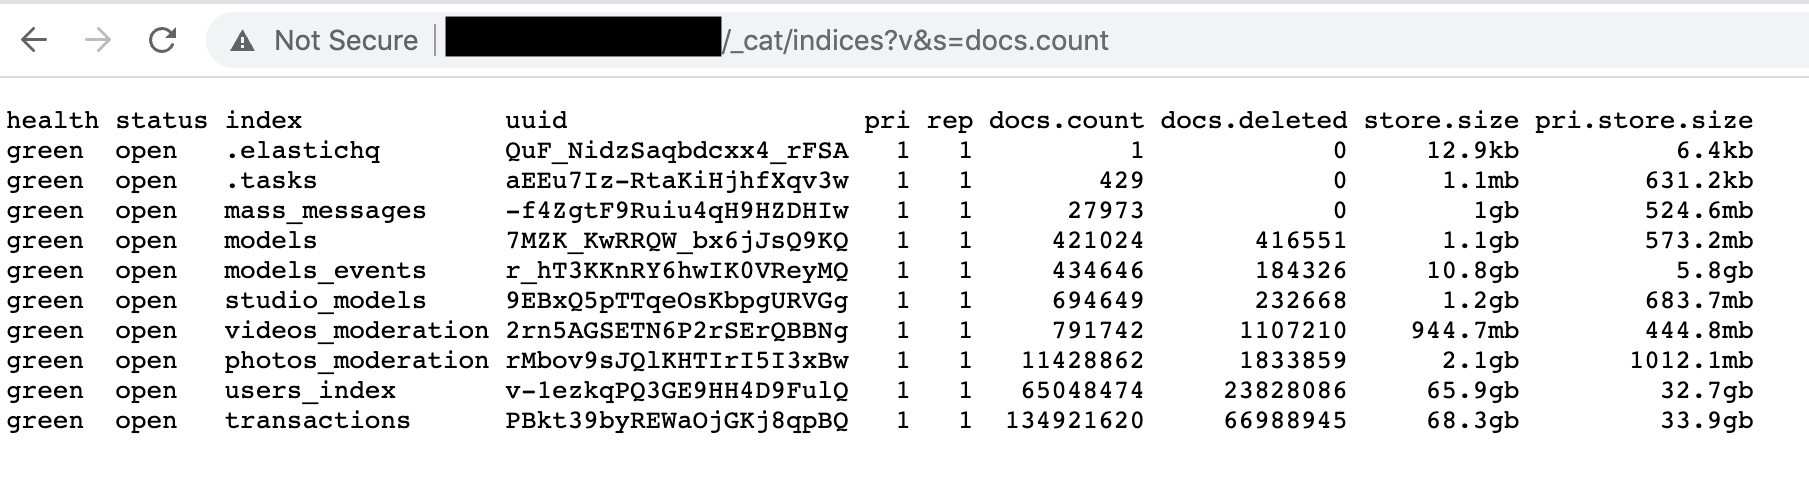
На утечку обратил внимание исследователь в области кибербезопасности Боб Дьяченко, который обнаружил открытую базу данных ElasticSearch. Любой желающий мог получить доступ к БД без аутентификации, более того — поисковые системы проиндексировали содержимое базы в начале ноября.

«Открытая БД содержит множество упоминаний Stripchat и насчитывает почти 200 миллионов записей. Среди потенциально скомпрометированных данных есть адреса электронной почты, имена пользователей, IP-адреса. Все эти сведения принадлежат пользователям сайта и моделям», — пишет Дьяченко.


Исследователь предупредил, что злоумышленники могут использовать открытые данные для шантажа как посетителей, так и моделей StripChat. Стоит также ждать фишинговых атак, если сведения попали в руки киберпреступников.

Дьяченко пытался связаться с представителями сайта для взрослых, направив им электронные письма и сообщения в Twitter. К сожалению, никакого ответа специалист пока так и не дождался.

Подпишитесь на новости

Яндекс Станцию взломали без вскрытия, корпорация уже выпускает патч

Энтузиасты нашли способ получить root-доступ к собственной «Яндекс Станции» через ошибку в системе доверенных сертификатов. Разбирать колонку для этого не понадобилось. Алису попросили включить музыку, а владельцы заодно решили разобраться, кто здесь администратор.

Яндекс подтвердил уязвимость в комментарии «Код.ру». Техногигант уже распространяет обновление, которое должно закрыть найденный способ доступа.

Root — это права суперпользователя, позволяющие менять программное обеспечение устройства с гораздо меньшими ограничениями. Для любителей экспериментов такая находка открывает больше возможностей, чем стандартные настройки умной колонки.

При этом в Яндексе подчёркивают: описанный способ позволял получить контроль именно над собственной Станцией. По оценке компании, доступ к чужому устройству до обновления был почти невозможен, а после установки исправления исключён. Поэтому объявлять все колонки готовыми устройствами для удалённой прослушки оснований нет.

Представители Яндекса также отметили, что владельцы и раньше могли экспериментировать со своими устройствами — разобрать колонку и установить собственную прошивку. Новая находка позволила обойтись без вскрытия корпуса.

Отдельно компания работает над сценарием со сбросом до заводских настроек. Его подробности в публикации не раскрыты, поэтому считать этот вопрос окончательно закрытым пока рано.

RSS: Новости на портале Anti-Malware.ru