



Эксперты показали снятие цифрового отпечатка в зашифрованном Tor-трафике

Эксперты показали снятие цифрового отпечатка в зашифрованном Tor-трафике

Эксперты показали снятие цифрового отпечатка в зашифрованном Tor-трафике

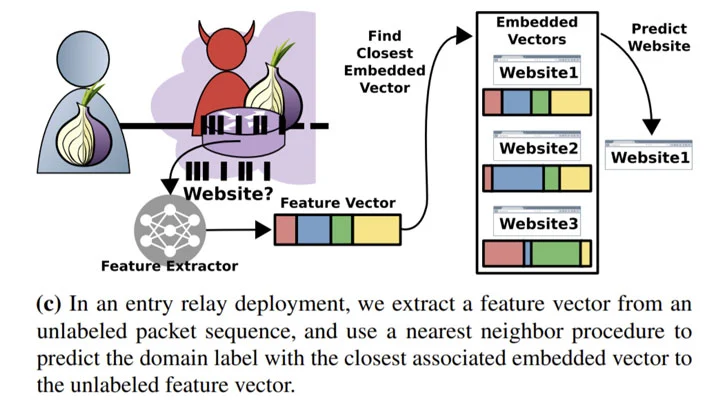
Исследователи провели новый анализ техники снятия цифрового отпечатка посетителей веб-сайтов и пришли к выводу, что потенциальный злоумышленник может легко угадать часто посещаемый жертвой ресурс. Специалисты даже продемонстрировали подобную атаку на зашифрованный трафик Tor.

Согласно опубликованному отчёту (PDF), показанный вектор атаки обеспечивает 95-процентную точность при мониторинге пяти популярных сайтов.

«Наша техника против наборов из 25 и 100 сайтов продемонстрировала 80 и 60% точности соответственно», — подчёркивают исследователи.


Несмотря на все меры конфиденциальности, реализованные проектом Tor (например, зашифрованные запросы для каждого узла, затрудняющие анализ и предотвращающие утечку информации), существуют методы атак, основная цель которых — сломать защиту анонимности пользователя.

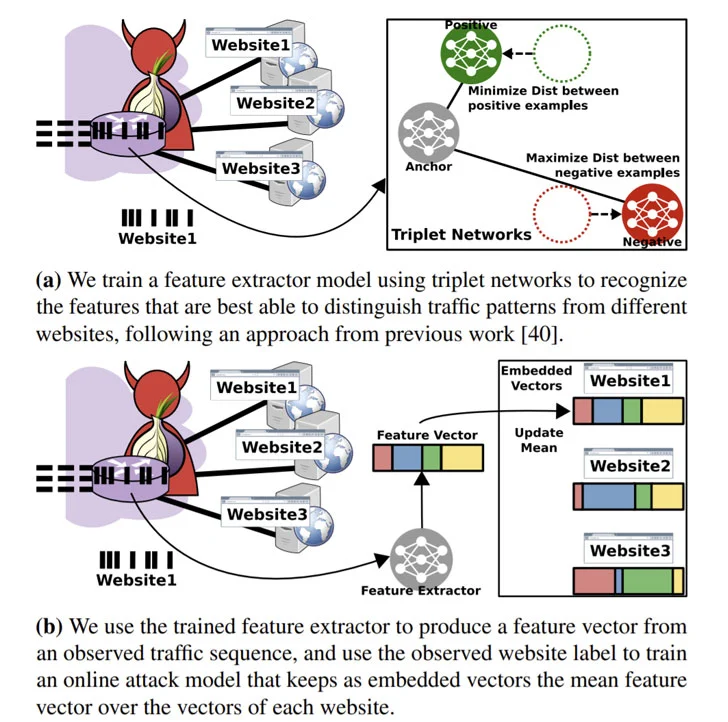
Злоумышленники пытаются вычислить паттерны зашифрованного трафика, которыми обменивается жертва и сеть Tor, чтобы вычислить и предугадать посещаемые сайты. Разработанная экспертами техника подразумевает, что атакующий будет использовать выходной узел, с помощью которого будет собирать следы Tor-трафика, сгенерированные реальными пользователями.

Модель исследователей также предполагает наличие фазы онлайн-обучения, на протяжении которой МО-алгоритмы исследуют реальный трафик Tor. Для этого специалисты целую неделю поддерживали входные и выходные узлы и использовали кастомную версию Tor v0.4.3.5 для извлечения необходимой информации.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru