



BazarBackdoor раздается с помощью Установщика приложений Windows 10

BazarBackdoor раздается с помощью Установщика приложений Windows 10

BazarBackdoor раздается с помощью Установщика приложений Windows 10

Эксперты Sophos обнаружили в корпоративных ящиках подозрительное письмо по поводу жалобы клиента, которая якобы осталась без внимания. Анализ вложения показал, что рассылка нацелена на распространение BazarBackdoor, и доставка зловреда осуществляется необычным способом — с помощью установщика приложений Windows 10.

Отправителем вредоносного письма, имитирующего продолжение переписки (Re: в качестве темы), значился некий «помощник главного менеджера Sophos». Такой должности в ИБ-компании нет, как и сотрудника с именем, указанным в строке «From:».

Этот персонаж выражал негодование по поводу того, что на получателя пожаловались, а тот даже не счел нужным сообщить об этом начальству. «Провинившегося» сотрудника просили позвонить, а для того, чтобы он понял, о чем идет речь, предлагали открыть PDF-файл, услужливо указанный ссылкой.

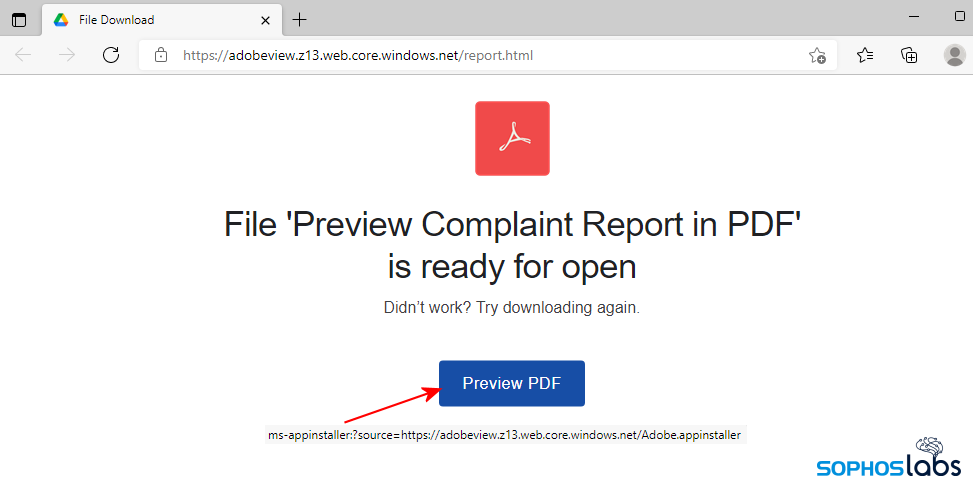
В открываемую по ссылке страницу встроена кнопка для предпросмотра документа. Если навести на нее курсор, проявляется URL с префиксом ms-appinstaller:, предваряющим привычный https://.


В таких случаях браузер, по словам экспертов, инициирует запуск AppInstaller.exe — установщика приложений Windows 10, упрощающего загрузку программ, не опубликованных в магазине Microsoft. Этот инструмент полезен, например, при тестировании приложений перед запуском в продажу; он также позволяет быстро развернуть приложение в организации и автоматизировать его обновление.

Привязанный ссылкой текстовый документ (файл Adobe.appinstaller в формате XML) содержит ссылку на более крупный файл Adobe_1.7.0.0_x64.appbundle с целевой полезной нагрузкой — зловредом BazarBackdoor. Обе страницы были размещены в облачном хранилище Microsoft — видимо, для придания им большего веса; доступ к ним уже заблокирован.

Примечательно, что вредоносный .appbundle (ZIP-архив) подписан сертификатом, выданным пару месяцев назад некой британской компании Systems Accounting Limited. Издателя уже известили о злоупотреблении.

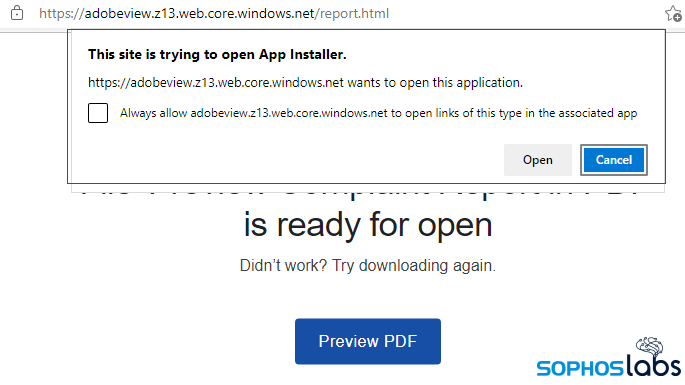
Атака в данном случае происходит за пару секунд, но требует соучастия потенциальной жертвы. При попытке перехода по ссылке во вредоносном письме защита Windows выводит пользователю сообщение о том, что сайт пытается открыть приложение AppInstaller.


Если пользователь санкционирует этой действие (нажатием кнопки Open в диалоговом окне), инсталлятор запросит разрешение на установку «компонента Adobe PDF». Тот, кто согласится, получит в награду выполняемый в памяти бэкдор, способный по команде собирать и сливать на сторону информацию о зараженной системе.

Подпишитесь на новости

В России предложили создать общий кодекс против деструктивного контента

Уполномоченный по правам человека в России Яна Лантратова предложила Евразийскому альянсу омбудсменов разработать общий кодекс этики регулирования деструктивного контента. Документ должен защищать детей и подростков в интернете. С предложением она выступила 16 ноября на XI заседании альянса в Москве.

Выступление омбудсмена приводит РАПСИ. По словам Лантратовой, в российском законодательстве до сих пор нет определения деструктивного контента, и это мешает блокировать опасные материалы.

Национальные системы защиты в разных странах сильно отличаются, а цифровые платформы работают поверх границ, поэтому нужны общие подходы. Кодекс мог бы закрепить общее определение деструктивного контента, критерии его оценки и принципы защиты детей. Омбудсмен также предложила создать банк лучших практик разных стран.

Лантратова насчитала не меньше семи направлений деструктивного контента, среди них нормализация насилия, склонение к суициду, кибербуллинг, мошенничество и вербовка подростков в террористические и экстремистские группы.

По ее данным, число уголовных дел о терроризме в отношении подростков, которые Следственный комитет направил в суд, выросло с 86 в 2024 году до 239 в 2025-м. Отдельно она упомянула дипфейки, с помощью которых шантажируют детей.

Самым перспективным омбудсмен назвала подход, основанный на работе с платформами. Запретительная модель, по ее словам, несет риски, потому что запреты вызывают у детей интерес, а возрастные ограничения на регистрацию в соцсетях подростки обходят.

В заседании участвовали омбудсмены Бахрейна, Ирана, Казахстана, Киргизии, Монголии, Таджикистана, Узбекистана и Шри-Ланки, представители Сербии и Армении подключились по видеосвязи.

RSS: Новости на портале Anti-Malware.ru